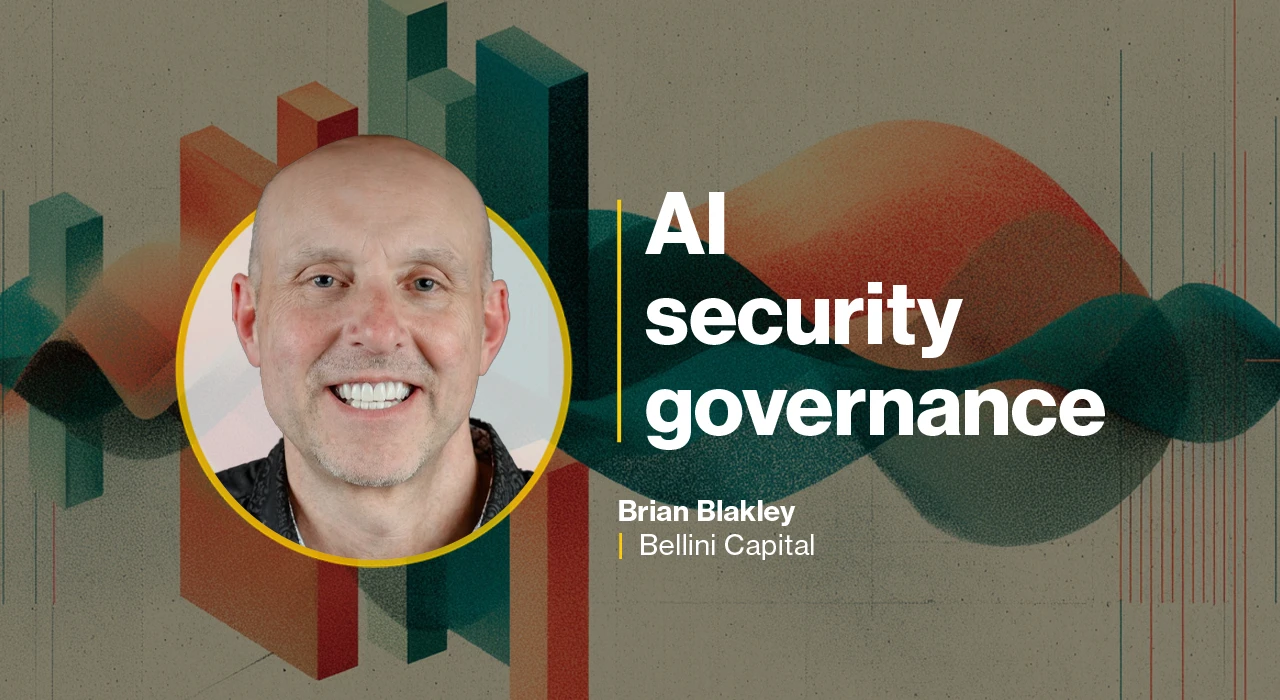
W wywiadzie dla Help Net Security Brian Blakley, CISO w Bellini Capital, analizuje wpływ sztucznej inteligencji na cykl zarządzania podatnościami. Zauważa, że AI drastycznie przyspiesza pracę atakujących, którzy mogą błyskawicznie przekształcać luki w działające exploity. Z drugiej strony, proces naprawczy w organizacjach jest ograniczony przez konieczność testowania kompatybilności, analizy wpływu biznesowego i procedur zmiany, co sprawia, że samo „szybsze patchowanie” nie jest wystarczającą strategią.
Blakley sugeruje, aby zamiast skupiać się wyłącznie na szybkości wdrażania poprawek, organizacje kładły większy nacisk na ograniczanie okna ekspozycji poprzez segmentację, izolację i mechanizmy kompensacyjne. Podkreśla również problem „cichych aktualizacji” modeli AI, które mogą zmieniać sposób rozumowania lub priorytetyzacji ryzyka bez zmiany wersji oprogramowania. Aby temu przeciwdziałać, proponuje stosowanie regresyjnych testów opartych na ryzyku, które porównują wyniki modeli z zatwierdzonymi bazami.
Ekspert porusza także kwestię odpowiedzialności za działania agentów AI. Wskazuje, że choć można delegować uprawnienia do działania, odpowiedzialność wykonawcza zawsze musi spoczywać na właścicielu danego obszaru biznesowego. Ostrzega również przed bezmyślnym blokowaniem narzędzi AI bez oferowania bezpiecznych alternatyw, co prowadzi do powstawania zjawiska Shadow AI i utraty kontroli nad danymi firmowymi.