XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

SecurityWeekEN→PL

Barracuda ofiarą ataków z wykorzystaniem frameworku Artex opartego na agenticznym AI

Chińscy aktorzy zagrożeń masowo wykorzystują framework Artex, który używa agentów AI do automatyzacji i przyspieszania skomplikowanych operacji penetracyjnych.

Czego się uczymy
  • Zadbaj o higienę haseł i kluczy: unikaj domyślnych poświadczeń, hardkodowanych sekretów w kodzie oraz pozostawiania kluczy w publicznych artefaktach.
  • Monitoruj i zabezpieczaj interfejsy: upewnij się, że punkty końcowe (endpoints) oraz interfejsy wnioskowania AI nie są dostępne bez uwierzytelnienia.
AI
Sekurak
SekurakPL

Wiadomo co było przyczyną ostatnich giga problemów z niedostępnością Outlooka. Nieszczęśliwy zbieg kilku problemów jednocześnie

Microsoft opublikował wstępny raport po ostatnim incydencie. Nieco uszczypliwie można by napisać: to Teamsy zepsuły Outlooka ;-) Ale po kolei: W lipcu 2026 Microsoft wprowadził pewną poprawkę do swoich serwerów gateway (chodzi o serwery…

Czego się uczymy
  • Należy uwzględniać w testach obciążeniowych sprzęt o najwyższych parametrach (duża liczba rdzeni), ponieważ niektóre błędy typu lock contention ujawniają się tylko na mocnych maszynach.
  • Wdrażanie poprawek na infrastrukturę krytyczną wymaga monitorowania nie tylko wydajności, ale i specyficznych interakcji procesów systemowych pod dużym obciążeniem.
Hacking
Malwarebytes LabsEN→PL

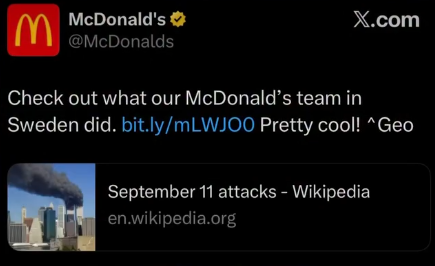
Przejęte linki Bitly zmieniają stare posty marek w obraźliwe przekierowania

Stare linki Bitly w postach społecznościowych znanych marek, takich jak McDonald's czy Burger King, przekierowują użytkowników do niepowiązanych stron Wikipedii.
Czego się uczymy
  • Należy monitorować stare posty w mediach społecznościowych pod kątem poprawności działania skróconych linków, gdyż mogą one zostać przejęte.
  • Warto rozważyć stosowanie własnych skróconych domen zamiast publicznych usług typu Bitly, aby mieć pełną kontrolę nad przekierowaniami.
Cyber
Malwarebytes LabsEN→PL

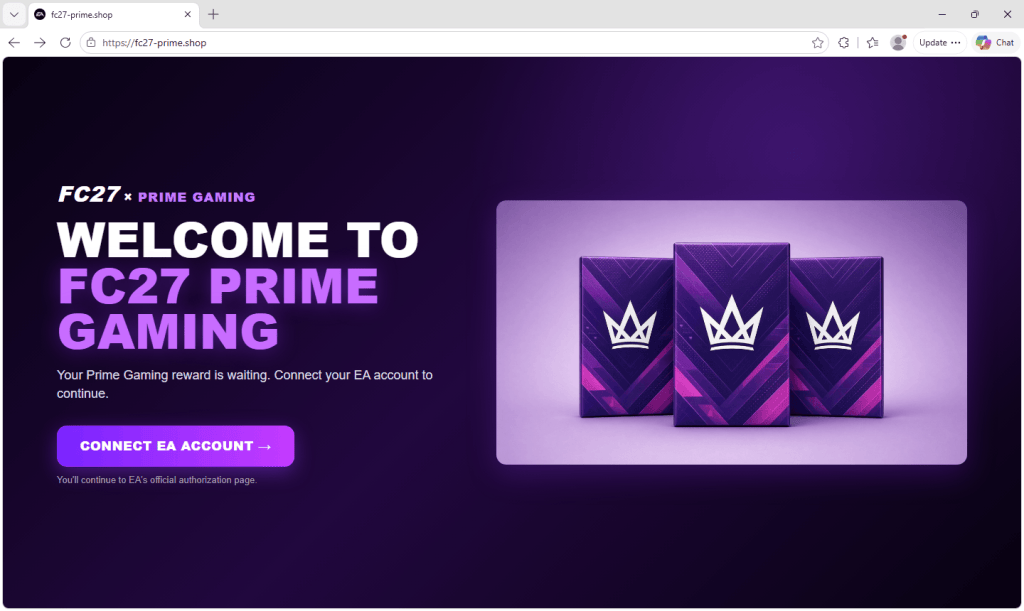
Fałszywa strona z nagrodami Prime Gaming x FC 27 wyłudza hasła do kont EA oraz kody 2FA

Oszuści wykorzystują fałszywą ofertę Prime Gaming dla graczy FC 27, aby przejąć dane logowania do kont EA oraz kody uwierzytelniające.
Czego się uczymy
  • Zawsze weryfikuj adres URL strony promocyjnej, aby upewnić się, że należy ona do oficjalnego dostawcy usług.
  • Pamiętaj, że kody 2FA służą do potwierdzania Twojej tożsamości i nigdy nie należy ich podawać na stronach zewnętrznych, nawet jeśli obiecują nagrody.
Cyber
SANS ISCEN→PL

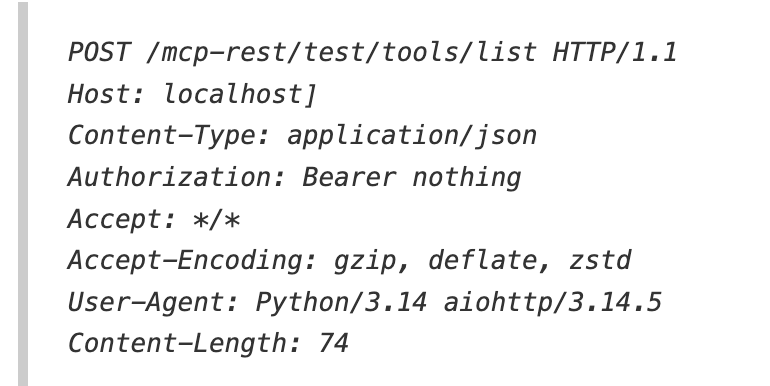
Skanowanie pod kątem LiteLLM/Starlette (CVE-2026-42271, CVE-2026-48710)

W honeypotach odnotowano wzmożoną aktywność skanującą ścieżkę /mcp-rest/test/tools/list, co może świadczyć o próbach wykorzystania podatności CVE-2026-42271 oraz CVE-2026-48710.

Czego się uczymy
  • Monitoruj logi serwerów pod kątem nietypowych zapytań do ścieżki /mcp-rest/test/tools/list w celu wykrycia prób skanowania.
  • Sprawdź, czy Twoja infrastruktura korzysta z bibliotek LiteLLM lub Starlette i zweryfikuj ich wersje pod kątem podatności CVE-2026-42271 oraz CVE-2026-48710.
Hacking
Help Net SecurityEN→PL

Przestępcy sprzedają skradzione dane z infostealerów wraz z profilami właścicieli generowanymi przez AI

Nowe targowisko cyberprzestępcze oferuje dane z zainfekowanych komputerów wzbogacone o opisy stworzone przez AI. Profile te ułatwiają kupującym szybkie wyszukiwanie wartościowych celów, takich jak dostęp do Citrix czy VPN.
Czego się uczymy
  • Monitoruj i zabezpieczaj klucze API oraz tokeny sesji używane w narzędziach AI, aby zapobiec nieautoryzowanemu dostępowi do projektów i generowaniu kosztów.
  • Wdrażaj mechanizmy unieważniania sesji i wymuszania resetu po wykryciu infekcji infostealerem, ponieważ same hasła mogą nie wystarczyć do ochrony przed przejęciem sesji.
AI
Malwarebytes LabsEN→PL

Jak przygotować swoje konta cyfrowe na wypadek śmierci

Dowiedz się, jak ułatwić bliskim zarządzanie Twoimi kontami online, zabezpieczyć ważne pliki i zadbać o realizację swoich woli po śmierci.
Czego się uczymy
  • Zadbaj o dostęp do ważnych plików i dokumentów cyfrowych dla zaufanych osób, aby uniknąć ich bezpowrotnej utraty.
  • Skonfiguruj ustawienia kont w mediach społecznościowych, które określają, co ma się stać z profilem po śmierci użytkownika.
Cyber
SecurityWeekEN→PL

Widgety w Telegramie narażone na ataki RCE; ostrzeżenie przed malware WebRAT

Kaspersky ostrzega przed wykorzystywaniem nowych widgetów w Telegramie do infekowania użytkowników trojanem WebRAT. Badacze pokazali również możliwości zdalnego wykonania kodu.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy korzystaniu z nowych funkcji interaktywnych (widgetów) w komunikatorach, dopóki nie zostaną one w pełni przetestowane.
  • Brak izolacji (sandbox) silników JavaScript, takich jak QuickJS, wewnątrz aplikacji może prowadzić do krytycznych podatności typu RCE.
Hacking
The Hacker NewsEN→PL

Sześć niezałatanych luk w kontrolerach chłodnictwa Danfoss umożliwia zdalne przejęcie urządzenia bez logowania

Sześć podatności w kontrolerach Danfoss AK-SM800A pozwala na zdalne przejęcie kontroli nad urządzeniem bez uwierzytelnienia. Obecnie nie ma dostępnej poprawki, a nawet najnowszy firmware nie rozwiązuje problemu.

Czego się uczymy
  • Odizoluj interfejsy zarządzania kontrolerów AK-SM800A od publicznego internetu; nie polegaj wyłącznie na trybie Strict Mode ani aktualizacji firmware'u.
  • Zapewnij zdalny dostęp do urządzeń wyłącznie poprzez bezpieczny tunel VPN lub chronioną sieć wewnętrzną.
Hacking
The Hacker NewsEN→PL

Robak Retadup powraca po 7 latach, by rozprzestrzeniać złośliwe oprogramowanie CoffeeLoader

Badacze odkryli nową wariant CoffeeLoader, który wykorzystuje zmodyfikowane biblioteki 7-Zip oraz techniki wykorzystujące GPU do unikania detekcji.
Czego się uczymy
  • Zwracaj uwagę na nietypowe biblioteki DLL (np. 7z.dll) w katalogach tymczasowych, które są uruchamiane przez rundll32.exe.
  • Monitoruj procesy wykorzystujące biblioteki graficzne (OpenGL/OpenCL) do nietypowych operacji deszyfrowania danych, co może wskazywać na unikanie detekcji przez GPU.
Hacking
Schneier on Security
Schneier on SecurityEN→PL

Użyteczne bezpieczeństwo w luksusowych hotelach

Analiza przypadku, w którym atakujący wykorzystali fałszywe zapytania o rezerwację, aby przejąć skrzynkę odbiorczą i zatwierdzać oszukańcze zwroty kosztów.

Czego się uczymy
  • W zawodach wymagających ciągłej komunikacji z klientem przez e-mail, samo szkolenie z nieklikania w linki jest niewystarczające.
  • Należy uważać na procesy, w których pracownik może łatwo podmienić lub skopiować autentyczne żądania finansowe (np. zwroty kosztów) na fałszywe.
Cyber
Help Net SecurityEN→PL

Microsoft zapowiada funkcję zdalnego blokowania zagubionych lub skradzionych urządzeń Windows

Nowa funkcja Remote Lock w usłudze Intune pozwala administratorom IT zablokować urządzenie Windows bez konieczności jego całkowitego czyszczenia.
Czego się uczymy
  • Zdalna blokada nie zastępuje szyfrowania dysku; należy zawsze utrzymywać aktywny BitLocker, aby chronić dane w przypadku fizycznego dostępu do sprzętu.
  • Remote Lock nie blokuje dostępu do trybu awaryjnego ani bootowania z zewnętrznych nośników USB, co może być wykorzystane do obejścia zabezpieczeń.
Cyber
SecurityWeekEN→PL

Hakerzy badają nowo odkryte luki w kontrolerach chłodziarek Copeland

Wykryto 14 podatności w kontrolerach Copeland XWEB EVO, w tym dwie, które zostały zaatakowane niemal natychmiast po publikacji informacji o nich.
Czego się uczymy
  • Urządzenia sterujące infrastrukturą krytyczną (np. chłodnictwem) nigdy nie powinny być bezpośrednio dostępne z publicznego internetu.
  • W przypadku braku wsparcia producenta (End of Life), należy odizolować urządzenia w dedykowanych segmentach sieci lub za VPN.
Hacking
Help Net SecurityEN→PL

Niezałatana luka w oprogramowaniu kamer GeoVision otworzyła drogę do cryptojackingu w 13 organizacjach

Atakujący wykorzystali oprogramowanie do zarządzania kamerami GeoVision, aby przejąć kontrolę nad systemami Windows i zainstalować koparki kryptowalut.

Czego się uczymy
  • Zabezpiecz interfejsy zarządzania kamerami i systemami monitoringu, nie wystawiając ich bezpośrednio do internetu; używaj VPN lub ograniczeń na poziomie IP.
  • Monitoruj systemy pod kątem nietypowych sesji PowerShell lub powłok (shells) uruchamianych bezpośrednio przez usługi urządzeń IoT/surveillance.
Hacking
Pokaż więcej