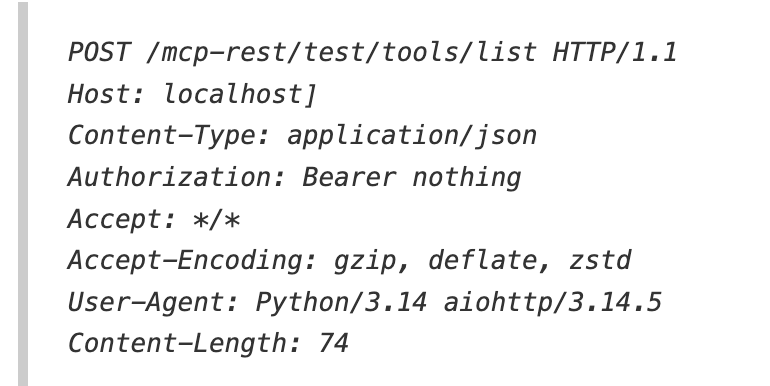
W ostatnim czasie zaobserwowano wzrost aktywności skanującej w sieci, skierowanej przeciwko infrastrukturze wykorzystującej LiteLLM oraz Starlette. Atakujący wysyłają zapytania na konkretną ścieżkę /mcp-rest/test/tools/list, co sugeruje poszukiwanie podatnych instancji.
Aktywność ta ma na celu prawdopodobne wykorzystanie dwóch luk bezpieczeństwa: CVE-2026-42271 oraz CVE-2026-48710. Choć pełna treść artykułu jest ograniczona, sygnały z honeypotów wskazują na zorganizowane próby eksploatacji tych konkretnych podatności w środowiskach operacyjnych.

