XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Dark ReadingEN→PL

ClingSTUN zmienia podatne urządzenia IoT w węzły proxy

Backdoor na system Linux wykorzystuje 24 znane luki, aby przejąć urządzenia IoT i używać publicznych serwerów STUN do ukrywania komunikacji.

Czego się uczymy
  • Należy monitorować urządzenia IoT pod kątem wykorzystywania znanych podatności, gdyż ClingSTUN potrafi łączyć wiele luk naraz.
  • Warto analizować nietypowe wykorzystanie protokołu STUN w ruchu sieciowym, co może służyć do maskowania komunikacji C2.

Hacking
The RecordEN→PL

USA i Australia ostrzegają przed nową podatnością w Citrix po komunikacie NetScaler

Nowa luka w urządzeniach Citrix NetScaler umożliwia przeprowadzenie ataków typu Denial of Service. Agencje rządowe apelują o pilne aktualizacje.

Czego się uczymy
  • Zaktualizuj urządzenia Citrix NetScaler ADC oraz Gateway do najnowszych wersji, aby wyeliminować podatność CVE-2026-88779.
  • W przypadku braku możliwości natychmiastowej aktualizacji, zastosuj środki łagodzące (mitigations) opisane w oficjalnym komunikacie Citrix.
Hacking
The Hacker NewsEN→PL

Luka w Microsoft Exchange pozwala zalogowanym atakującym na czytanie skrzynek innych użytkowników

Microsoft wydał poprawki poza cyklem aktualizacji, aby naprawić poważną lukę w Microsoft Exchange Server, która umożliwia eskalację uprawnień.

Czego się uczymy
  • Zaktualizuj lokalne serwery Microsoft Exchange Server Subscription Edition, 2016 CU23 oraz 2019 CU15 i CU14, aby zapobiec eskalacji uprawnień.
  • Monitoruj środowisko pod kątem nieautoryzowanych prób dostępu do skrzynek pocztowych przez użytkowników posiadających już podstawowe uprawnienia w sieci.
Hacking
Help Net SecurityEN→PL

CISA ostrzega przed nową wykorzystywaną luką w NetScaler, która powoduje awarie urządzeń (CVE-2026-88779)

CISA dodała podatność CVE-2026-88779 do katalogu aktywnie wykorzystywanych błędów. Luka typu memory overflow może paraliżować urządzenia NetScaler ADC i Gateway.

Czego się uczymy
  • Zaktualizuj NetScaler ADC i Gateway do wersji 14.1-73.41 lub 13.1-64.28 (lub odpowiednich wersji FIPS), aby wyeliminować lukę CVE-2026-88779.
  • Sprawdź, czy Twoje urządzenia NetScaler wykorzystują uwierzytelnianie SAML z funkcją Gateway lub AAA, gdyż tylko taka konfiguracja jest podatna na ten atak.
Hacking
The RecordEN→PL

Białoruscy hacktywiści przebywali w rosyjskiej sieci medycznej przez dwa lata

Białoruscy Cyber Partisans prowadzili długotrwałą kampanię szpiegowską w rosyjskiej organizacji ochrony zdrowia, wykorzystując backdoor Vasilek.

Czego się uczymy
  • Zwróć uwagę na ataki typu trusted-relationship, gdzie przejęcie zaufanego partnera biznesowego służy do infiltracji kolejnych celów.
  • Monitoruj nietypową komunikację procesów systemowych z popularnymi komunikatorami, takimi jak Telegram, co może wskazywać na obecność backdoora.
Hacking
Help Net SecurityEN→PL

Malwarebytes Scam Link Check analizuje adresy URL i wyjaśnia potencjalne zagrożenia

Malwarebytes udostępniło darmowe narzędzie Scam Link Check, które pozwala sprawdzić bezpieczeństwo podejrzanych linków przed ich kliknięciem.

Czego się uczymy
  • Możesz bezpiecznie sprawdzić podejrzany link, korzystając z narzędzia Scam Link Check, które analizuje m.in. łańcuchy przekierowań i nowo zarejestrowane domeny.
  • Zamiast odwiedzać podejrzaną stronę, skorzystaj ze zrzutu ekranu generowanego przez narzędzie, aby zobaczyć zawartość witryny bez narażania urządzenia na atak.
Hacking
SecurityWeekEN→PL

Backdoor na Linux wykorzystuje protokół STUN i eksploatuje dziesiątki podatności

ClingSTUN to backdoor działający jako proxy typu back-connect, który wykorzystuje protokół STUN do utrzymania łączności i posiada mechanizmy autopropagacji.

Czego się uczymy
  • Monitoruj nietypowe połączenia UDP oraz powtarzający się ruch keepalive, które mogą maskować komunikację malware przez protokół STUN.
  • Zwracaj uwagę na nieoczekiwane procesy i modyfikacje skryptów inicjalizacji systemu, które mogą świadczyć o próbie zapewnienia sobie trwałości przez backdoora.
Hacking
The Hacker NewsEN→PL

Próby wykorzystania Realtek Jungle SDK do infekcji botnetem Cling z kanałem C2 opartym na protokole STUN

Cyberprzestępcy wykorzystują krytyczną lukę w Realtek Jungle SDK, aby infekować urządzenia i tworzyć botnet Cling, który ukrywa komunikację C2 w ruchu STUN.

Czego się uczymy
  • Monitoruj nietypowy ruch UDP na porcie STUN, szczególnie jeśli Transaction ID w pakietach nie jest losowy, lecz zawiera same zera.
  • Zwracaj uwagę na podejrzane procesy i modyfikacje systemowe, takie jak podmiana binariów (np. wget) lub zmiany w plikach /etc/inittab i /etc/init.d/.
Hacking
Help Net SecurityEN→PL

Pozaprogramowa aktualizacja Exchange Server naprawia poważną lukę umożliwiającą dostęp do skrzynek pocztowych (CVE-2026-96940)

Microsoft wydał pilną aktualizację dla Exchange Server, która naprawia krytyczną podatność CVE-2026-96940. Luka pozwala zalogowanym atakującym na czytanie cudzych e-maili.

Czego się uczymy
  • Zaktualizuj serwery Exchange Server Subscription RTM, Exchange Server 2019 (CU14 i CU15) oraz Exchange Server 2016 (CU23) do najnowszej wersji.
  • Zainstaluj poprawki bezpieczeństwa również na wszystkich maszynach korzystających z Exchange Management Tools, aby zachować kompatybilność z serwerem.
Hacking
Help Net SecurityEN→PL

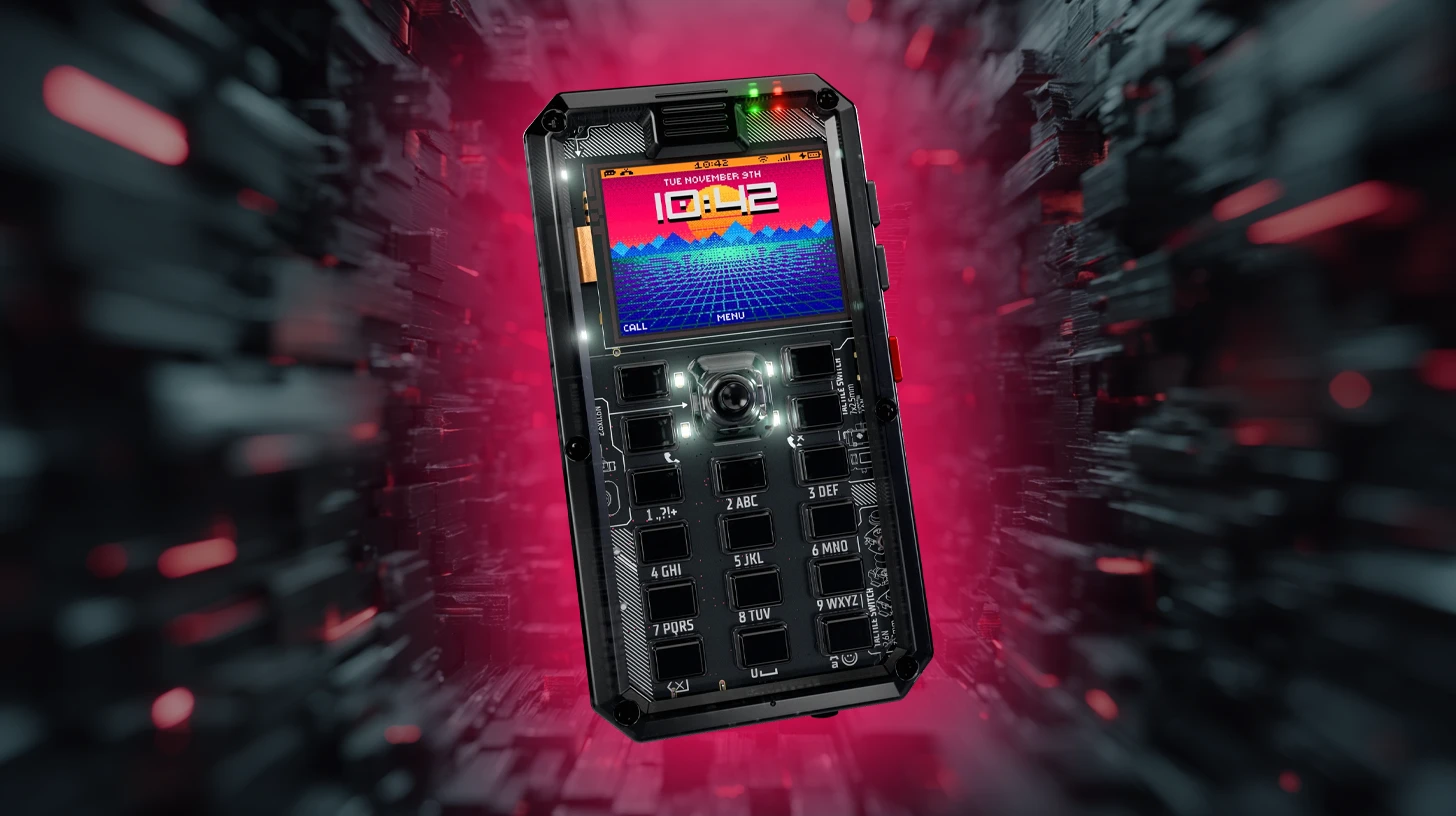
MAKERphone 2: Telefon 4G do samodzielnego montażu z modułową kamerą, głośnikiem i płytką prototypową

Chorwacki CircuitMess wprowadza na Kickstarterze MAKERphone 2.0 – zestaw do samodzielnego złożenia telefonu 4G, który można programować w MicroPython lub Arduino C++.

Czego się uczymy
  • Urządzenie pozwala na pełną kontrolę nad oprogramowaniem dzięki możliwości programowania w MicroPython oraz Arduino C++.
  • Modułowa budowa oparta na porcie UMAX umożliwia rozbudowę sprzętową o własne projekty elektroniczne na płytkach prototypowych.
Hacking
SekurakPL

Luka CSRF w popularnym dodatku Elementor do WordPressa. Wystarczy kliknąć w link, aby zdobyć uprawnienia administratora

O WordPressie piszemy na łamach sekuraka na tyle często, że tym razem odpuścimy Wam fragment o tym jak bardzo jest ważny i przejdziemy od razu do rzeczy. W popularnym kreatorze stron dla WordPressa – Elementor Website Builder wykryto…

Czego się uczymy
  • Zaktualizuj Elementor Website Builder do wersji 4.3.2 lub nowszej, aby wyeliminować podatność występującą w wersjach 4.3.0 i 4.3.1.
  • Po aktualizacji sprawdź zakładkę Użytkownicy w panelu WordPressa, aby upewnić się, że nie utworzono nieznanych kont z uprawnieniami administratora.
Hacking
The Hacker NewsEN→PL

Atakujący wykorzystują lukę w Rejetto HFS, która umożliwia sfałszowanie sesji administratora i zdalne wykonanie kodu

Krytyczna podatność w Rejetto HTTP File Server (HFS) o identyfikatorze CVE-2026-61500 jest aktywnie wykorzystywana przez napastników.

Czego się uczymy
  • Należy unikać używania kryptograficznie niebezpiecznych generatorów, takich jak Math.random(), do tworzenia kluczy sesji lub innych wartości bezpieczeństwa.
  • Weryfikuj, czy funkcje pozwalające na wykonywanie kodu (np. servercode) nie są wystawione na świat bez dodatkowych zabezpieczeń.
Hacking
The Hacker NewsEN→PL

Nowy zero-day w NetScaler wykorzystywany w celowanych atakach może unieruchomić wdrożenia SAML

Citrix wydał poprawki dla poważnej luki w NetScaler ADC i NetScaler Gateway, która jest aktywnie wykorzystywana w atakach typu zero-day.

Czego się uczymy
  • Sprawdź konfigurację SAML pod kątem wpisów samlAction (dla SP) lub samlIdPProfile (dla IdP), aby ocenić ryzyko wystąpienia błędu.
  • Zaktualizuj NetScaler ADC i Gateway do wersji 14.1-73.41 lub 13.1-64.28 (oraz nowszych), aby wyeliminować podatność CVE-2026-88779.
Hacking
SecurityWeekEN→PL

Wykorzystanie luki zero-day w Citrix NetScaler uderza w urządzenia naprawione zaledwie kilka dni wcześniej

Citrix potwierdził pojawienie się nowej podatności zero-day, CVE-2026-88779, zaledwie kilka dni po załataniu dwóch innych aktywnie wykorzystywanych luk.

Czego się uczymy
  • Sprawdź, czy Twoje instancje NetScaler ADC lub Gateway działają w konfiguracji SAML SP lub SAML IdP, gdyż są one bezpośrednio narażone na CVE-2026-88779.
  • Monitoruj logi uwierzytelniania pod kątem nietypowych ciągów znaków w polach użytkownika, które mogą maskować komendy shell służące do pobierania złośliwych skryptów.
Hacking
The Hacker NewsEN→PL

Warlock wykorzystuje luki w SharePoint, aby wyłączać narzędzia zabezpieczające i wdrażać ransomware

Grupa Warlock, powiązana z Chinami, atakuje organizacje w krajach hiszpańskojęzycznych i portugalskojęzycznych, wykorzystując podatności Microsoft SharePoint.

Czego się uczymy
  • Zabezpiecz klucze maszynowe ASP.NET w SharePoint, gdyż ich przejęcie umożliwia atakującym zdalne wykonywanie kodu.
  • Monitoruj i ograniczaj możliwość używania podatnych sterowników, takich jak K7RKScan.sys (CVE-2025-1055), w celu ochrony przed atakami typu BYOVD.
Hacking
The Hacker NewsEN→PL

Backdoor Antino wykorzystuje Outlook i OneDrive do komunikacji C2 w kampanii szpiegowskiej powiązanej z Chinami

Nowa kampania szpiegowska wymierzona w organizacje rządowe i polityczne w Azji wykorzystuje backdoor Antino, który ukrywa komunikację C2 w usługach Microsoft 365.

Czego się uczymy
  • Uważaj na niezwykle realistyczne podglądy załączników w e-mailach; napastnicy potrafią replikować interfejs Gmaila za pomocą zakodowanych obrazów Base64, by ukryć fałszywe linki.
  • Monitoruj nietypową aktywność w usługach Microsoft 365, szczególnie w kontekście Microsoft Graph, gdyż nowoczesne backdoory mogą wykorzystywać Outlooka i OneDrive jako kanały C2.
Hacking
Pokaż więcej