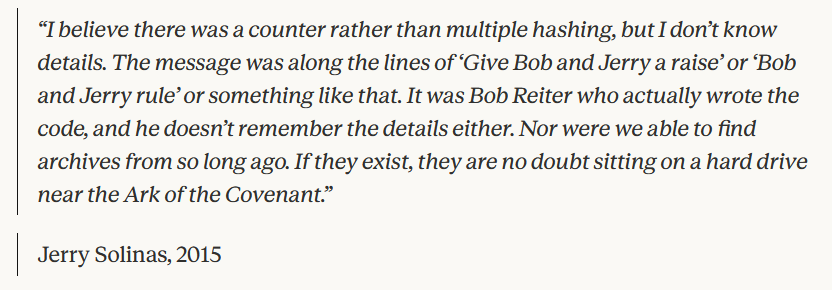
Przez lata istniały spekulacje, czy parametry krzywych eliptycznych (takich jak P-256 czy P-384) opublikowane przez NIST nie zawierają celowo przygotowanego backdoora od NSA. Kluczowym elementem zagadki było pochodzenie 160-bitowych ziaren (SEED) użytych do wygenerowania parametrów.
Badacz z Anthropic wykorzystał model Claude, aby rozwiązać tę zagadkę. AI założyło, że ziarna wygenerowano przy użyciu systemowego generatora lrand48 zainicjowanego znacznikiem czasu Unix pod koniec lat 90. Model przeprowadził symulację i przeszukał przestrzeń czasową z lat 1997-1998.
Dzięki zastosowaniu zaawansowanych metod matematycznych, w tym algorytmu redukcji krat LLL, Claude odtworzył stan wewnętrzny generatora i skutecznie wygenerował ziarna dla większości krzywych. Wynik ten jednoznacznie wyklucza teorię o celowym osłabieniu parametrów przez agencje wywiadowcze.
Za rozwiązanie zagadki przyznano nagrodę w wysokości ponad 36 000 USD, która trafiła do organizacji Internet Security Research Group (ISRG). Odkrycie pokazuje niezwykłą skuteczność modeli AI w przeprowadzaniu złożonych analiz matematycznych i kryptograficznych.