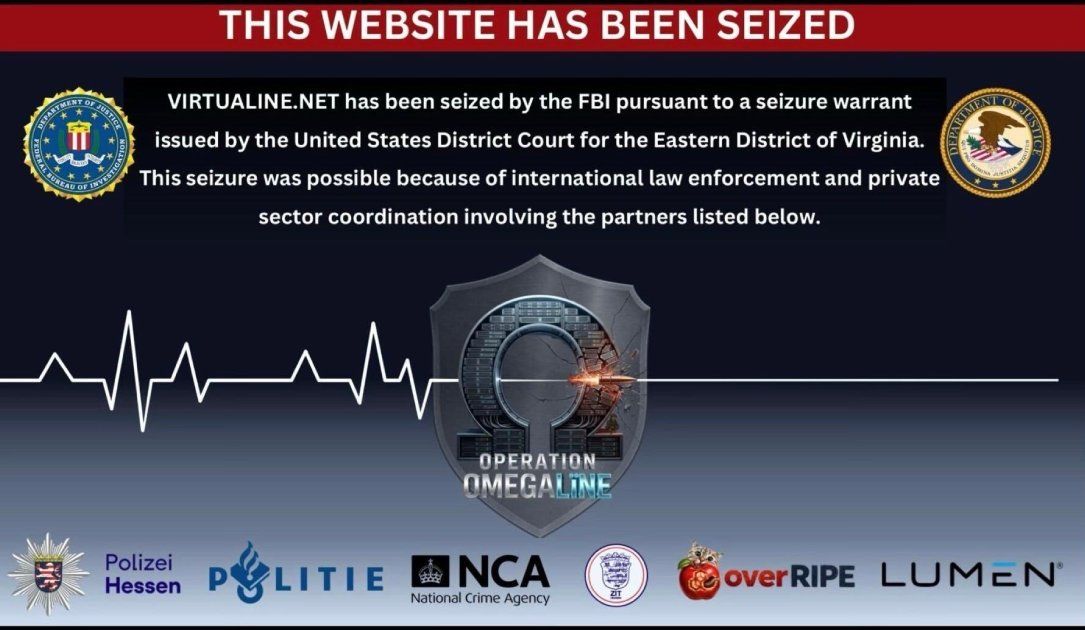
Amerykańskie FBI przejęło domenę virtualine.net, należącą do dostawcy usług hostingowych typu „bulletproof”. Firma ta, działająca pod wieloma nazwami, takimi jak Secury czy Massgod, oferowała infrastrukturę dla działalności przestępczej, w tym phishingu, spamu i cardingu. Choć oficjalnie deklarowała zakaz wspierania terroryzmu, prokuratura zarzuca jej ignorowanie zgłoszeń dotyczących materiałów pedofilskich.
Zamiast blokować użytkowników naruszających prawo, Virtualine pomagało im budować nową infrastrukturę do dystrybucji nielegalnych treści. Firma stosowała również mechanizmy mające na celu omijanie procedur AML, przyjmując płatności w bitcoinach przez dedykowaną usługę. Śledztwo było prowadzone we współpracy z organami ścigania z Niemiec, Holandii i Wielkiej Brytanii.
To działanie wpisuje się w szerszą strategię uderzania w infrastrukturę wspierającą grupy ransomware i inne grupy przestępcze. Wcześniej podobne kroki podjęto wobec podmiotów takich jak Zservers czy Aeza Group. Eksperci zauważają jednak, że likwidacja takich dostawców często prowadzi jedynie do fragmentacji rynku i przenoszenia klientów do nowych, mniejszych podmiotów.

