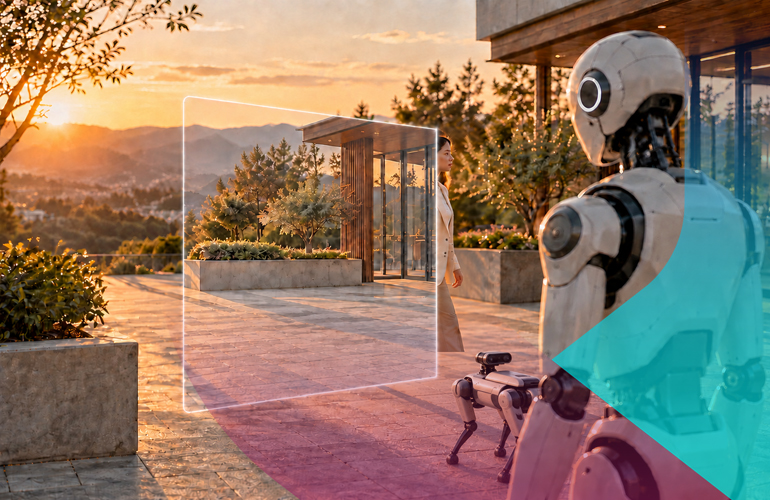
Badacze z VicOne wykorzystali sztuczną inteligencję do błyskawicznego wykrycia 28 podatności typu zero-day w oprogramowaniu wspierającym ekosystem Physical AI. Wśród dotkniętych projektów znalazły się narzędzia rozwijane lub utrzymywane przez gigantów takich jak Google, NVIDIA oraz Meta. Luka w tych komponentach może mieć krytyczne skutki dla całego cyklu życia robota.
Podatności obejmują trzy kluczowe etapy: rozwój i trenowanie modeli, symulację oraz fazę wdrożenia i pracy operacyjnej. Atak może polegać na manipulacji danymi treningowymi, fałszowaniu wyników testów w środowisku symulacyjnym lub przejęciu kontroli nad planowaniem ruchu robota. W jednym z pokazów badacze udowodnili, że luka może uniemożliwić działanie funkcji zdalnego zatrzymania robota.
Szybkość, z jaką AI pozwala na odkrywanie błędów, stawia przed zespołami inżynierskimi nowe wyzwania. Konieczne jest nie tylko sprawne wdrażanie łatek, ale przede wszystkim weryfikacja, czy poprawki nie wpływają negatywnie na bezpieczeństwo fizyczne maszyn oraz czy mechanizmy obronne pozostają skuteczne nawet w przypadku kompromitacji oprogramowania wspierającego.