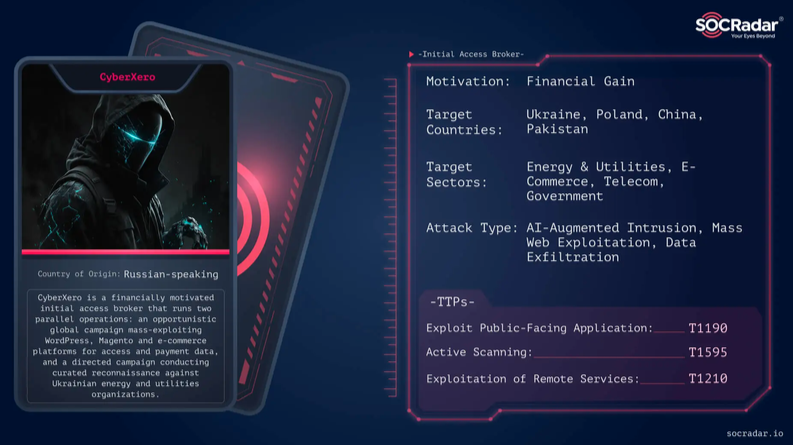
Badacze z SOCRadar ujawnili szczegóły kampanii grupy CyberXero, która wykorzystuje zaawansowaną automatyzację opartą na sztucznej inteligencji. Atakujący stworzyli 51 wyspecjalizowanych agentów w środowisku Claude Code, aby zautomatyzować procesy rekonesansu, wykrywania podatności oraz eksfiltracji danych. Operacja miała dwa cele: masowe ataki na platformy e-commerce oraz precyzyjne uderzenia w ukraiński sektor energetyczny.
Cyberprzestępcy nie stosowali skomplikowanych exploitów zero-day, lecz polegali na znanych lukach, takich jak SQL Injection w WooCommerce czy podatności RCE we wtyczkach WordPressa. Dzięki orkiestracji agentów AI i narzędziom takim jak PentAGI, grupa była w stanie w ciągu minuty przeskanować tysiące celów i skutecznie przejąć kontrolę nad wieloma panelami administracyjnymi. W wyniku działań wykradziono ponad 628 tysięcy rekordów danych obywateli Ukrainy.
Kampanię udało się przeanalizować dzięki poważnemu błędem w konfiguracji serwera HTTP atakujących. Grupa pozostawiła do sieci dostępny katalog roboczy zawierający logi, narzędzia i skradzione dane bez żadnego uwierzytelnienia. Pozwoliło to analitykom na odtworzenie przebiegu operacji oraz zrozumienie metod manipulacji modelami AI, które stosowali sprawcy, aby omijać ich zabezpieczenia przed wykonywaniem szkodliwych poleceń.

