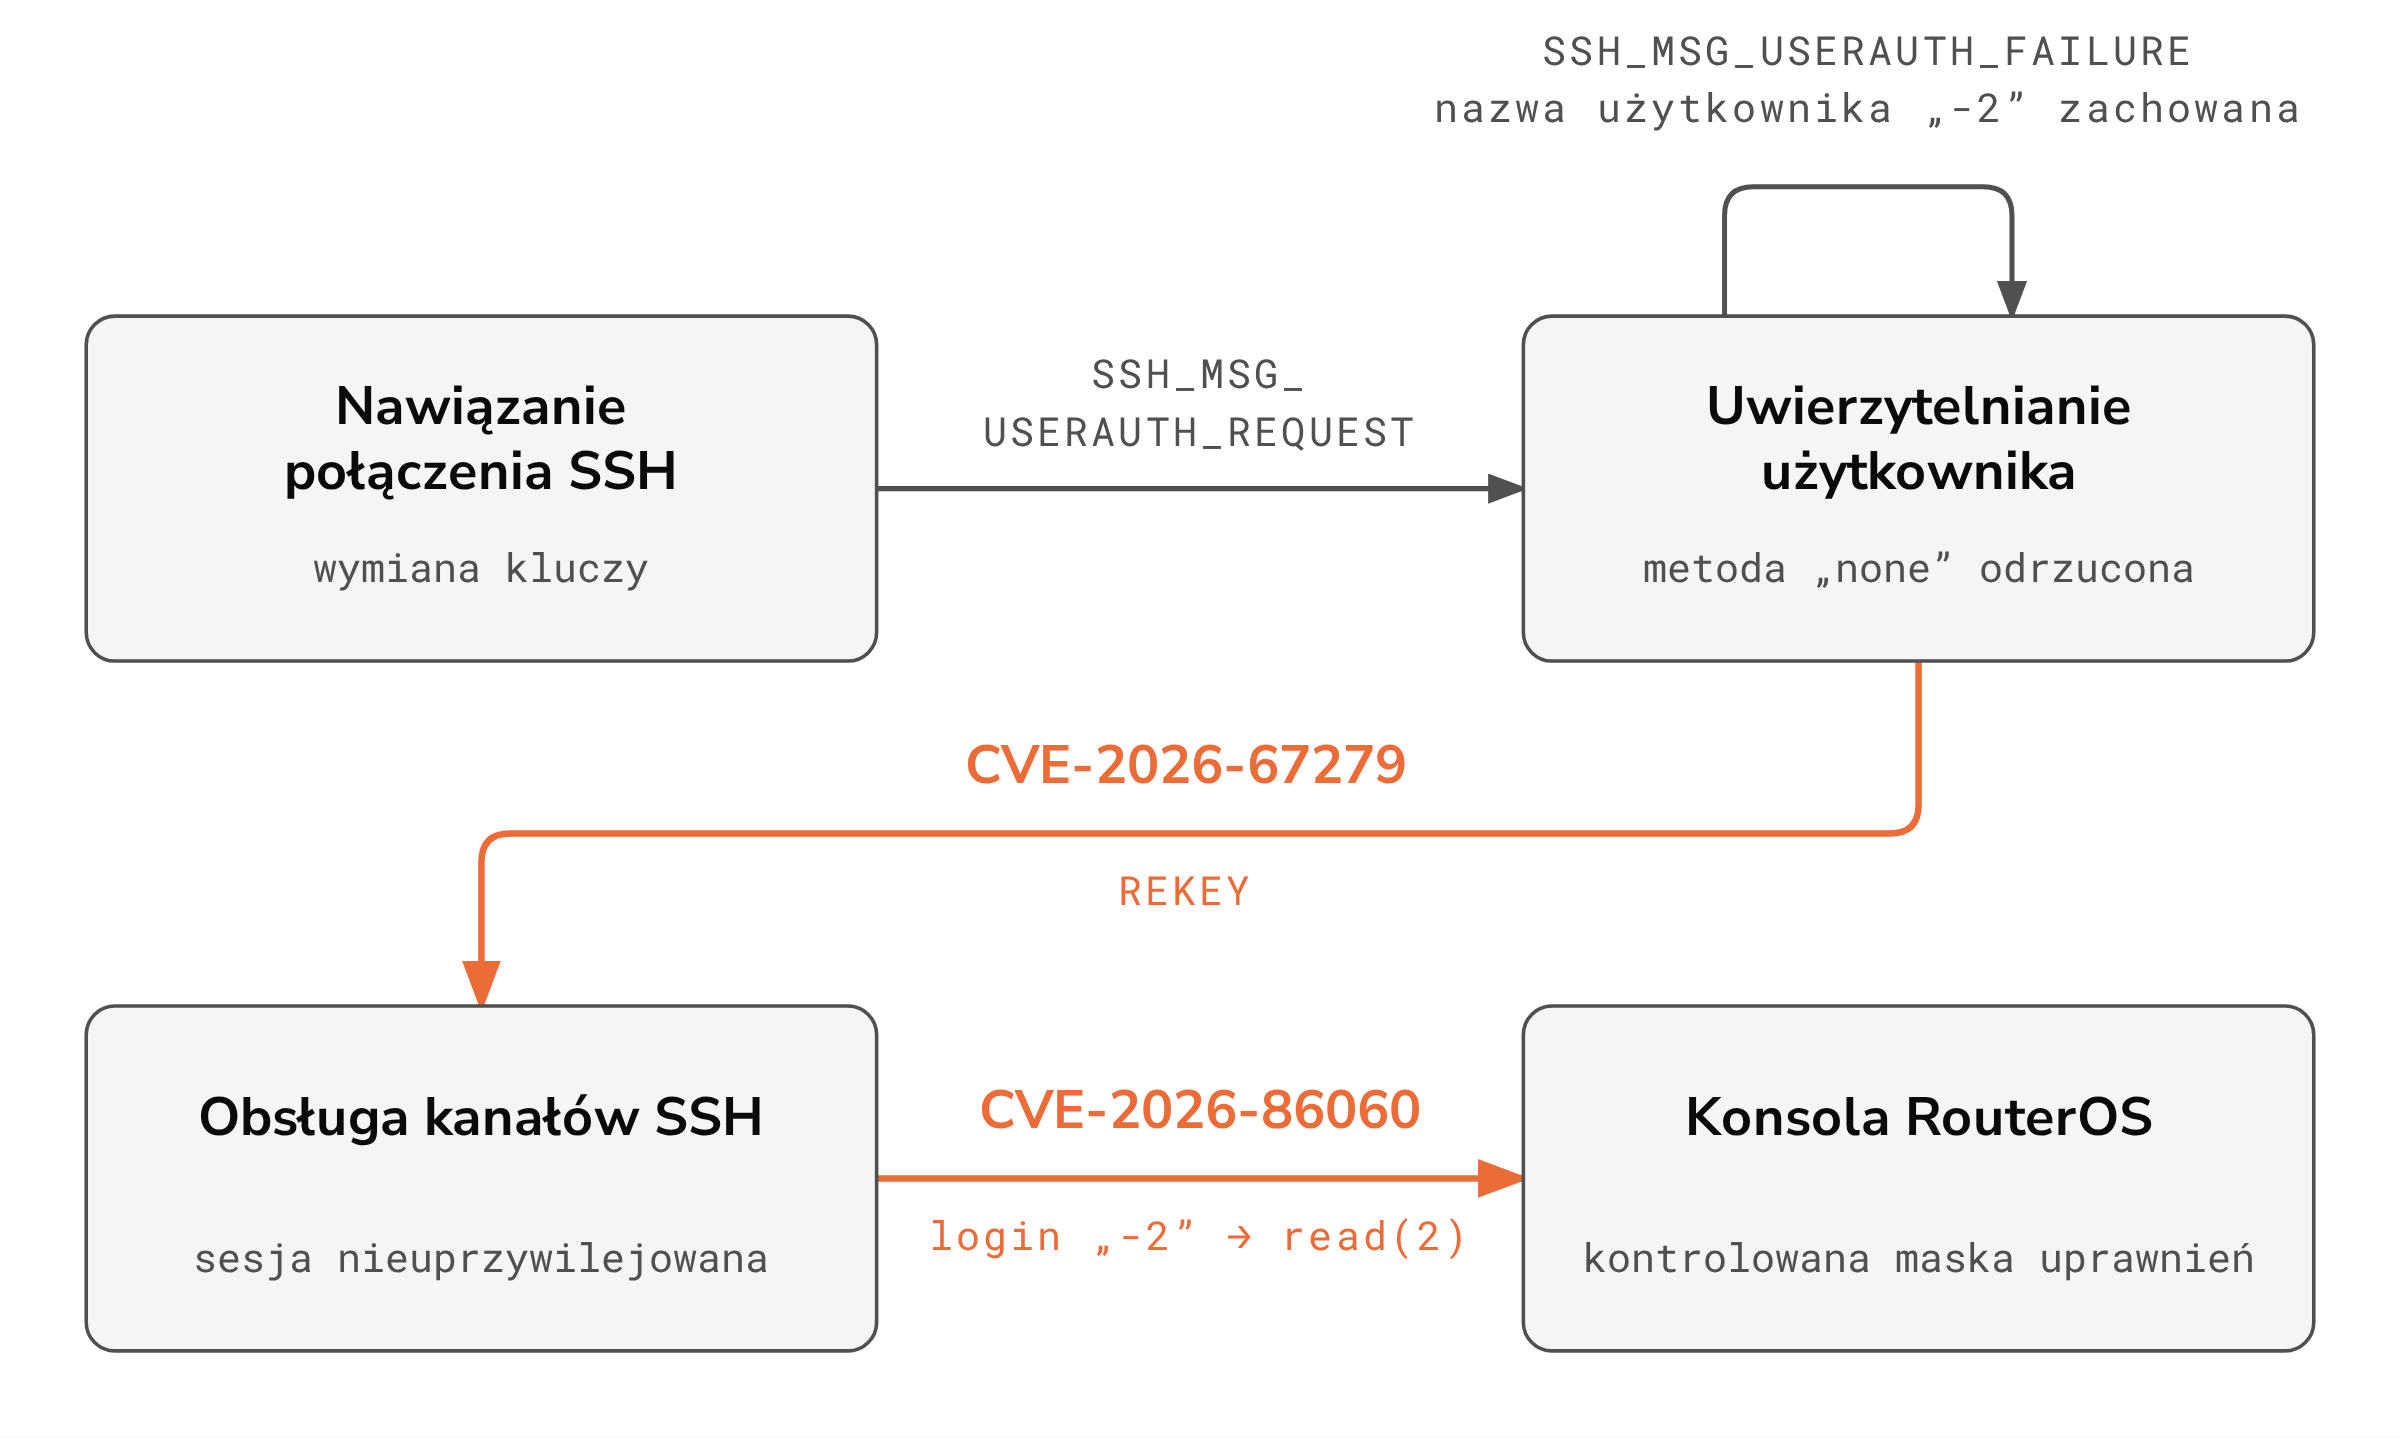
Eksperci z CERT Polska opisali mechanizm ataku MikroTrick, który wykorzystuje dwie luki w systemie RouterOS od firmy MikroTik. Łańcuch ten umożliwia napastnikowi uzyskanie pełnych uprawnień administracyjnych bez znajomości hasła czy posiadania klucza SSH. Atak opiera się na błędnej obsłudze procedury rekey w protokole SSH oraz braku walidacji nazw użytkowników w procesie logowania.
Pierwszy etap polega na wymuszeniu rekey podczas trwającego uwierzytelniania, co pozwala na nieuprawnione przejście do fazy obsługi kanałów sesji. Następnie wykorzystywana jest podatność w aplikacji /nova/bin/login, która błędnie interpretuje nazwy użytkowników zaczynające się od myślnika jako argumenty wiersza poleceń. Pozwala to na manipulację uprawnieniami i przejęcie kontroli nad systemem.
Producent wprowadził poprawki w wersjach 7.25beta3, 7.24.2, 7.23.4 oraz 6.49.21. W nowych wersjach dodano również mechanizmy detekcji kompromitacji, takie jak monitorowanie tworzenia podejrzanych kont w uprzywilejowanych grupach. Zaleca się niezwłoczną aktualizację wszystkich urządzeń RouterOS do bezpiecznych wersji.