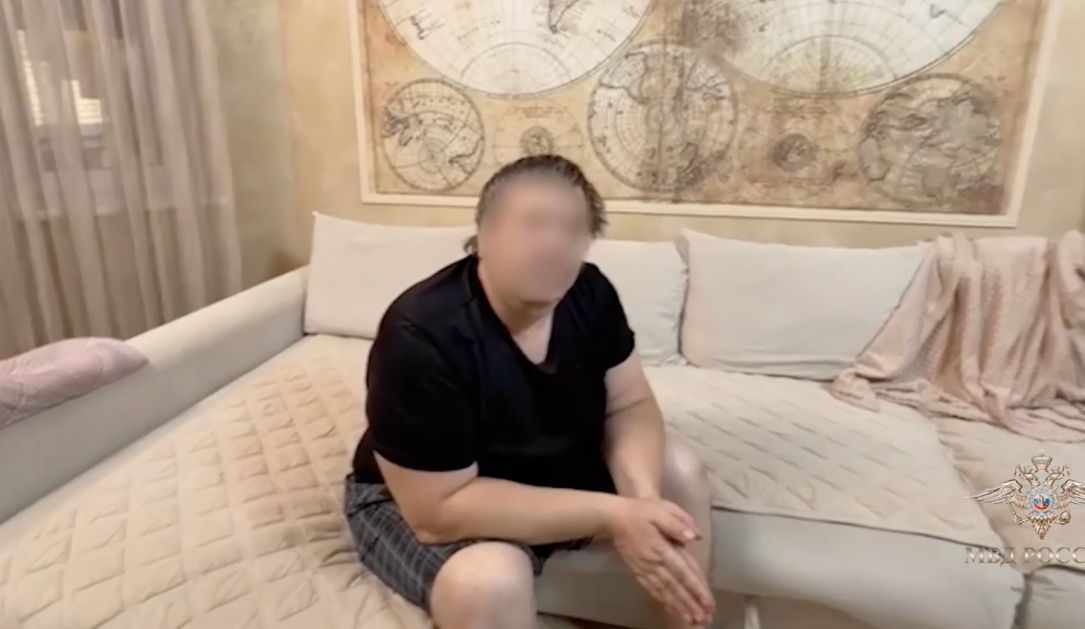
Rosyjskie służby przeprowadziły rzadną operację wymierzoną w grupę VasyGrek (Fluffy Wolf), która działała od co najmniej 2016 roku. W wyniku działań zatrzymano trzech podejrzanych, w tym rzekomego lidera grupy, który trafił pod areszt domowy. Pozostali wspólnicy zostali zwolnieni z ograniczeniami w podróżowaniu.
Grupa koncentrowała się na atakach phishingowych wymierzonych w rosyjskojęzyczne podmioty, w tym firmy z sektorów metalurgicznego, energetycznego i finansowego. Przestępcy wykorzystywali fałszywe strony usług finansowych oraz narzędzia do zdalnego administrowania zakupione w darknecie, aby przejmować kontrolę nad komputerami ofiar.
Jednym z opisanych mechanizmów ataku było podszywanie się pod partnerów biznesowych w wiadomościach e-mail z zainfekowanymi załącznikami. Pozwalało to hakerom na uzyskanie dostępu do systemów bankowości internetowej i kradzież środków. Według danych Kaspersky, grupa rozszerzała swoje działania poza Rosję, atakując również podmioty w Białorusi i Kazachstanie.