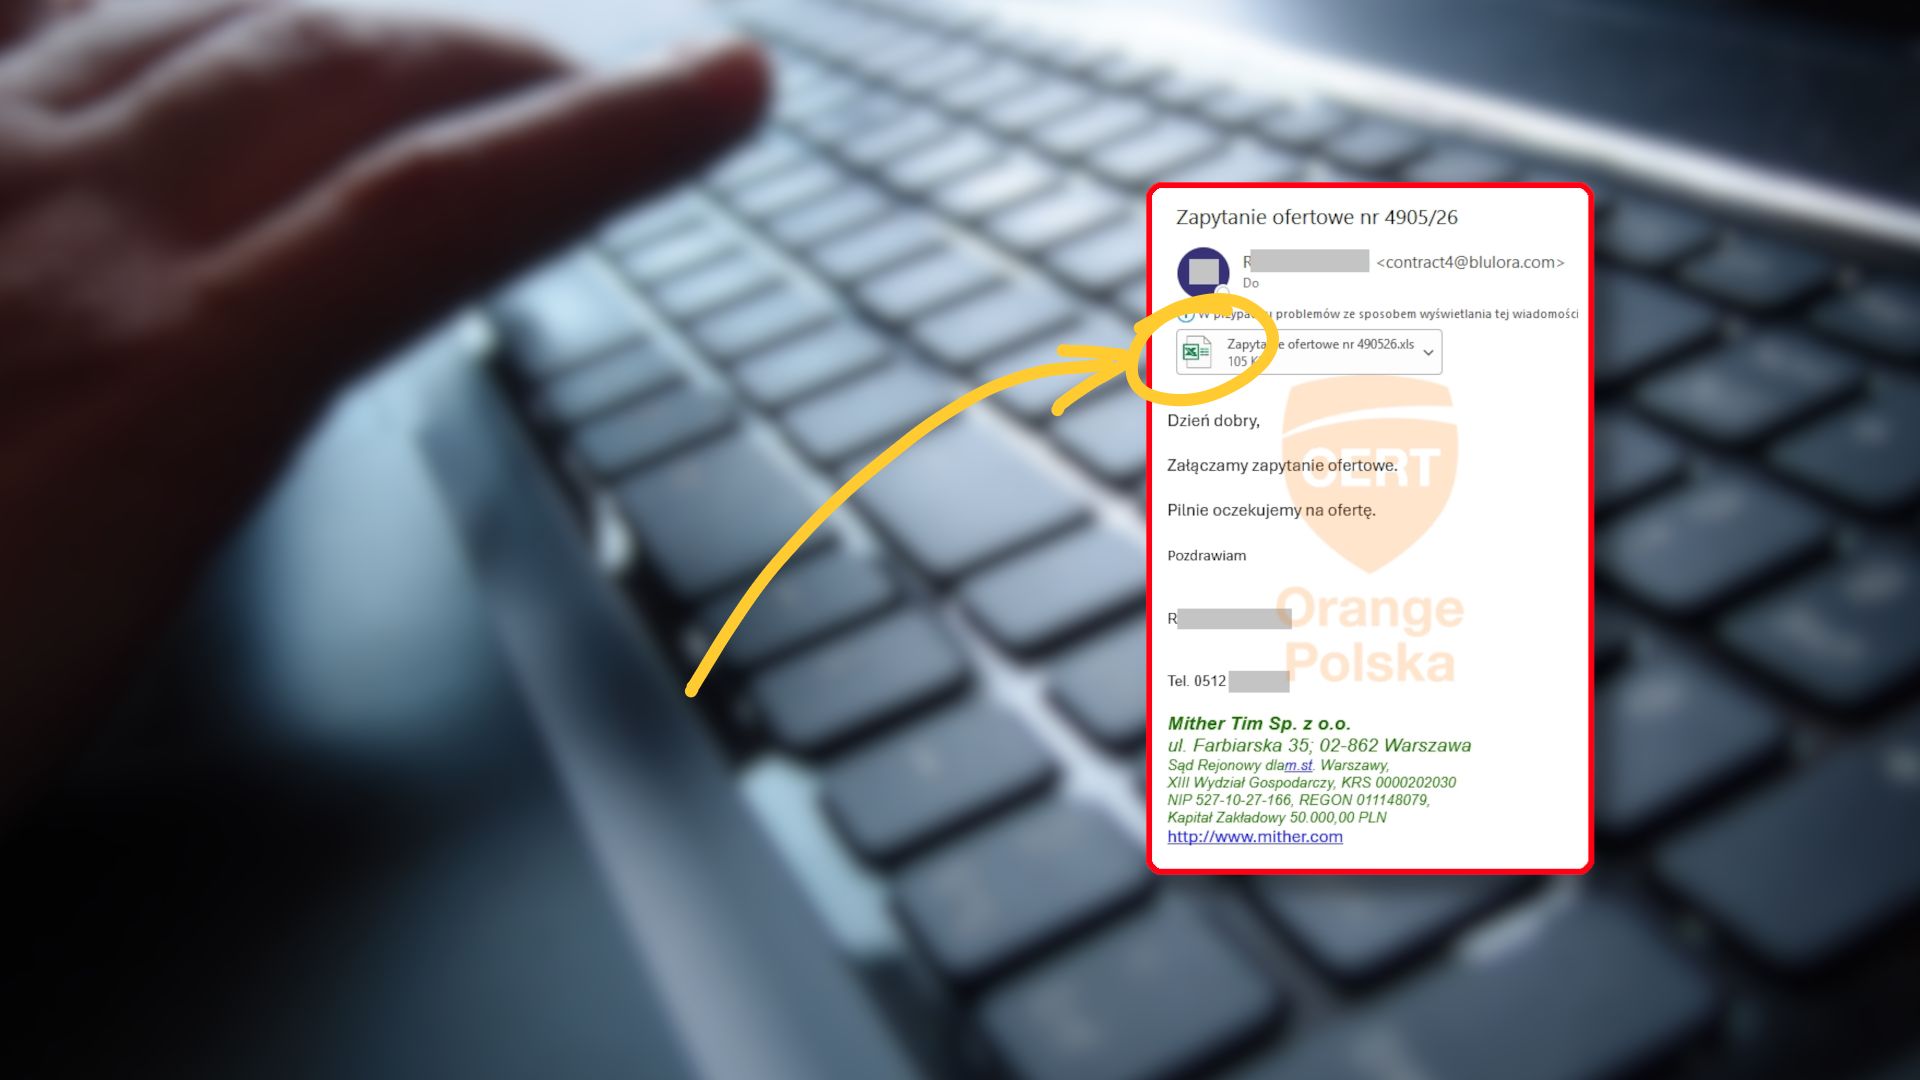
CERT Orange Polska zidentyfikował aktywną kampanię phishingową wymierzoną w sektor przedsiębiorstw. Atak polega na przesyłaniu wiadomości e-mail z zainfekowanymi załącznikami w formacie XLS. Co istotne, oszuści wykorzystują do tego przejęte skrzynki pocztowe prawdziwych firm, co sprawia, że wiadomości do kontrahentów wyglądają na autentyczne i bezpieczne.
Wykorzystywany malware to Remcos RAT, czyli trojan zdalnego dostępu. Po infekcji napastnicy zyskują możliwość podglądu ekranu, przejęcia kontroli nad kamerą i mikrofonem oraz rejestrowania uderzeń w klawisze (keylogging). Może to prowadzić do kradzieży danych logowania do bankowości oraz aplikacji firmowych.
Zainfekowana stacja robocza może służyć jako punkt wejścia do dalszych ataków wewnątrz sieci korporacyjnej, w tym do infekcji oprogramowaniem ransomware lub szpiegostwa przemysłowego. Eksperci podkreślają, że Remcos RAT jest znany od lat, ale coraz częściej pojawia się w kampaniach skierowanych bezpośrednio do polskich odbiorców.
Aby zminimalizować ryzyko, zaleca się zachowanie szczególnej ostrożności przy odbieraniu załączników od zewnętrznych nadawców. W przypadku wątpliwości warto zweryfikować treść wiadomości telefonicznie, korzystając ze sprawdzonych numerów kontaktowych, oraz dbać o regularne aktualizacje systemów operacyjnych.