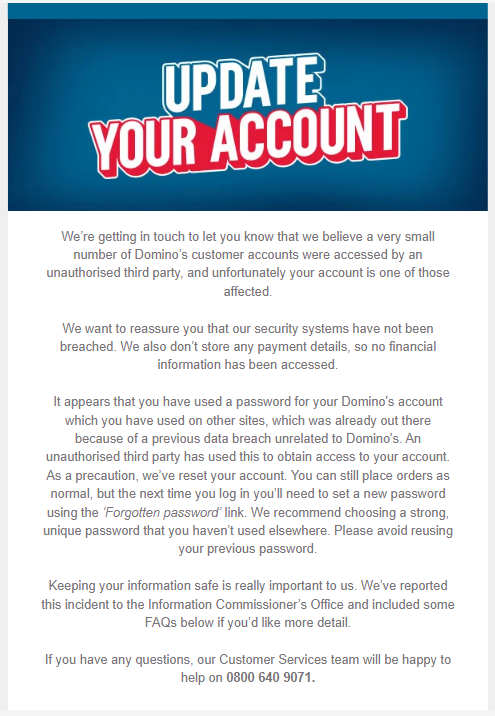
Sieć restauracji Domino's poinformowała swoich klientów o incydencie bezpieczeństwa. Użytkownicy otrzymują powiadomienia e-mail z informacją, że ich dane logowania zostały skompromitowane. Do ataku wykorzystano technikę credential stuffing, polegającą na masowym sprawdzaniu par loginów i haseł pozyskanych z innych wycieków.
Skutkiem ataku jest nieautoryzowany dostęp do kont klientów w serwisie Domino's. Choć tekst nie podaje szczegółów dotyczących zakresu wykradzionych danych, incydent potwierdza skuteczność metod opartych na automatycznym testowaniu skradzionych poświadczeń. Firma podejmuje działania mające na celu zabezpieczenie użytkowników i powiadomienie o zagrożeniu.