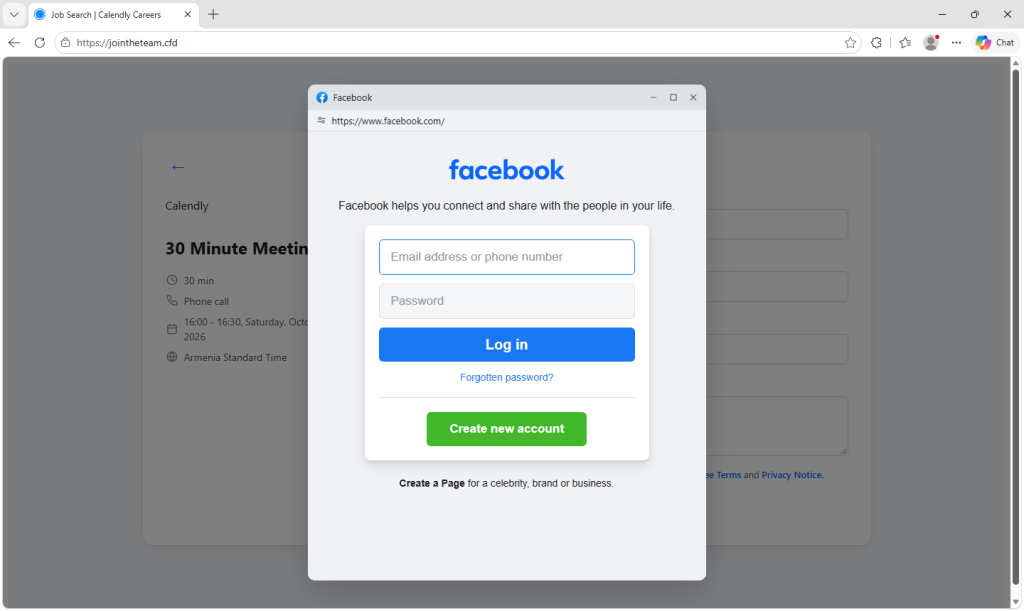
Cyberprzestępcy wykorzystują fałszywe strony Calendly, podszywając się pod procesy rekrutacyjne w firmie Meta. Ofiary otrzymują zaproszenia na rozmowy o pracę, które prowadzą do zainfekowanych witryn.
Atak ma na celu przejęcie danych logowania do kont Google oraz Facebook. Mechanizm działania jest na tyle zaawansowany, że pozwala oszukać użytkowników nawet przy aktywnym uwierzytelnianiu dwuskładnikowym (2FA).
Atakujący stosują techniki przechwytywania sesji lub fałszywych formularzy logowania, co umożliwia im przejęcie pełnej kontroli nad kontami ofiar. Całość kampanii jest zaprojektowana tak, aby budzić zaufanie poprzez wykorzystanie znanych narzędzi do planowania spotkań.
Użytkownicy powinni zachować szczególną ostrożność przy otrzymywaniu niespodziewanych zaproszeń do rekrutacji, zwłaszcza jeśli wymagają one logowania się przez zewnętrzne serwisy w celu potwierdzenia terminu.