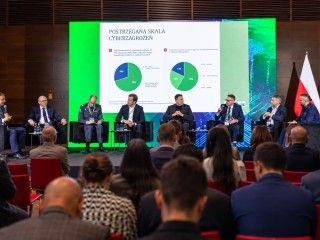
Z badania przeprowadzonego przez Ibris na zlecenie CyberDefence24 wynika, że aż 79% polskich małych i średnich przedsiębiorstw odnotowuje wzrost liczby cyberataków. Choć firmy coraz rzadziej zrzucają odpowiedzialność wyłącznie na dział IT, wciąż istnieje wyraźna różnica między świadomością zagrożeń a realną zdolnością do reagowania na incydenty.
Wiceminister Cyfryzacji Paweł Olszewski wskazuje na gwałtowny wzrost liczby incydentów, który może sięgać nawet 150% rok do roku. Eksperci podkreślają, że cyberbezpieczeństwo powinno być traktowane jako inwestycja w ciągłość biznesu, a nie tylko koszt operacyjny. Kluczowe jest przejście od pasywnej ochrony do aktywnego monitoringu i szybkiego odtwarzania systemów.
Podczas debaty zwrócono uwagę na znaczenie architektury bezpieczeństwa, takiej jak segmentacja sieci czy uwierzytelnianie wieloskładnikowe. Ważnym aspektem jest również łańcuch dostaw – nawet firmy nieobjęte bezpośrednio regulacjami mogą zostać zmuszone do podniesienia standardów bezpieczeństwa przez swoich większych kontrahentów.

