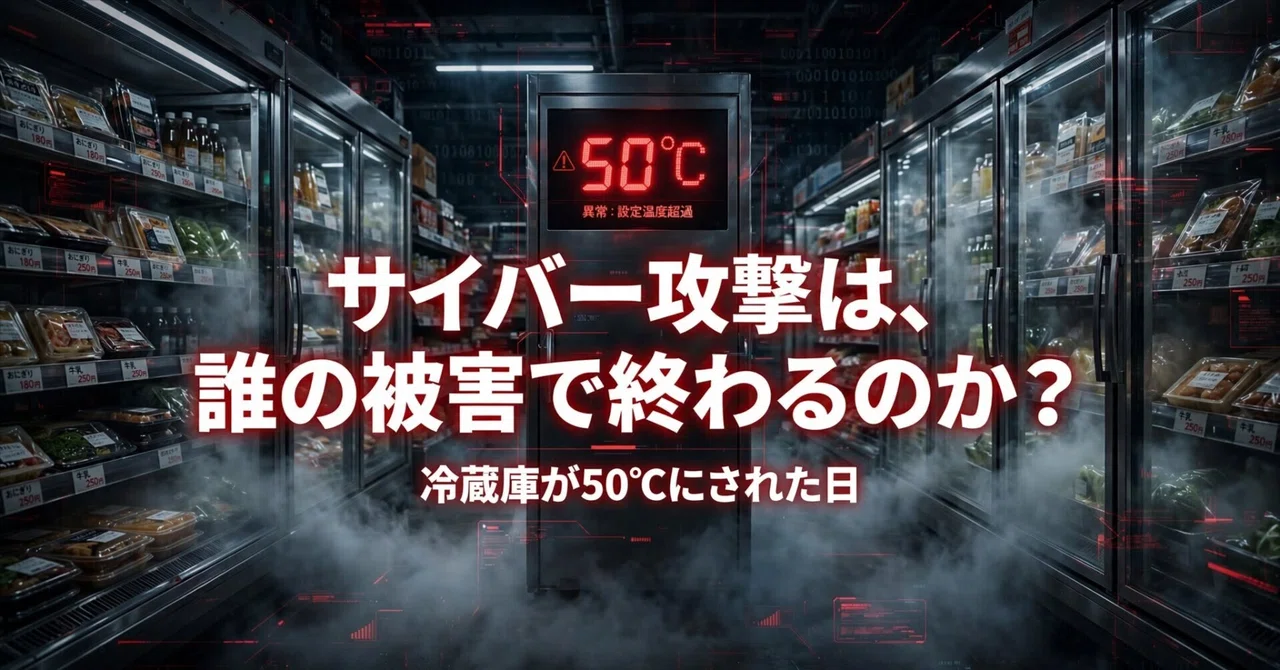
Artykuł analizuje szeroki zakres szkód wywoływanych przez cyberataki, wskazując, że ich skutki często dotykają osoby zupełnie niezwiązane z celem ataku. Przykładem jest incydent z października 2026 roku we Francji, gdzie hakerzy zmienili ustawienia systemów rozmrażania w lodówkach supermarketów. Podniesienie temperatury do ekstremalnych wartości doprowadziło do masowego psucia się i utylizacji żywności.
Autor zauważa, że ataki na firmy, takie jak incydent z Colonial Pipeline, mogą paraliżować kluczowe usługi społeczne, w tym dostawy paliw. Problem nie dotyczy tylko utraty pieniędzy czy danych, ale także fizycznego niszczenia mienia i zakłócania pracy infrastruktury krytycznej, takiej jak sieci wodociągowe czy energetyczne.
Tekst sugeruje zmianę podejścia do projektowania urządzeń IoT i systemów sterowania. Zamiast polegać wyłącznie na zabezpieczeniach sieciowych, należy wprowadzić mechanizmy ograniczające szkody u źródła. Kluczowe jest oddzielenie funkcji zdalnego zarządzania od krytycznych limitów bezpieczeństwa, które powinny być zaszyte bezpośrednio w sprzęcie.
Proponowane rozwiązanie to wprowadzenie sztywnych, lokalnych ograniczeń temperatury lub czasu pracy urządzeń. Dzięki temu, nawet jeśli haker przejmie kontrolę nad systemem zarządzania, samo urządzenie odrzuci komendę wykraczającą poza bezpieczne parametry operacyjne.