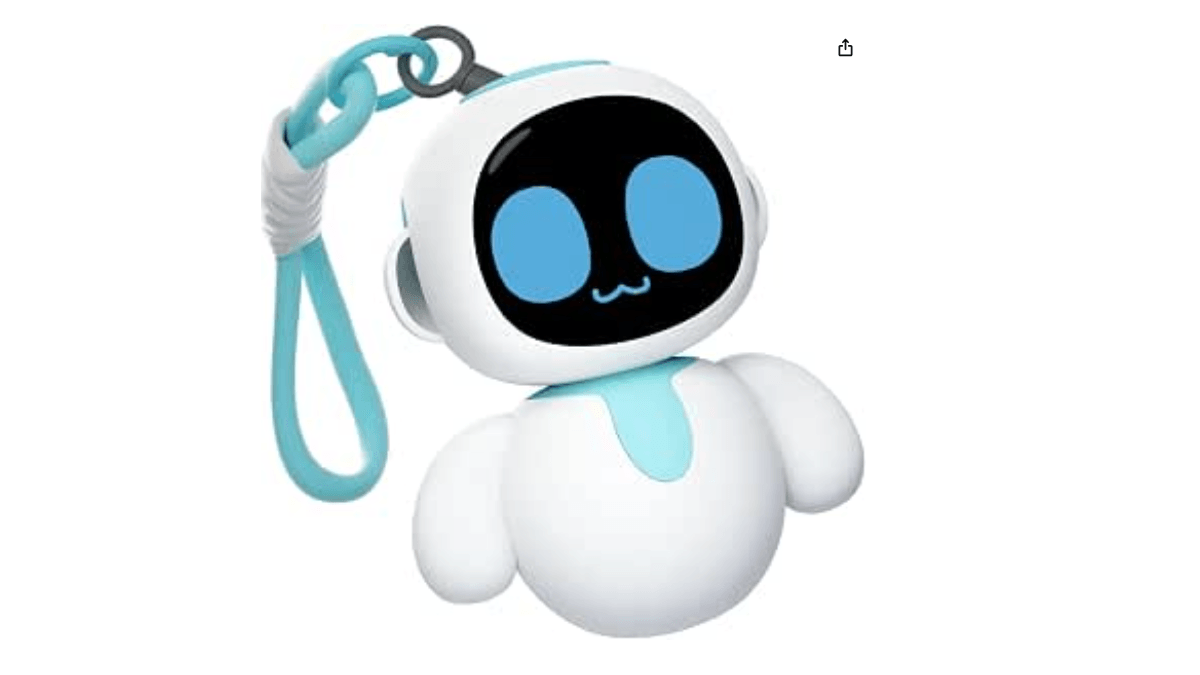
Ekspert ds. bezpieczeństwa zidentyfikował krytyczne błędy w zabezpieczeniach robota towarzyszącego marki Eiliko. Wykryte podatności pozwalają na dostęp do prywatnych konwersacji użytkowników, co stanowi ogromne zagrożenie dla ich prywatności.
Poza wyciekiem danych, luki te umożliwiają napastnikowi zdalne przejęcie kontroli nad tym, co robot komunikuje użytkownikowi. Taka manipulacja może służyć do szerzenia dezinformacji lub wpływania na zachowanie osób korzystających z urządzenia.
Obecnie sytuacja wskazuje na brak odpowiednich mechanizmów autoryzacji i szyfrowania w komunikacji między urządzeniem a chmurą. Użytkownicy powinni monitorować komunikaty producenta w sprawie aktualizacji oprogramowania układowego.