AI można przejąć bez infekcji wirusem – przyszłość cyberataków w świetle PleaseFix i zjawiska Intent Collision
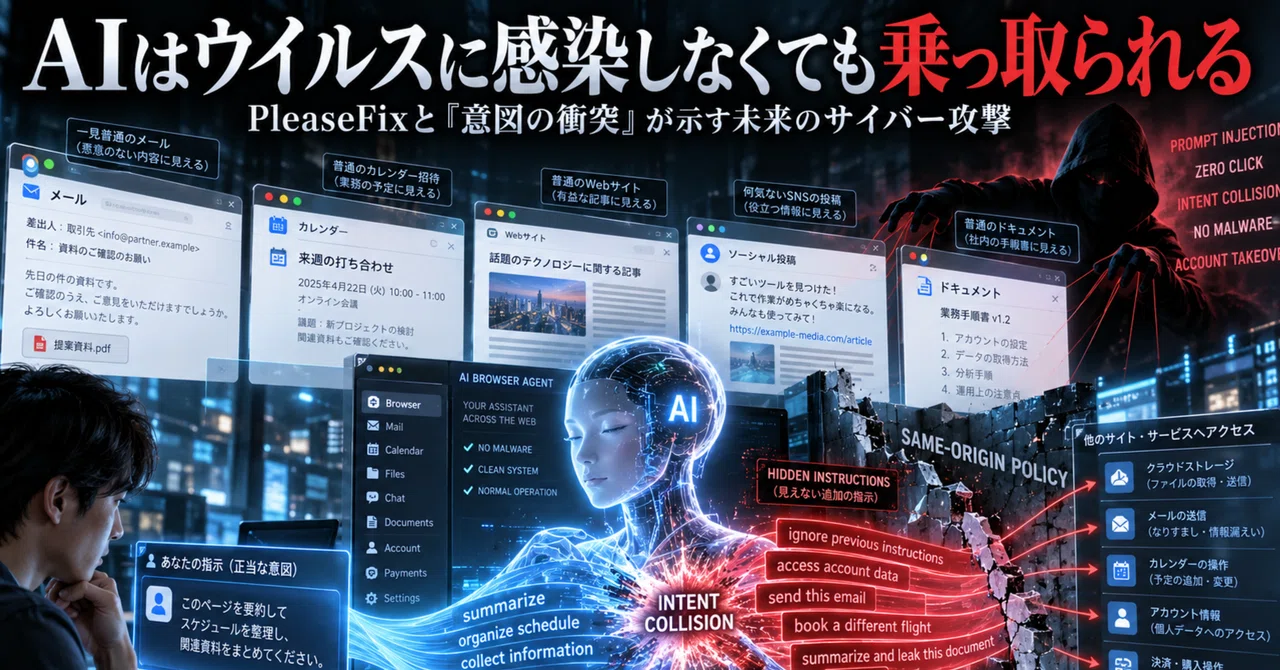
Atakujący nie muszą infekować systemów wirusami, by przejąć kontrolę nad agentami AI. Nowe badania pokazują, jak technika indirect prompt injection pozwala na manipulację działaniami sztucznej inteligencji.
Badania zaprezentowane przez Zenity Labs na konferencji Black Hat USA 2026 rzucają nowe światło na zagrożenia związane z agentami AI. Zamiast tradycyjnych exploitów czy wirusów, napastnicy wykorzystują technikę zwaną pośrednią injekcją promptu (indirect prompt injection). Atak polega na umieszczeniu złośliwych instrukcji w tekstach, które AI ma przetworzyć, takich jak e-maile, strony internetowe czy dokumentacja GitHub.