W ramach profilaktyki zaleca się wdrażanie mechanizmów wykrywania sekretów przed ich zatwierdzeniem w kodzie oraz blokowanie procesów CI/CD zawierających dane wrażliwe. Ważne jest również ograniczanie skutków ewentualnego wycieku poprzez stosowanie krótkotrwałych poświadczeń oraz zastępowanie długożyjących sekretów nowoczesnymi standardami, takimi jak OAuth czy OpenID Connect.
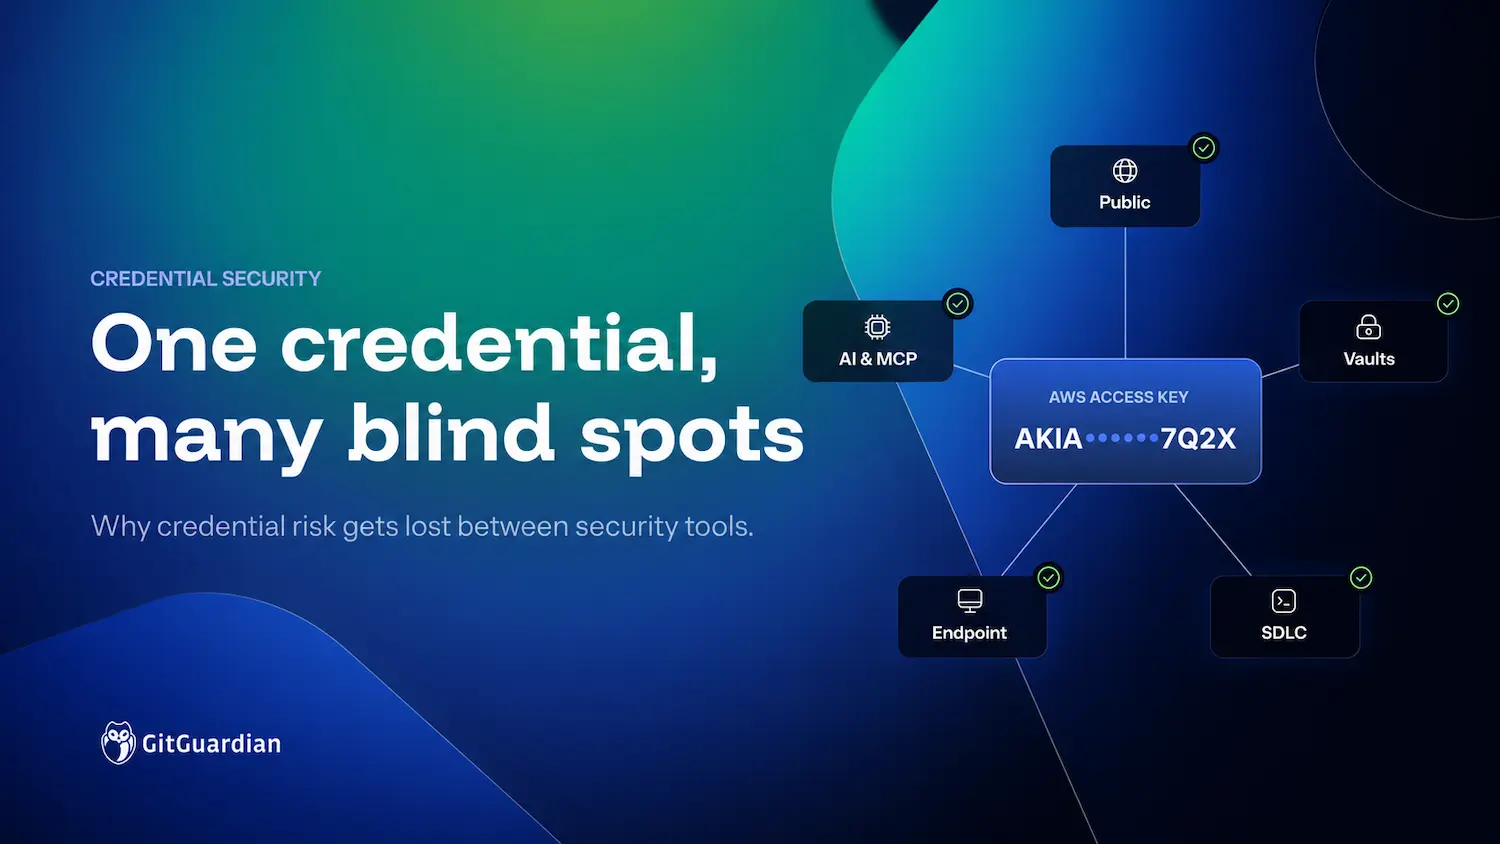
Dlaczego narzędzia bezpieczeństwa tracą z oczu poświadczenia
Zespoły bezpieczeństwa posiadają narzędzia do ochrony kodu, punktów końcowych czy chmury, ale poświadczenia przenikają przez wszystkie te warstwy, tworząc trudną do opanowania powierzchnię ataku.