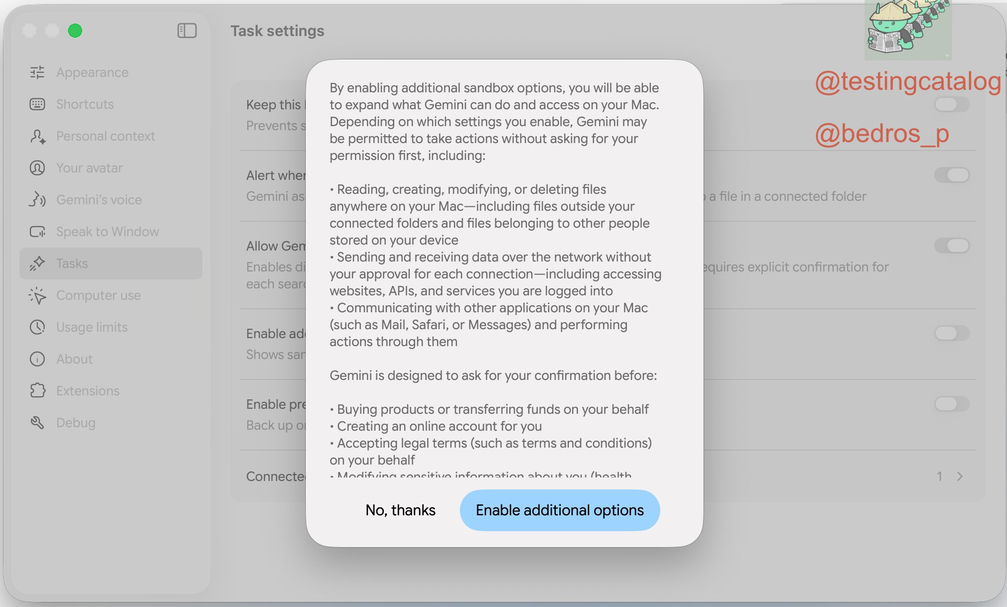
Badacze z serwisu TestingCatalog odkryli w najnowszej wersji aplikacji Gemini na system macOS ukrytą funkcjonalność o nazwie Additional sandbox options. Rozwiązanie to ma na celu znaczące rozszerzenie uprawnień agenta AI, oferując mu praktycznie pełny dostęp do zasobów komputera.
Jeśli opcja ta zostanie aktywowana, Gemini zyska zdolność do odczytywania, modyfikowania oraz usuwania plików na dysku, również tych znajdujących się poza dedykowanym katalogiem roboczym. Asystent będzie mógł także wchodzić w interakcje z systemowymi aplikacjami, takimi jak Safari, Poczta czy Wiadomości, oraz swobodnie przesyłać dane przez sieć.
Tak szeroki zakres uprawnień budzi poważne obawy w kontekście bezpieczeństwa. Eksperci wskazują, że autonomiczny agent AI staje się idealnym celem dla ataków typu Indirect Prompt Injection. Złośliwa treść ukryta np. w wiadomości e-mail mogłaby przejąć kontrolę nad agentem i nakazać mu eksfiltrację wrażliwych danych lub uszkodzenie plików systemowych.
Zmiany te mogą być powiązane z wdrażaniem modelu Gemini 4 Argon, który został zoptymalizowany pod kątem autonomicznego wykonywania zadań w systemach operacyjnych. Google na razie nie odniosło się oficjalnie do tych doniesień ani do szczegółów dotyczących testowanej funkcjonalności.