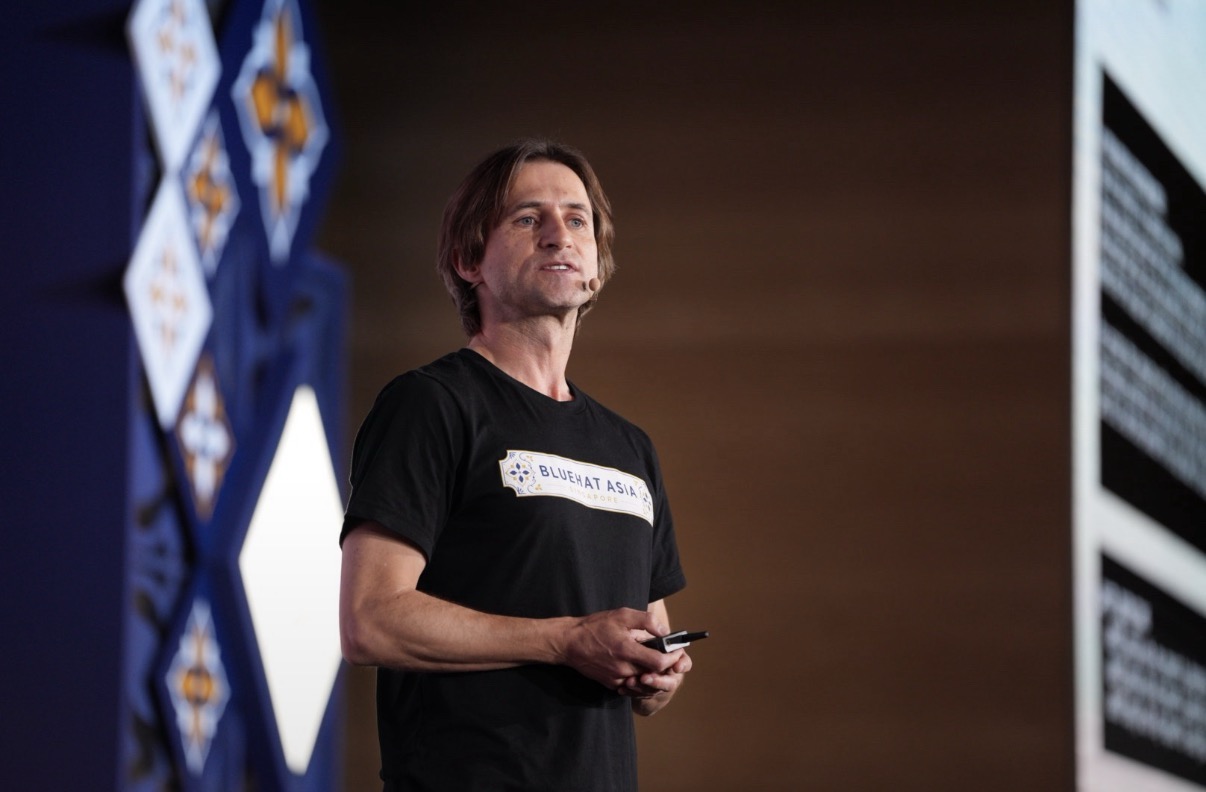
Od SELECT do SYSADMIN dzięki SQL Copilot (CVE-2026-65669)
Badacz przedstawił na konferencji BlueHat Asia 2026 lukę CVE-2026-65669, która pozwala na eskalację uprawnień w SQL Server Management Studio poprzez narzędzie Copilot.
Skuteczną obroną jest pilna aktualizacja środowiska SSMS. Należy pamiętać, że instrukcje zawarte w systemowym prompcie AI nie stanowią realnej bariery bezpieczeństwa, a uprawnienia narzędzia AI są tożsame z uprawnieniami sesji użytkownika.