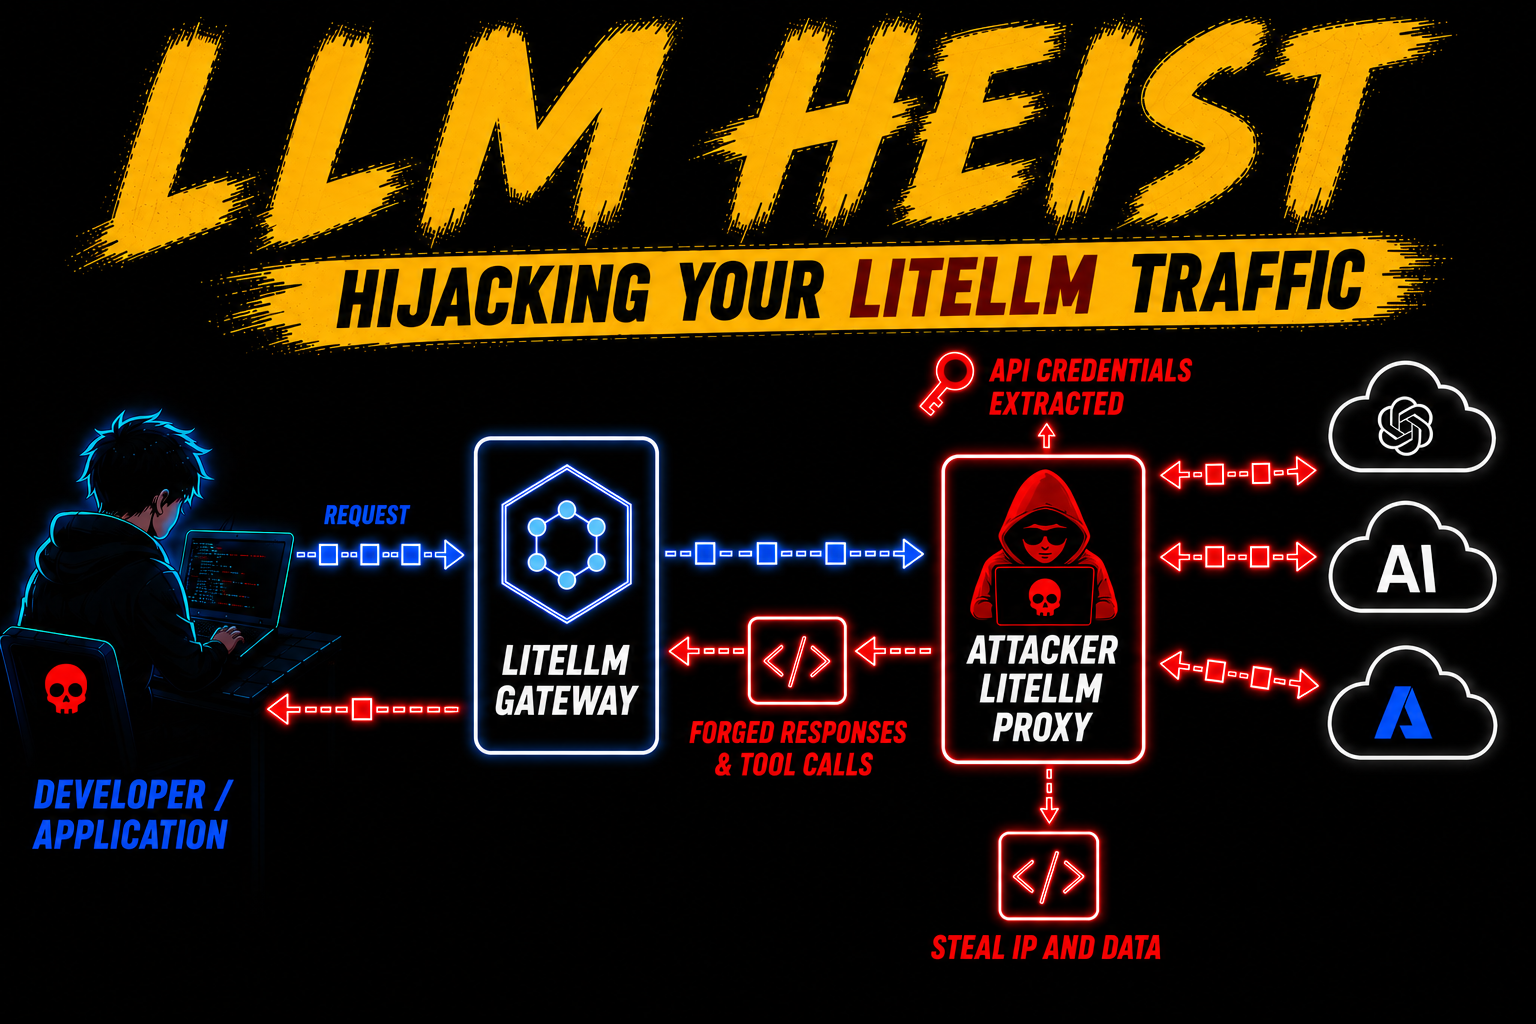
Artykuł opisuje wektor ataku na LiteLLM, popularną bramkę AI służącą jako ujednolicony interfejs do różnych modeli językowych. Ze względu na centralną rolę i dostęp do kluczy API dostawców (np. OpenAI, Anthropic), rozwiązanie to stanowi atrakcyjny cel dla napastników.
Atak polega na przejęciu uprawnień administratora proxy, co pozwala na zmianę konfiguracji routingu ruchu. Poprzez modyfikację parametrów apibase oraz włączenie trybu proxy, napastnik może przekierować zapytania do własnej, złośliwej instancji LiteLLM. Pozwala to na przechwycenie rzeczywistych kluczy API oraz monitorowanie całego ruchu.
Kluczowym aspektem jest możliwość modyfikacji odpowiedzi już po procesie wnioskowania (inference). Dzięki wykorzystaniu mechanizmów hooków, atakujący może wstrzykiwać własne instrukcje lub wywołania narzędzi (tool-calls) do odpowiedzi przesyłanych do klienta. Takie działanie skutecznie omija zabezpieczenia oparte na promptach, ponieważ modyfikacja następuje po wygenerowaniu treści przez model.
Autor wskazuje, że punktem wejścia może być m.in. wyciek kluczy master, słabe uwierzytelnianie panelu admina lub niezałatane podatności, takie jak CVE-2026-42271. Atak jest trudny do wykrycia, ponieważ nie wymaga zmian w konfiguracji urządzeń końcowych użytkowników.

