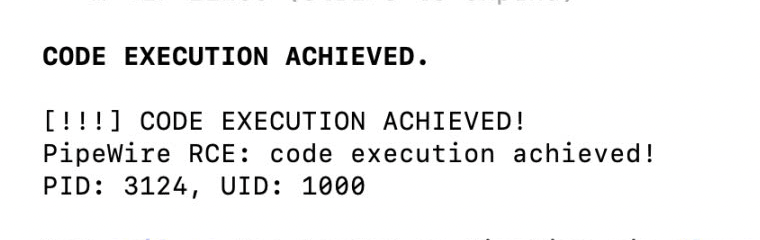
Skutkiem udanego ataku jest możliwość wykonywania dowolnego kodu z uprawnieniami użytkownika, co umożliwia dostęp do plików, haseł oraz uruchamianie aplikacji na pulpicie. Podatność dotyczy systemów takich jak Fedora, Ubuntu 24.04+ czy Debian 13. Red Hat wydał już poprawki, które ograniczają możliwość ładowania bibliotek z nieautoryzowanych lokalizacji.
Ucieczka z piaskownicy Linuxa poprzez PipeWire (CVE-2026-5674)
Odkryto krytyczną podatność w PipeWire, która pozwala aplikacjom Flatpak na ucieczkę z piaskownicy i przejęcie pełnej kontroli nad systemem użytkownika.