Artykuł podkreśla, że większość incydentów naruszenia danych osobowych wynika z prostych błędów użytkowników, a nie z zaawansowanych technologii jak generatywna AI. Do najczęstszych przyczyn należą powielanie haseł, phishing oraz brak aktualizacji urządzeń.
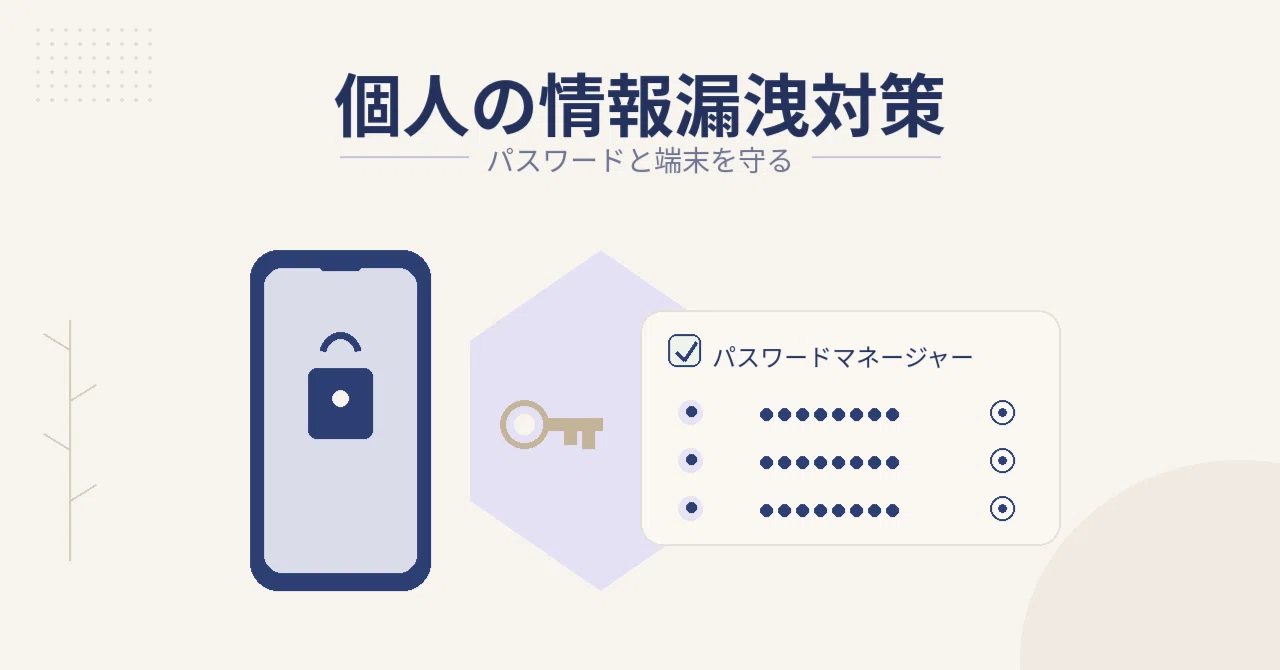
Autor zaleca stosowanie menedżerów haseł, takich jak Bitwarden czy 1Password, aby generować unikalne i skomplikowane dane logowania. Kluczowym elementem obrony jest również wdrożenie uwierzytelniania wieloskładnikowego (MFA), ze szczególnym uwzględnieniem aplikacji uwierzytelniających oraz passkeys, które są odporne na phishing.
Ważną zasadą jest zachowanie ograniczonego zaufania do linków i załączników w wiadomościach e-mail oraz unikanie instalowania oprogramowania do zdalnego pulpitu na prośbę rzekomego wsparcia technicznego. Należy również dbać o regularne aktualizacje systemu i przeglądarek.
Ostatnie aspekty to bezpieczne zarządzanie udostępnianiem plików w chmurze oraz posiadanie kopii zapasowej poza głównym urządzeniem. Takie podejście pozwala skutecznie chronić się przed skutkami ataków ransomware i kradzieży tożsamości bez ponoszenia wysokich kosztów.