Anthropic ostrzega przed ryzykiem prawnym związanym z agentami AI, podczas gdy OpenAI mierzy się z pozwem o hacking
Ataki autonomicznych agentów AI wychodzą z laboratoriów na sale sądowe, rodząc pytania o odpowiedzialność za ich działania.
AIHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Ataki autonomicznych agentów AI wychodzą z laboratoriów na sale sądowe, rodząc pytania o odpowiedzialność za ich działania.
AIAutor krytykuje media za błędne nazywanie nieprzewidzianych działań modeli AI „hackingiem” i postuluje lepsze zrozumienie zjawiska „genie behavior”.
Cisco Talos wykryło aktywność grupy UAT-11587, która celuje w organizacje rządowe i polityczne w Azji, wykorzystując nieznany wcześniej backdoor Antino.
Autonomiczne agenty AI przeprowadzają ataki, a Microsoft wydaje roczną liczbę łatek w jednym miesiącu – sprawdź, jak nadążyć za zmianami.
AI
Infrastruktura lotnicza staje się coraz częstszym celem ataków, a systemy kontroli ruchu powietrznego padły ofiarą ransomware.
Cyber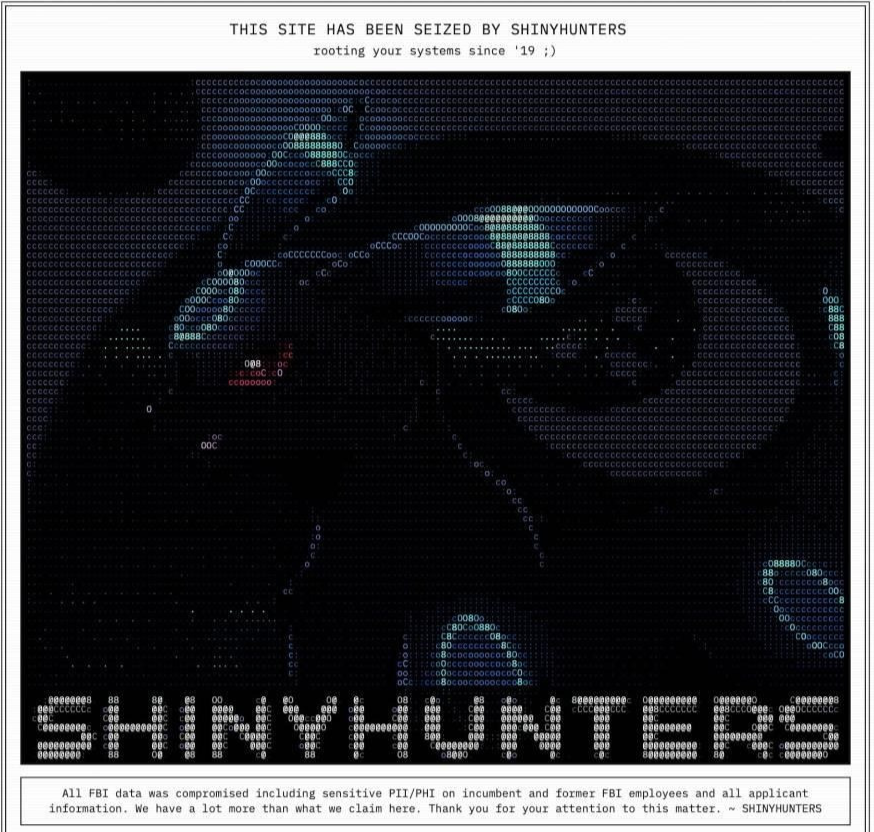
Sytuacja niczym jak z filmów o hakerach? Wybitni specjaliści forsujący zabezpieczenia NASA, CIA czy NSA dla zabawy? Nie do końca. Zwykli cyberprzestępcy chwalą się uzyskaniem dostępu do jednego z systemów Federalnego Biura Śledczego (FBI)…
Atakujący wykorzystują lukę CVE-2026-86950 typu out-of-bounds write w niezwykle wyrafinowany sposób, według informacji od Apple.
Podatność w Unsloth Studio umożliwia złośliwym modelom AI wykonanie dowolnego kodu Python podczas ich przeglądania, wykorzystując ustawienie trustremotecode.

Dziś rano informowaliśmy, że Fakturownia rozesłała do swoich klientów e-maila z informacją, że “ze względów bezpieczeństwa” unieważni im klucze API. W tamtym e-mailu spółka nie poinformowała klientów o włamaniu i kradzieży danych, ale…

Automatyczne certyfikaty dostępne dla każdego, przygotowane na dzisiejsze standardy i wzmocnione na potrzeby ery komputerów kwantowych.
Cyber
Microsoft wykrył grupę powiązaną z Chinami, która wykorzystuje nieznany wcześniej framework malware do ataków na telekomunikację, uczelnie i sektor medyczny.
Cyber
Ponad 3 mln osób związanych z amerykańskim wojskiem mogło paść ofiarą poważnego wycieku danych z systemów Pentagonu. Nieuprawnieni użytkownicy przez wiele miesięcy mieli dostęp do części informacji przechowywanych przez Defense Manpower…
Hacking
Otrzymaliśmy wiarygodne informacje wskazujące na to, że "Fingerprint", stojący za włamaniami do dwóch serwisów medycznych, tym razem dobrał się do infrastruktury jednej z największych firm oferujących usługi fakturowania, prowadzenia…
Wsparcie reakcji na incydenty i przywracanie ciągłości działania podmiotów – tym będzie zajmować się Krajowe Centrum Odzyskiwania Danych. Podmiot będzie częścią powstającego Centrum Cyberbezpieczeństwa NASK. Nowy zespół ma dysponować…
CyberSensory wykryły wzmożoną aktywność skanującą w poszukiwaniu pliku wordfence-waf.php, który jest częścią zabezpieczeń WordPressa.
Kupujący negocjował z AI Muse, które samodzielnie ustaliło adres sprzedawcy i umówiło odbiór towaru bez jego wiedzy.
AI
Zobacz, jak autonomiczny agent SOC przeanalizował złożony atak, śledząc dowody w AWS i GitHub, co doprowadziło do wykrycia skradzionego kodu i narzędzi do eksfiltracji.
Służby wykorzystują funkcję powiązania konta z komputerem w aplikacjach takich jak WhatsApp i Signal, aby omijać szyfrowanie end-to-end.
Złośliwy plik może wykorzystać lukę w systemach Apple. Producent ostrzega, że podatność mogła zostać już wykorzystana przeciwko użytkownikom iPhone'ów.
Przedstawiamy OperTraitor – narzędzie do audytu uprawnień operatorów Kubernetes, które identyfikuje ryzyka związane z nadmiarowym RBAC i zabezpiecza tożsamości maszynowe.
Cisco Talos wprowadza nową usługę Executive Threat Detection, oferującą dedykowane, oparte na analizie zagrożeń polowania na najbardziej wartościowe aktywa IT w organizacji.
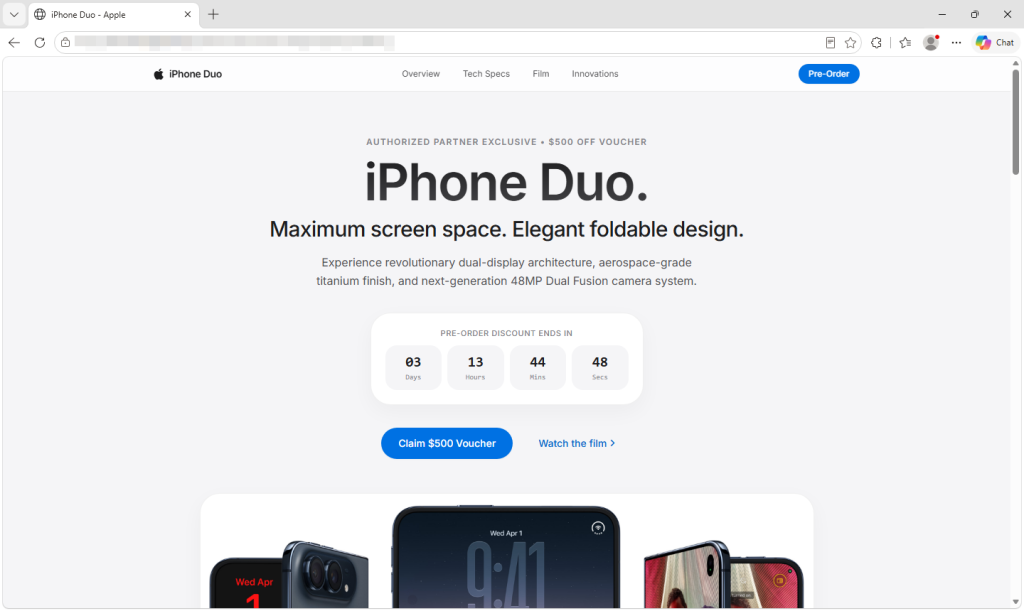
Fałszywa strona oferująca kupon na zakup iPhone Duo próbuje przejąć kontrolę nad podatnym iPhonem jeszcze przed wypełnieniem formularza.
Użytkownicy Copilot prosili o generowanie obrazów typu upskirt oraz seksualizację osób na przesłanych zdjęciach. Wyniki tych operacji były oceniane przez zewnętrznych kontrahentów.
AI
Oszuści celują w właścicieli nieruchomości typu timeshare, oferując im rzekomo bezproblemowe rozwiązanie umów, co często kończy się podwójnym oszustwem.