XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Cisco TalosEN→PL

Ataki ransomware w Japonii w pierwszej połowie 2026 roku: analiza infrastruktury grupy The Gentlemen i wykorzystania AI przez Qilin

W Japonii odnotowano wzrost liczby ataków ransomware o 4,7% rok do roku. Najaktywniejszą grupą okazała się The Gentlemen, a Qilin zaczął wykorzystywać sztuczną inteligencję.

Czego się uczymy
  • Monitoruj aktywność narzędzi do tunelowania i analizy sieci, takich jak Ligolo-ng, Chisel oraz RustHound, które mogą służyć do eskalacji uprawnień.
  • Zwróć szczególną uwagę na zabezpieczenie baz danych przed podatnością SQL injection (np. CVE-2025-2479), wykorzystywaną w procesie infekcji.
AI
CERT PolskaPL

Podatności w routerach WNC T-Mobile 5G Box IDU

Zespół CERT Polska otrzymał zgłoszenie 6 podatności (CVE-2026-58146, CVE-2026-58147 oraz od CVE-2026-40854 do CVE-2026-40857) wykrytych w oprogramowaniu układowym routerów WNC T-Mobile 5G Box IDU.

Czego się uczymy
  • Należy niezwłocznie zaktualizować oprogramowanie routerów WNC T-Mobile 5G Box IDU do wersji 1.1.0.651412, aby wyeliminować ryzyko przejęcia urządzenia.
  • Weryfikacja plików sesji poprzez sprawdzanie ich istnienia w katalogu /tmp bez kontroli zawartości ciasteczka (np. użycie ..) może prowadzić do obejścia uwierzytelnienia.
Hacking
Cisco TalosEN→PL

Zabezpieczanie systemów niepodatnych na łatanie w erze podatności wykrywanych przez AI

Rozwój AI przyspiesza odkrywanie luk, co stawia systemy OT w trudnej sytuacji. Artykuł omawia metody ochrony urządzeń, których nie można łatwo zaktualizować.

Czego się uczymy
  • Wykorzystaj NGFW i IPS do wirtualnego łatania (virtual patching) poprzez inspekcję ruchu i blokowanie exploitów przed dotarciem do nieaktualizowalnych urządzeń.
  • Wdróż mikrosegmentację (VLAN i ACL), aby ograniczyć powierzchnię ataku i pozwolić na komunikację z systemami OT tylko z wąskiej grupy zaufanych hostów.
AI
Securelist (Kaspersky)EN→PL

NightEagle atakuje rosyjskie firmy

Eksperci Kaspersky ujawnili nową kampanię grupy NightEagle, która wykorzystuje backdoor GhostContainer oraz narzędzia hostowane na GitHubie do ataków na serwery Microsoft Exchange i Active Directory.

Czego się uczymy
  • Monitoruj logi zdarzeń RDP (RdpCoreTS) pod kątem kanałów o nazwach rdp2tcp lub losowych ciągów znaków, co może wskazywać na tunelowanie ruchu.
  • Zabezpiecz serwery Microsoft Exchange przed manipulacją parametrem VIEWSTATE i regularnie aktualizuj systemy, aby zapobiec eksploatacji luk typu BlueKeep.
Hacking
Unit 42EN→PL

Aktywność stealer malware AMOS na systemach macOS

Złośliwe oprogramowanie AMOS Stealer wykorzystuje fałszywe instrukcje instalacji, aby kraść dane uwierzytelniające i zasoby z systemów macOS.

Czego się uczymy
  • Uważaj na instrukcje typu „kopiuj-wklej” do Terminala na stronach z nieoficjalnym oprogramowaniem – to prosta droga do przejęcia kontroli nad systemem.
  • Monitoruj nietypową aktywność w katalogach /Library/Application Support/ oraz obecność ukrytych plików i skryptów o nazwach przypominających procesy systemowe.
Hacking
Trail of BitsEN→PL

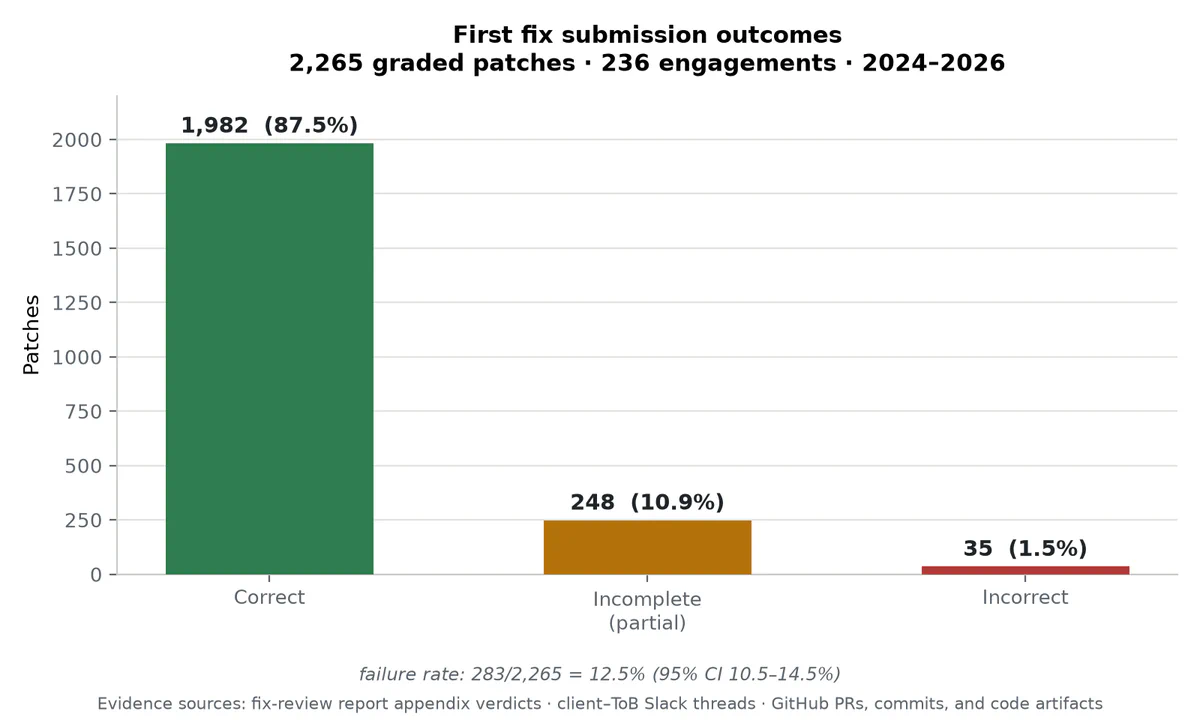
Benchmark 1Password dotyczący łatania podatności przez AI jest mylący

Eksperci z Trail of Bits punktują raport 1Password, wykazując, że przedstawione w nim niskie skuteczności AI w naprawianiu błędów wynikają z błędnej metodologii.

Czego się uczymy
  • W procesie automatycznego łatania kodu przez AI należy zawsze zapewniać agentom możliwość pełnej kompilacji i testowania poprawek w środowisku izolowanym.
  • Automatyczne systemy oceny jakości poprawek (grading) mogą być zawodne i wymagać nadzoru człowieka, szczególnie w przypadku wykrywania regresji lub niepełnych napraw typu use-after-free.
AI
Unit 42EN→PL

Demaskowanie tożsamości w chmurze: od grupowania behawioralnego po automatyczną detekcję

Badacze Unit 42 opracowali model grupowania behawioralnego, który mapuje role tożsamości w chmurze na podstawie logów audytowych, umożliwiając automatyczną detekcję zagrożeń.

Czego się uczymy
  • Wykorzystaj algorytmy UMAP i HDBSCAN do mapowania wzorców aktywności API w celu automatycznego grupowania ról w chmurze.
  • Przejdź od analizy uprawnień (co tożsamość może zrobić) do analizy faktycznej aktywności (co tożsamość robi), aby skuteczniej wykrywać masquerading.
Hacking
Cisco TalosEN→PL

Mamy na to jedno słowo, i zazwyczaj jest ono błędne

Autor analizuje, dlaczego termin „wypalenie zawodowe” nie oddaje w pełni kosztów psychicznych pracy w cyberbezpieczeństwie i proponuje bardziej precyzyjne pojęcia.

Czego się uczymy
  • Rozróżniaj wypalenie zawodowe (wynikające z nadmiaru pracy) od wtórnego stresu traumatycznego (wynikającego z analizy drastycznych treści).
  • Zwracaj uwagę na traumę zastępczą, która zmienia system przekonań i światopogląd, a nie tylko nastrój.
Hacking
Krebs on SecurityEN→PL

Microsoft naprawia prawie 1000 luk bezpieczeństwa

Microsoft Corp. wydało aktualizacje, które naprawiają co najmniej 974 luki w systemach Windows i innym oprogramowaniu – największy jednorazowy zestaw poprawek w historii firmy.

Czego się uczymy
  • Zainstaluj najnowsze aktualizacje z Patch Tuesday, aby zamknąć co najmniej 974 luki, w tym zero‑daye CVE‑2026‑81963 i CVE‑2026‑85880.
  • Przetestuj poprawki przed wdrożeniem i rozważ ich instalację po godzinach lub w weekendy, aby zminimalizować zakłócenia w działaniu usług.
AI
Simon Willison
Simon WillisonEN→PL

Przełamanie trybu Auto Mode w Claude Code Opus 5

Badacz Johann Rehberger wykazał, że mechanizmy obronne Claude Code mogą zostać obejściem poprzez ataki na środowisko, co w niektórych przypadkach wręcz blokuje próby naprawy systemu.

Czego się uczymy
  • Uruchamiaj agentów AI do kodowania wyłącznie w odizolowanych środowiskach, takich jak kontenery, maszyny wirtualne lub piaskownice systemowe.
  • Ograniczaj ruch wychodzący (egress) z otoczenia, w którym pracuje agent, aby zapobiec komunikacji z serwerami atakującego.
AI
Pokaż więcej