Sztuczna inteligencja podnosi poprzeczkę w kwestii cyberodporności
Zdolność organizacji do szybkiego powrotu do działania po zakłóceniach stanie się kluczową przewagą konkurencyjną w dobie zagrożeń napędzanych przez AI.
AIHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Zdolność organizacji do szybkiego powrotu do działania po zakłóceniach stanie się kluczową przewagą konkurencyjną w dobie zagrożeń napędzanych przez AI.
AI
Wykrycie wykorzystania sztucznej inteligencji podczas egzaminów certyfikacyjnych w IT jest trudne, ale pojawiają się nowe narzędzia i procesy mające zwiększyć poziom zaufania.
AI
Frontier Security Institute powołał nowych doradców i ekspertów, aby wspierać działania na styku zaawansowanej sztucznej inteligencji i bezpieczeństwa narodowego USA.
AI
Dostawca oprogramowania RMM wyłączył platformę N-central i wydał poprawkę typu hotfix, aby zapobiec wykorzystywaniu luk typu zero-day umożliwiających przejęcie kontroli nad systemem.
W module HTTP/2 serwera Apache wykryto krytyczną lukę CVE-2026-119618, która pozwala na zdalne wykonanie kodu. Aż 64% środowisk chmurowych może być podatnych na ten atak.
Uniwersytet Vanderbilt przywraca sprawność systemów technologicznych na kampusie, jednak nie potwierdził jeszcze doniesień o kradzieży danych studentów i pracowników.
Hacking
Grupa Qilin stała się jednym z najbardziej aktywnych programów ransomware-as-a-service, ale błędy w bezpieczeństwie operacyjnym pozwoliły powiązać administratora z konkretną osobą.
Amerykański akt oskarżenia ujawnia szczegóły kampanii terrorystycznej wspieranej przez irański IRGC, obejmującej ataki na obiekty religijne i bankowe w Europie, koordynowane zdalnie przez komunikatory.
Cyber
Zoom wydał poprawki bezpieczeństwa dla aplikacji Zoom Workplace na system Windows, eliminujące krytyczne błędy umożliwiające eskalację uprawnień.

Władze ostrzegają turystów przed fałszywymi wiadomościami e-mail, WhatsApp i telefonami po wycieku danych z systemu Bookeasy.
Hacking
Sztuczna inteligencja ułatwia hakerom wykrywanie podatności i przeprowadzanie bardziej przekonujących ataków, obniżając jednocześnie próg wejścia dla cyberprzestępców.
SEGE Corporation, japoński deweloper specjalizujący się w grach na konsole i komputery PC, przyznał się do ataku hakerskiego. W jego wyniku wyciekły dane 2,2 miliona użytkowników, ...
Hacking
Błąd omijania uwierzytelniania w Xen Orchestra pozwala atakującym na wykonanie dowolnego kodu z uprawnieniami administratora i przejęcie węzłów XCP-ng.

Badacze ujawnili kampanię, w której autonomiczna platforma AntiFox, oparta na AI, służyła do kradzieży poświadczeń AWS i lateralnego przemieszczania się wewnątrz środowisk chmurowych.
Unit 42 ujawnia Falcon C2 – framework atakujący przeglądarki za pomocą złośliwych skryptów, rozszerzeń i implantu Antino, wymierzony w rządy.

Platforma Kai wprowadza moduł External Attack Surface Management (EASM), integrujący widok wewnętrzny i zewnętrzny w jeden plan naprawczy.
Systemy ELD, telematyka i tablety dla kierowców zwiększają efektywność flot, ale stanowią też nowe punkty wejścia dla hakerów.

Projekt Git wydał poprawki bezpieczeństwa eliminujące sześć luk, które mogą pozwolić na wykonanie kodu, nadpisanie plików lub uszkodzenie pamięci.
Content Security Policy ma chronić przed XSS, ale błędy w konfiguracji pozwalają na omijanie zabezpieczeń i kradzież danych.

W październiku 2026 roku wykryto próby ataków na serwery Qlik Sense. Napastnicy używają reverse shelli w PowerShellu i przygotowują narzędzia do dalszej eskalacji, w tym exploity na ActiveMQ i Veeam.
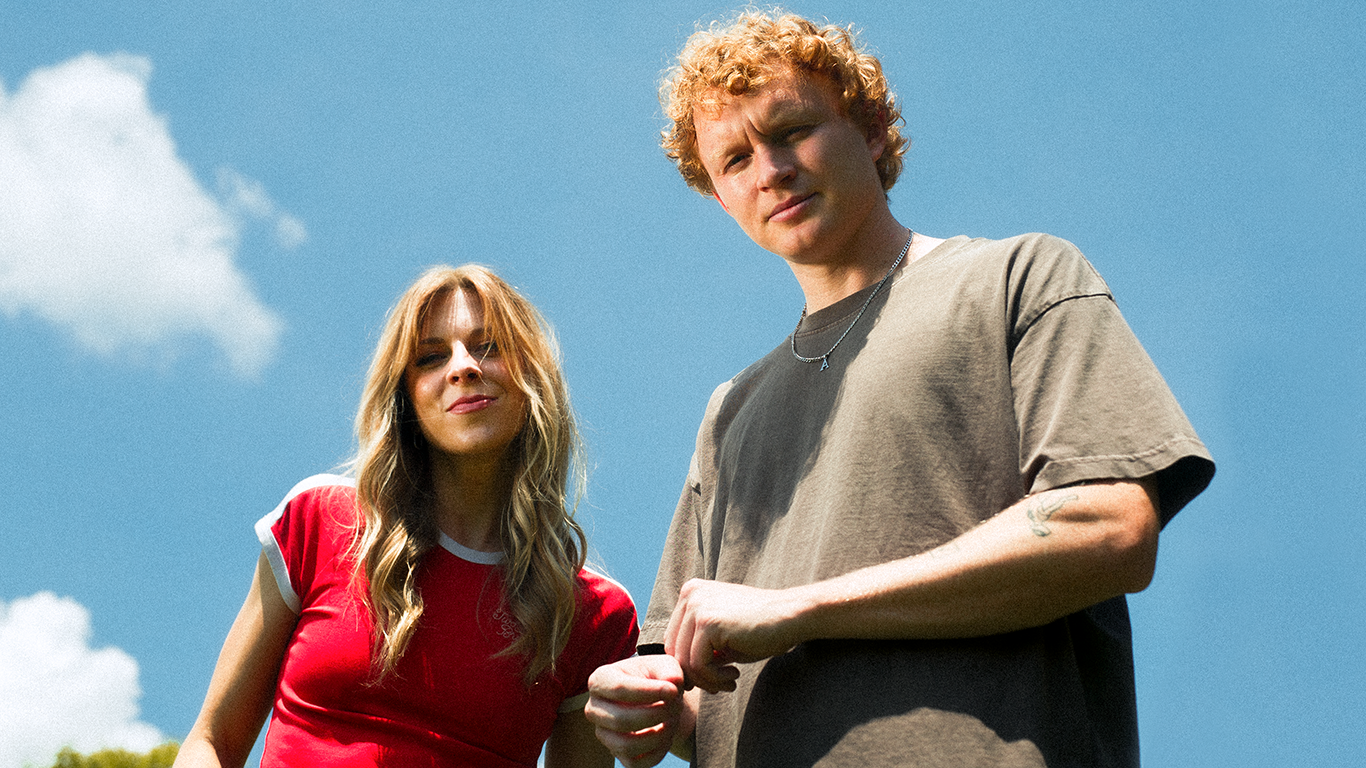
Taylor Acorn, artystka z Nashville, wystąpi w Phoenix w ramach trasy State Champs, prezentując swoją nową, osobistą twórczość.
Hacking
Atakujący mogą wykorzystać te luki do zdalnego wykonywania poleceń, nadpisywania pamięci oraz eskalacji uprawnień.
Embed Security wprowadza nowe funkcje, które pozwalają zespołom bezpieczeństwa uczyć sztuczną inteligencję własnych metod dochodzeniowych i kontekstu organizacji.
Twórcy infostealera Remus deklarują, że ich złośliwe oprogramowanie pozwala na utrzymanie dostępu do konta Gmail nawet po zresetowaniu hasła przez użytkownika.