
Black Hat India 2026 debiutuje w Bengaluru, przyciągając globalną społeczność cyberbezpieczeństwa do Indii
Inauguracyjna edycja konferencji Black Hat w Indiach połączy czołowych badaczy, praktyków bezpieczeństwa i decydentów branżowych.
CyberHacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.
Inauguracyjna edycja konferencji Black Hat w Indiach połączy czołowych badaczy, praktyków bezpieczeństwa i decydentów branżowych.
Cyber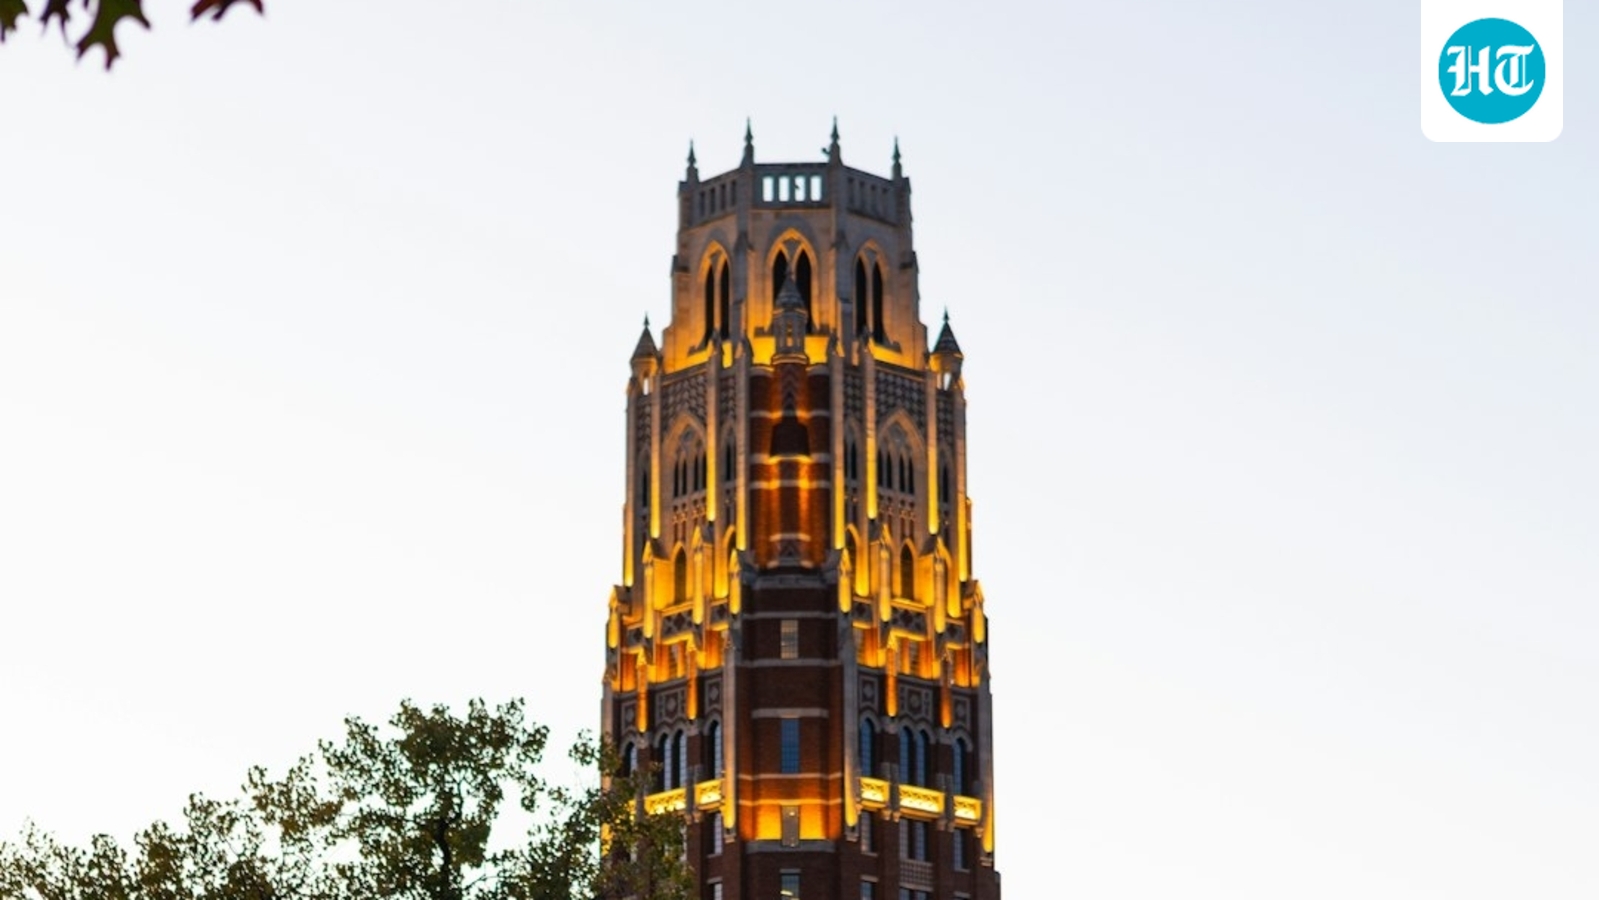
Uniwersytet Vanderbilt apeluje do użytkowników o wyłączenie komputerów i unikanie sieci kampusowej w związku z atakiem ransomware i rzekomą kradzieżą danych.
Hacking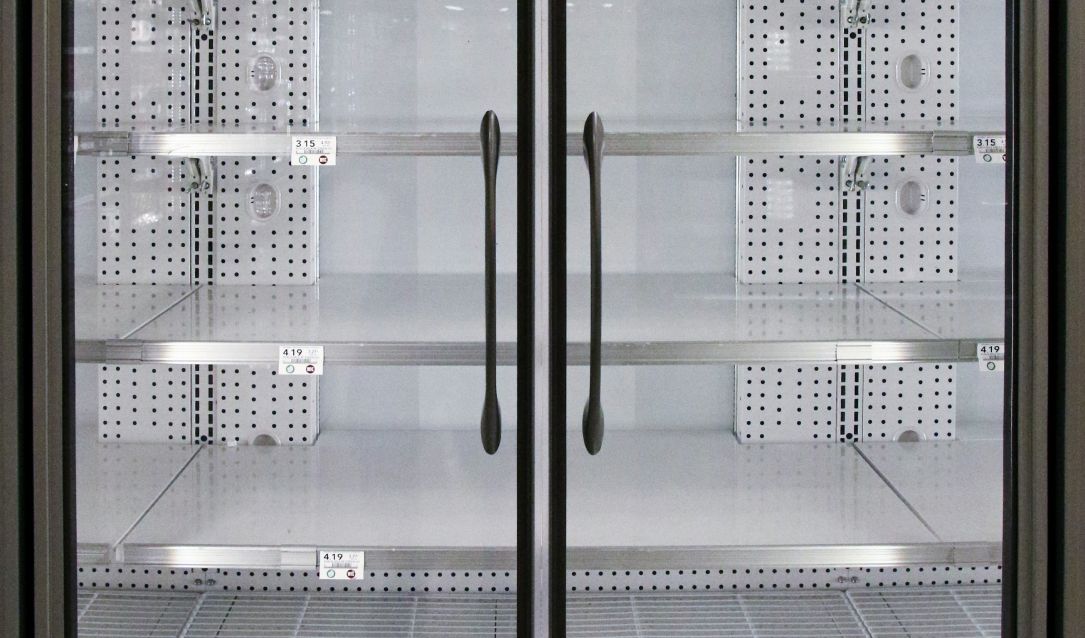
Francuskie służby przypisały atakom na systemy chłodzenia w 700 sklepach spożywczych irańską jednostkę Shahid Kaveh, powiązaną z IRGC.
Cyber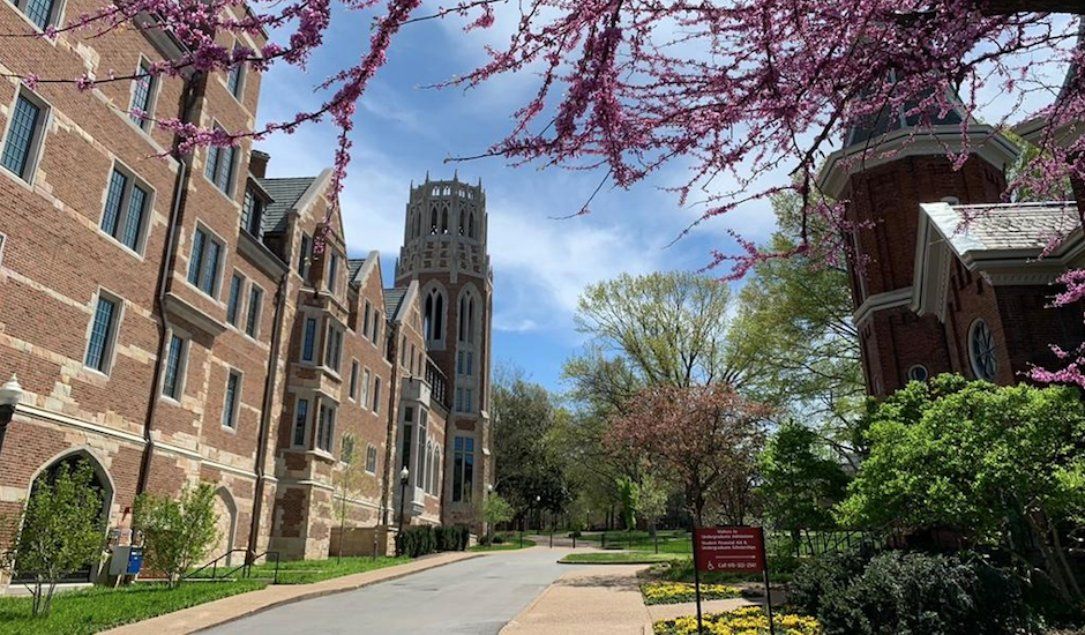
Uniwersytet Vanderbilt ogłosił cyberatak, ostrzegając studentów i pracowników przed możliwym wpływem incydentu na urządzenia i systemy uczelni.
CyberW danych z honeypotów odnotowano nową aktywność polegającą na poszukiwaniu webshelli w środowiskach SAP Netweaver.
Napastnicy mogą wykorzystać błąd w narzędziu do przetwarzania dokumentów modelu Claude, tworząc tymczasowe pliki, do których asystent AI Anthropic ma dostęp i które może uruchomić na maszynie użytkownika.

Atakujący przejęli poświadczenia konta AWS używanego przez platformę Qubole, co pozwoliło im na dostęp do kont wielu klientów, kradzież sekretów oraz danych z usług S3, Secrets Manager i Lambda.

Atakujący wykorzystali skradzione poświadczenia CI projektu Ethersphere, aby opublikować zainfekowane wersje bee-js oraz Swarm Desktop. Celem jest kradzież kluczy do portfeli i instalacja backdoorów.
James Shira z PwC wyjaśnia, dlaczego zespoły bezpieczeństwa muszą przedefiniować podejście do ryzyka w obliczu przyspieszenia zmian wywołanych przez AI.
AI
Sega potwierdziła wyciek około 2,2 miliona adresów e-mail klientów po ataku na japońskiego dostawcę usług newsletterowych.
Hacking
Japońska premier Sanae Takaichi podkreśliła podczas spotkania ministrów spraw zagranicznych G7 w Paryżu potrzebę globalnej współpracy w kwestii bezpieczeństwa sztucznej inteligencji.
AI
Nintendo wydało aktualizację firmware Ver. 23.5.0, która blokuje luki wykorzystywane do jailbreaku na konsoli Switch 2.
Filipińskie urzędy BIR i SEC rozpoczęły dochodzenia dotyczące potencjalnych naruszeń cyberbezpieczeństwa, które mogły narazić dane użytkowników.
Hacking
Nowe wytyczne NIST oferują ramy bezpieczeństwa dla mniej technicznych właścicieli jednoosobowych firm, choć mogą nie uwzględniać w pełni ochrony systemów autonomicznych.
Cyber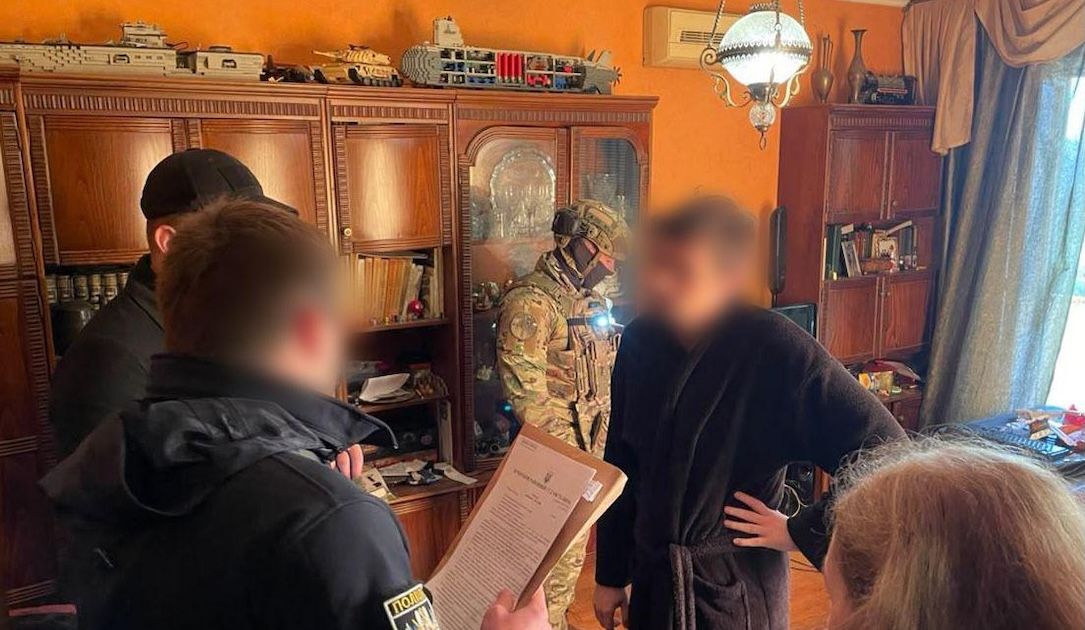
Ukraińska policja rozbiła sieć nielegalnych call center, które wyłudzały miliony euro od obywateli Niemiec pod pozorem inwestycji w kryptowaluty.
CyberApple wydało poprawki bezpieczeństwa dla systemów iOS, iPadOS, macOS, watchOS i visionOS, eliminując luki w protokołach Bluetooth, AirPlay oraz aplikacji Messages.

Autonomiczny framework ARTEX, oparty na agentach AI, błyskawicznie trafił w ręce cyberprzestępców. Narzędzie służy już do kradzieży poświadczeń, szpiegostwa oraz ataków na infrastrukturę chmurową.
Podatne na ataki kontrolery chłodziarek w supermarketach i magazynach są przejmowane przez hakerów, aby tworzyć botnety spamerskie oraz serwery proxy.

Grupa szpiegowska Bitter stosuje nieznany wcześniej trojan PapRAT, wykorzystując techniki Living-off-the-Land oraz zróżnicowane łańcuchy infekcji.
Hakerzy, prawdopodobnie wspierani przez sztuczną inteligencję, przejęli 56 projektów klientów niemieckiego dostawcy Mittwald CM Service.
Modny sprzedawca internetowy Revolve poinformował regulatorów, że we wrześniowym cyberataku ucierpiało ponad 1,5 miliona klientów.
Hacking
Mega Sekurak Hacking Party po raz pierwszy w historii trwało aż dwa dni – i ani przez chwilę nie zwolniliśmy tempa! 26 i 27 października 2026 roku Centrum Kongresowe ICE w Krakowie znów stało się stolicą polskiego ITsec. W tym roku po raz…
Hacking
Uniwersytet Vanderbilt zmaga się z aktywnym atakiem ransomware. Grupa BYOD twierdzi, że weszła w posiadanie milionów numerów Social Security oraz danych osobowych.
Hacking
Tygodniowy przegląd najważniejszych zagrożeń: od luki SSHole w OpenSSH, przez podatności w menedżerach pakietów APT, po ataki AI na sektor finansowy.
Hacking