XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

ITHardwarePL

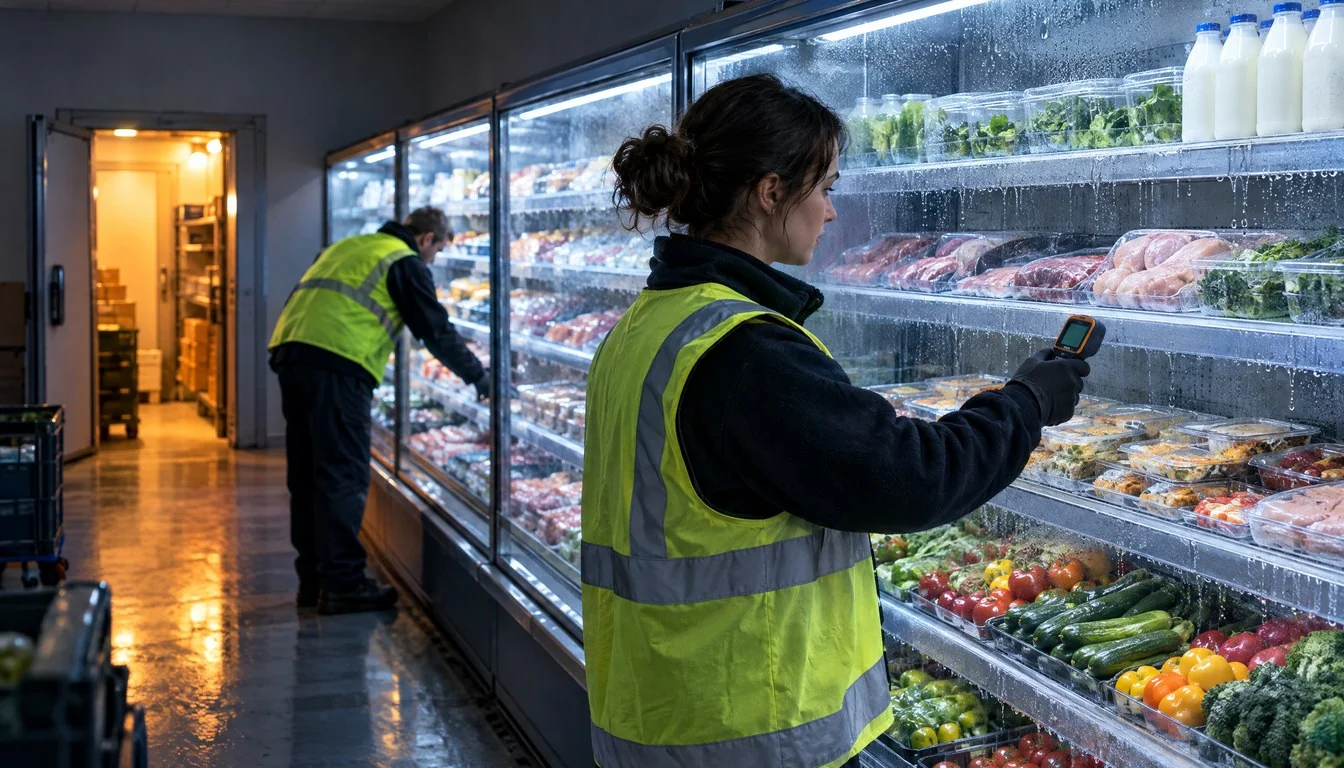
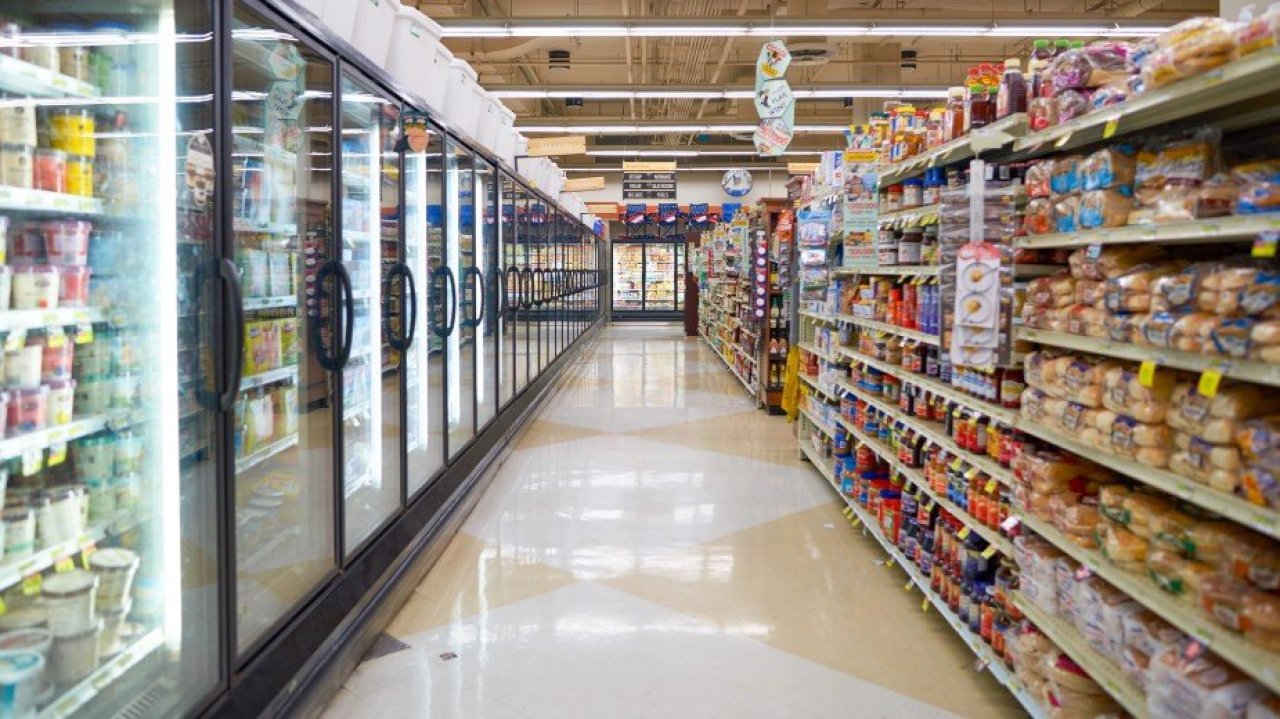
Hakerzy znów zrobili z zamrażarek piekarniki. W sklepach było nawet 50°C

Supermarkety w Europie znów zostały zaatakowane. Kolejny raz hakerzy uderzyli w systemy sterujące urządzeniami chłodniczymi ...

Czego się uczymy
  • Należy zwrócić szczególną uwagę na zabezpieczenie sterowników przemysłowych (np. Danfoss), które mogą stać się celem ataków wpływających na fizyczne procesy.
  • Systemy IoT i automatyki budynkowej (chłodnictwo, HVAC) wymagają izolacji od sieci głównej, aby zapobiec przejęciu kontroli nad infrastrukturą krytyczną.
Hacking
SC MediaEN→PL

CISA dodaje podatności Ivanti Connect Secure do katalogu znanych wykorzystywanych luk

CISA uwzględniła w swoim katalogu dwie luki w rozwiązaniach Ivanti Connect Secure, które są aktywnie wykorzystywane przez napastników.

Czego się uczymy
  • Należy niezwłocznie zaktualizować urządzenia Ivanti Connect Secure, aby zapobiec wykorzystaniu łańcucha exploitów obejmującego CVE-2026-111357 i CVE-2026-118527.
  • W procesie monitorowania bezpieczeństwa należy zwrócić uwagę na ryzyko kradzieży poświadczeń Active Directory oraz kluczy BitLocker poprzez luki w bramach VPN.
Hacking
shattered.ioEN→PL

Cyberatak na systemy chłodzenia uderzył w 40 sklepów Delhaize

Cyberatak na systemy chłodzenia dotknął dziesiątki sklepów w Europie, w tym 40 placówek Delhaize. Atak polegał na zdalnym wymuszeniu trybu rozmrażania, co doprowadziło do zniszczenia zapasów żywności.

Czego się uczymy
  • Zabezpiecz kontrolery IoT i systemy zarządzania budynkiem (BMS) przed bezpośrednim dostępem z publicznego internetu.
  • Wprowadź rygorystyczną rotację poświadczeń i silne uwierzytelnianie dla kont zdalnego dostępu do infrastruktury krytycznej.
Cyber
The Hacker NewsEN→PL

Nowy infostealer VOLTA wykorzystuje modele Claude, Gemini i Kimi do oceniania wartości finansowej ofiar

Badacze odkryli złośliwe oprogramowanie VOLTA-AUTODOXER, które używa modeli LLM do automatycznej analizy i rankingu skradzionych danych pod kątem ich wartości rynkowej.

Czego się uczymy
  • Zwracaj uwagę na nietypowe zapytania do API modeli LLM (np. przez OpenRouter) w ruchu sieciowym, które mogą świadczyć o eksfiltracji danych.
  • Monitoruj obecność zmiennych środowiskowych takich jak OPENAIAPIKEY, gdyż mogą zostać przejęte przez malware do finansowania ataków (LLMjacking).
AI
aiweekly
aiweeklyEN→PL

Malware Volta-Autodoxer wykorzystuje Claude Opus 4.6 do oceniania wartości ofiar

Nowy infostealer na system Windows, Volta-Autodoxer, przesyła skradzione dane do modeli AI, aby stworzyć profil i wycenić potencjał ofiary.

Czego się uczymy
  • Zwracaj uwagę na nietypowe połączenia sieciowe z procesów systemowych do endpointów dostawców modeli AI (np. OpenRouter).
  • Monitoruj próby eksfiltracji danych w formacie JSON, które mogą być przygotowywane do analizy przez modele LLM.
AI
Industrial CyberEN→PL

Lumen opisuje framework Silent Train grupy Volt Typhoon, wykorzystujący luki zero-day do ataków na infrastrukturę krytyczną USA

Lumen Technologies ujawnia szczegóły Silent Train – zaawansowanego frameworku grupy Volt Typhoon, który wykorzystuje luki zero-day i przejęte urządzenia SOHO/IoT do ukrywania ataków na infrastrukturę krytyczną.

Czego się uczymy
  • Monitoruj i ograniczaj wystawienie interfejsów webowych urządzeń zarządzających (SD-WAN, systemy kontrolne) bezpośrednio do Internetu.
  • Priorytetyzuj patchowanie platform zarządzania siecią i punktami końcowymi, gdyż są one głównym celem exploitów zero-day.
Hacking
The RecordEN→PL

FBI obarcza północnokoreańską grupę TraderTraitor kradzieżą 6,3 miliarda dolarów z Binance

Amerykańskie służby wskazują na grupę TraderTraitor jako sprawców gigantycznego ataku na Binance. Przestępcy wykorzystują automatyzację do błyskawicznego prania skradzionych środków.

Czego się uczymy
  • Monitorowanie statycznych list adresów jest niewystarczające wobec zautomatyzowanych kampanii prania środków, które zmieniają portfele w ciągu kilku godzin.
  • W przypadku ataków na infrastrukturę krytyczną należy uwzględnić mechanizmy autodestrukcji narzędzi (self-destruct), które mogą maskować rzeczywiste wektory wejścia.
Cyber
Wiadomości - Gazeta.plPL

Cyberatak na systemy alarmowe. Ukraińskie i rosyjskie aplikacje wysyłały fałszywe ostrzeżenia

Zarówno ukraińska, jak i rosyjska mobilna aplikacja do ostrzegania ludności przed atakami z powietrza padły ofiarą cyberataków. W Ukrainie system wysyłał fałszywe powiadomienia o zagrożeniu m.in. bron ...

Czego się uczymy
  • W sytuacjach kryzysowych należy weryfikować komunikaty z aplikacji mobilnych w alternatywnych, oficjalnych źródłach (np. kanały rządowe na Telegramie, syreny dźwiękowe).
  • Systemy powiadamiania krytycznego powinny posiadać mechanizmy izolacji lub szybkie procedury wyłączania usług w przypadku podejrzenia przejęcia kontroli przez przeciwnika.
Cyber
noteEN→PL

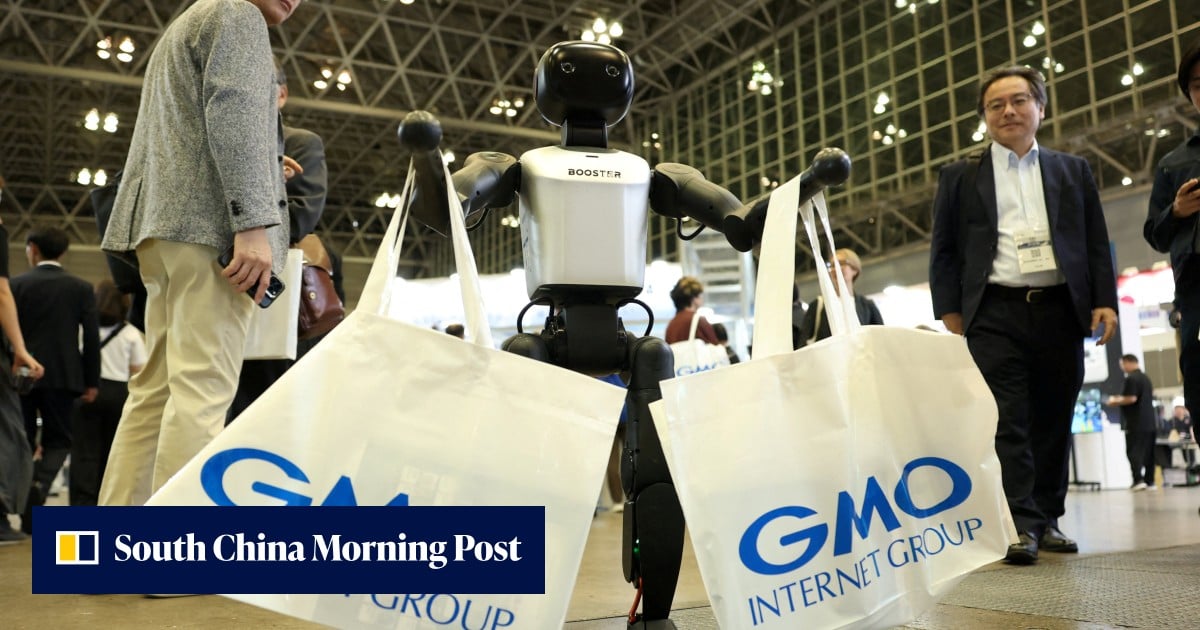
Co jeśli zaatakowany zostanie dostawca usług chmurowych? Wnioski dla MŚP po incydencie w GMO

Analiza ataku na usługi GMO Internet i lekcje dla firm, które powierzają swoje domeny oraz serwery zewnętrznym dostawcom.

Czego się uczymy
  • Nigdy nie przechowuj danych logowania ani kluczy API do innych usług bezpośrednio na serwerach lub w aplikacjach, aby uniknąć ataków łańcuchowych.
  • Stosuj zasadę separacji kopii zapasowych – przechowuj backupy w lokalizacji całkowicie niezależnej od dostawcy usług chmurowych.
Cyber
SecurityWeek AIEN→PL

Northstar Security wychodzi z cienia z 7 milionami dolarów na wykrywanie toksycznych kombinacji ryzyka

Startup Northstar Security pozyskał 7 mln USD na rozwój platformy opartej na AI, która mapuje powiązania między tożsamościami, zasobami i podatnościami.

Czego się uczymy
  • Zrozumienie kontekstu powiązań między tożsamościami (IAM) a podatnościami w zasobach jest kluczowe dla wykrywania realnych ścieżek ataku.
  • Pojedyncze, niskopoziomowe incydenty (np. brak EDR na urządzeniu) mogą stać się krytyczne, jeśli dotykają użytkowników z wysokimi uprawnieniami do systemów wrażliwych.
AI
cybersecurity-insidersEN→PL

Ransomware w erze AI: Jak obrońcy mogą przerwać łańcuch ataku

Nowy przewodnik Flashpoint analizuje, jak nowoczesne ataki ransomware ewoluują dzięki AI i jak zespoły bezpieczeństwa mogą skutecznie przerywać ich cykl życia.

Czego się uczymy
  • Monitoruj wycieki danych uwierzytelniających i dane sesyjne, aby zapobiec wykorzystaniu skradzionych tożsamości do uzyskania wstępnego dostępu.
  • Wykorzystuj wywiad o zagrożeniach (threat intelligence) do identyfikacji aktywności grup RaaS i nowych podatności, zanim zostaną one wykorzystane w kampanii.
AI
The Hacker NewsEN→PL

Krytyczna luka CVSS 10.0 w LXD i MicroCloud pozwala na podszywanie się pod zaufanych klientów bez klucza prywatnego

Poważna podatność w rozwiązaniach Canonical pozwala atakującemu na przejęcie tożsamości zaufanego klienta. Wystarczy dostęp do API HTTPS oraz publiczny certyfikat ofiary.

Czego się uczymy
  • Zaktualizuj LXD i MicroCloud do najnowszych wersji dostępnych w kanale snap, aby wyeliminować lukę CVE-2026-112816.
  • Ogranicz dostęp sieciowy do API HTTPS w LXD, aby zminimalizować ryzyko ataku, jeśli nie możesz natychmiast wykonać aktualizacji.
Hacking
24/7 Wall St.EN→PL

Jej mama ma demencję. Możesz bezpłatnie zamrozić jej zdolność kredytową w trzech biurach, zanim oszust otworzy konto na jej nazwisko

Opiekunowie osób z demencją mogą skorzystać z federalnego prawa, aby bezpłatnie zamrozić dostęp do raportów kredytowych swoich bliskich i zapobiec kradzieży tożsamości.

Czego się uczymy
  • Możesz bezpłatnie zamrozić raporty kredytowe osoby niezdolnej do czynności prawnych, jeśli posiadasz pełnomocnictwo lub status opiekuna prawnego.
  • Zamrożenie kredytu (credit freeze) blokuje dostęp do historii kredytowej, co uniemożliwia otwarcie nowych kont, ale nie wpływa na działanie już istniejących zobowiązań.
Cyber
Pokaż więcej