XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

BIOENGINEEREN→PL

Raport badawczy: Sygnatury dywergencji odpowiedzi jako wskaźnik podatności modeli LLM na jailbreaki

Nowa analiza reprezentacji wewnętrznych 15 modeli open-source pokazuje, że podatność na jailbreaki pozostawia mierzalne, specyficzne dla danej rodziny ślady w stanach ukrytych.

Czego się uczymy
  • Można wykrywać próby jailbreaku poprzez monitorowanie dystansu cosinusowego między stanami ukrytymi dla zapytań bezpośrednich i tych z szablonem ataku.
  • Skuteczny jailbreak objawia się mierzalnym tłumieniem wektora odpowiedzialnego za odmowę (refusal direction) w warstwach wewnętrznych modelu.
AI
Malwarebytes LabsEN→PL

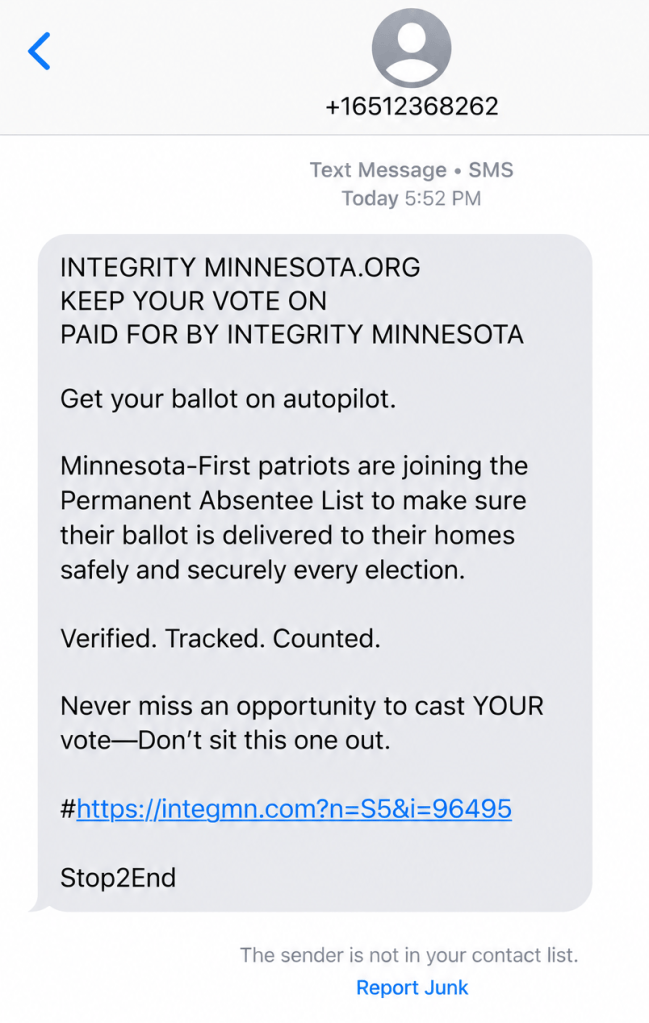
Pięć oszustw wyborczych, na które należy uważać

Wiadomości wyborcze mogą zachęcać do rejestracji, wpłat, wypełniania ankiet lub zakupu gadżetów. Dowiedz się, jak sprawdzić ich autentyczność przed kliknięciem w link lub zapłatą.

Czego się uczymy
  • Weryfikuj oficjalne kanały komunikacji komitetów wyborczych przed dokonaniem jakiejkolwiek wpłaty lub rejestracji.
  • Zachowaj czujność wobec próśb o wypełnianie ankiet lub klikanie w linki przesyłane w wiadomościach dotyczących wyborów.
Cyber
SecurityWeekEN→PL

Tailscale spiesczy się na poprawki po niekoordynowanym ujawnieniu luk Tailworm

Tailscale przygotowuje aktualizację rozwiązującą luki w usłudze Tailscale SSH, które zostały publicznie ujawnione przed wydaniem poprawek.

Czego się uczymy
  • Jeśli używasz Tailscale SSH, wyłącz funkcję SSH forwarding w politykach dostępu, aby zminimalizować ryzyko eskalacji uprawnień.
  • W przypadku wykrycia kompromitacji jednego urządzenia w sieci Tailscale, załóż ryzyko automatycznego rozprzestrzenienia się ataku (wormable) na inne serwery.
Hacking
noteEN→PL

Czy Microsoft Authenticator na Androidzie jest bezpieczny? Luka umożliwia złośliwym aplikacjom przejęcie dostępu do kont firmowych

W aplikacji Microsoft Authenticator na Androida odkryto krytyczną lukę. Złośliwe oprogramowanie może przejąć tokeny uwierzytelniające, dając dostęp do poczty, plików i Teams.

Czego się uczymy
  • Zaktualizuj Microsoft Authenticator na Androidzie do wersji 6.2606.4246 lub nowszej, aby wyeliminować lukę CVE-2026-80097.
  • Sprawdź listę metod logowania (np. passkeys, numery telefonów) w swoim koncie firmowym, aby upewnić się, że nie dodał ich nieuprawniony podmiot.
Hacking
PortSwigger ResearchEN→PL

Skalowalne cierpienie wektorowe

Badania PortSwigger wykazały luki w sześciu z ośmiu popularnych bibliotek do sanityzacji plików SVG, umożliwiając ataki XSS.

Czego się uczymy
  • Można ominąć sanityzację SVG poprzez zmianę przestrzeni nazw elementu na XHTML, co wymusza renderowanie treści jako HTML.
  • Wykorzystanie instrukcji przetwarzania XML do ładowania arkuszy XSLT z adresu data URL pozwala na wykonanie XSS nawet przy bezpiecznym ciele dokumentu.
Hacking
Help Net SecurityEN→PL

Hakerzy zalewają skrzynki spamem, a następnie podszywają się pod wsparcie IT na Microsoft Teams

Napastnicy stosują nową taktykę: po zasypaniu pracowników spamem, kontaktują się z nimi przez Microsoft Teams jako rzekome wsparcie IT, oferując pomoc w rozwiązaniu problemu.

Czego się uczymy
  • Ogranicz komunikację zewnętrzną w Microsoft Teams tylko do konkretnych, zaufanych domen partnerskich zamiast pozwalać na dostęp wszystkim.
  • Zablokuj możliwość korzystania z narzędzi typu Quick Assist oraz komercyjnych programów do zdalnego pulpitu dla wszystkich użytkowników poza działem IT.
Hacking
The Hacker NewsEN→PL

Błędy w GoAhead TLS pozwalają na użycie unieważnionych certyfikatów i deszyfrację sesji

Serwer GoAhead błędnie obsługuje listy unieważnionych certyfikatów, co pozwala na obejście uwierzytelniania. Wykryto też luki umożliwiające deszyfrację ruchu i obejście limitów łańcucha certyfikatów.

Czego się uczymy
  • W konfiguracjach mutual TLS (mTLS) z OpenSSL należy zweryfikować, czy mechanizm sprawdzania unieważnienia certyfikatów (CRL) jest faktycznie aktywny, a nie tylko załadowany do pamięci.
  • Urządzenia IoT korzystające z GoAhead powinny zostać zaktualizowane do wersji 6.1.1, a po aktualizacji zaleca się zakończenie aktywnych sesji i zmianę haseł przechowywanych w formacie Blowfish.
Hacking
The Hacker NewsEN→PL

Apple wprowadza poprawki dla wykorzystywanej luki w CoreGraphics do starszych iPhone'ów i iPadów

Apple udostępniło poprawki dla poważnej podatności CVE-2026-86950 w bibliotece CoreGraphics, która była wykorzystywana w realnych atakach.

Czego się uczymy
  • Zaktualizuj urządzenia do iOS 18.7.11 lub nowszych, aby zabezpieczyć się przed zdalnym wykonaniem kodu przez CoreGraphics (CVE-2026-86950).
  • Zwróć uwagę na poprawki w module Audio i CoreMedia, które chronią przed wyciekiem danych oraz nieautoryzowanym dostępem do kamery.
Hacking
The RecordEN→PL

Złośliwe aplikacje żerują na niepokoju Rosjan dotyczących cen paliw i ataków dronów

Cyberprzestępcy wykorzystują sytuację w Rosji, oferując fałszywe aplikacje do śledzenia cen paliw czy ataków dronów, aby infekować urządzenia trojanem ZloyRAT.

Czego się uczymy
  • Uważaj na aplikacje Android oferujące nietypowe funkcje, takie jak mapy ataków dronów w czasie rzeczywistym czy darmowe VPN-y wspierane przez rząd.
  • Zwracaj uwagę na nadmierne uprawnienia aplikacji, zwłaszcza gdy prosi o dostęp do SMS-ów, kontaktów i połączeń, a nie służy bezpośrednio do tych celów.
Hacking
Help Net SecurityEN→PL

Socure wprowadza Agent Intelligence, aby łączyć agentów AI z zweryfikowanymi osobami i firmami

Socure uruchomiło pakiet Agent Intelligence, który wykrywa agentów AI, ocenia ich wiarygodność i przypisuje ich do konkretnych osób lub podmiotów.

Czego się uczymy
  • Weryfikacja tożsamości musi ewoluować z modelu 'human-only' w stronę modelu uwzględniającego powiązanie agenta AI z jego właścicielem (principal).
  • Skuteczna detekcja agentów AI wymaga analizy behawioralnej (nawet setek zmiennych), a nie tylko prostego sprawdzania, czy sesja jest zautomatyzowana.
AI
The RecordEN→PL

CISA ostrzega przed próbami wykorzystania luk w PHP i daje agencjom federalnym kilka dni na ich załatanie

CISA dodała krytyczne podatności PHP do katalogu KEV, nakazując agencjom federalnym pilną aktualizację systemów.

Czego się uczymy
  • Zidentyfikuj i zinwentaryzuj wszystkie systemy oraz aplikacje webowe działające w oparciu o PHP w swojej infrastrukturze.
  • Niezwłocznie zainstaluj poprawki dla CVE-2026-109618 oraz CVE-2026-109619 lub odłącz podatne usługi od sieci.
Hacking
Help Net SecurityEN→PL

Sekoia wprowadza rozwiązanie self-hosted dla organizacji o rygorystycznych wymogach kontroli danych

Sekoia udostępnia model Sekoia Self-Hosted, który pozwala na uruchomienie platformy SOC we własnej infrastrukturze klienta.

Czego się uczymy
  • Model self-hosted pozwala na modernizację SOC w środowiskach odizolowanych (air-gapped) lub o ograniczonym dostępie do sieci, bez rezygnacji z zaawansowanej detekcji i AI.
  • Przy wdrażaniu rozwiązań on-premises kluczowe jest zapewnienie mechanizmów bezpiecznych i podpisanych aktualizacji, aby uniknąć problemu przestarzałych reguł detekcji.
Cyber
Help Net SecurityEN→PL

DNSFilter LUMINATE łączy bezpieczeństwo DNS, kontrolę AI i ochronę pracy zdalnej

DNSFilter wprowadza platformę LUMINATE, która integruje pięć rozwiązań bezpieczeństwa w ramach jednego agenta i konsoli, adresując m.in. ryzyko Shadow AI.

Czego się uczymy
  • Można wykorzystać warstwę DNS do monitorowania i kontrolowania nieautoryzowanego użycia narzędzi AI (Shadow AI) wewnątrz sieci.
  • Ochrona urządzeń typu IoT i OT, które nie obsługują agentów bezpieczeństwa, może być realizowana poprzez filtrowanie zapytań DNS.
AI
Help Net SecurityEN→PL

FireMon Agentic AI pomaga zespołom badać dostęp i przygotowywać zmiany w politykach

FireMon wprowadza rozwiązanie Agentic AI, które automatyzuje analizę dostępu sieciowego, planowanie zmian w politykach oraz przygotowywanie rekomendacji bezpieczeństwa.

Czego się uczymy
  • Można wykorzystać protokół MCP (Model Context Protocol) do łączenia danych o politykach sieciowych z zewnętrznymi systemami automatyzacji i workflow.
  • Agentic AI w sieciach pozwala na automatyczne generowanie zapytań (np. w języku SiQL) oraz tworzenie rekomendacji zmian w regułach firewall na podstawie potrzeb biznesowych.
AI
Pokaż więcej