XMASKNEWS
Aktualizacja:

Newsy ze świata cyberbezpieczeństwa

Hacking, wycieki, luki i AI – po polsku. Automatycznie z najlepszych źródeł, co 30 minut.

Infosecurity MagazineEN→PL

Microsoft bije rekord Patch Tuesday, łatając ponad 1400 podatności CVE

Microsoft wydał rekordową liczbę 1411 poprawek bezpieczeństwa w październiku. Wśród nich znalazły się luki typu zero-day oraz krytyczne błędy RCE w Outlooku.

Czego się uczymy
  • Zaktualizuj Outlooka, aby zapobiec zdalnemu wykonaniu kodu (RCE) poprzez błąd bufora w oknie podglądu (CVE-2026-70242).
  • Zastosuj poprawki dla .NET, aby uniemożliwić atakującym z niskimi uprawnieniami obejście zabezpieczeń WDAC (CVE-2026-108398).
Cyber
Krebs on SecurityEN→PL

Microsoft łata ponad 1400 luk bezpieczeństwa

Microsoft wydał ogromną aktualizację naprawiającą ponad 1400 podatności, w tym błędy typu zero-day i krytyczne luki umożliwiające zdalne wykonanie kodu.

Czego się uczymy
  • Priorytetyzuj aktualizacje podatności znajdujących się w katalogu CISA KEV, aby skupić się na realnie wykorzystywanych zagrożeniach.
  • Zwróć szczególną uwagę na błąd CVE-2026-96951 (Windows Shell) oraz CVE-2026-108398 (.NET Framework), które niosą wysokie ryzyko.
Hacking
The RecordEN→PL

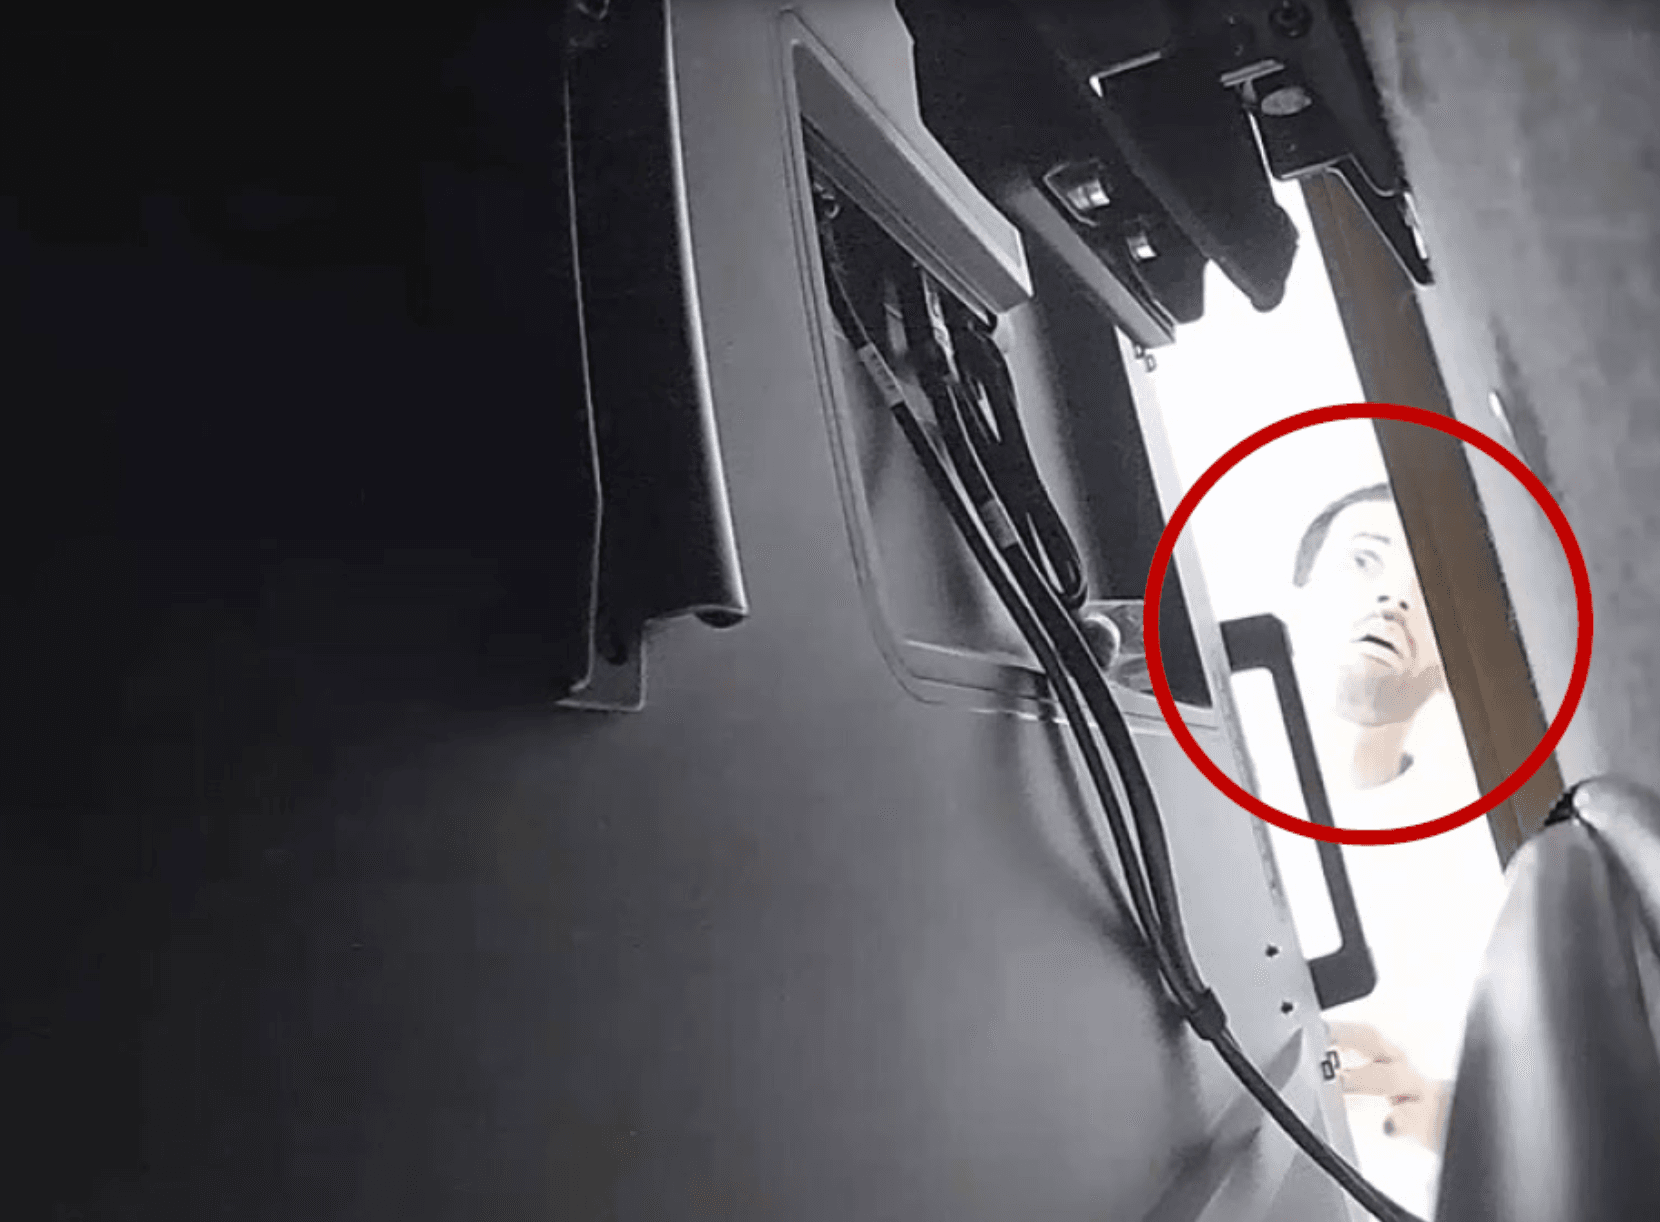
Saudyjczyk oskarżony o zainstalowanie podsłuchu w sali konferencyjnej OpenAI

Inżynier OpenAI, Abdulrahman Alfozan, miał potajemnie umieścić urządzenie do nagrywania dźwięku w porcie USB telewizora w jednej z sal konferencyjnych firmy.

Czego się uczymy
  • Należy monitorować wykorzystanie wewnętrznych narzędzi produktywności do wyszukiwania wrażliwych danych o lokalizacji i kalendarzach spotkań.
  • Warto regularnie sprawdzać fizyczne porty USB w urządzeniach multimedialnych w salach konferencyjnych pod kątem nieautoryzowanych modułów.
AI
Dark ReadingEN→PL

Luki zero-day ukryte w ogromnej październikowej aktualizacji Microsoft

Największa jak dotąd aktualizacja bezpieczeństwa Microsoftu zawiera niebezpieczne niespodzianki, w tym obejścia zabezpieczeń oraz zdalne wykonanie kodu bez uwierzytelnienia.

Czego się uczymy
  • Należy niezwłocznie zainstalować październikowe poprawki Microsoftu, aby wyeliminować luki typu zero-day umożliwiające zdalne wykonanie kodu (RCE).
  • Zwróć szczególną uwagę na aktualizację systemów podatnych na błędy pozwalające na obejście uwierzytelnienia (security bypass).
Hacking
Embrace The RedEN→PL

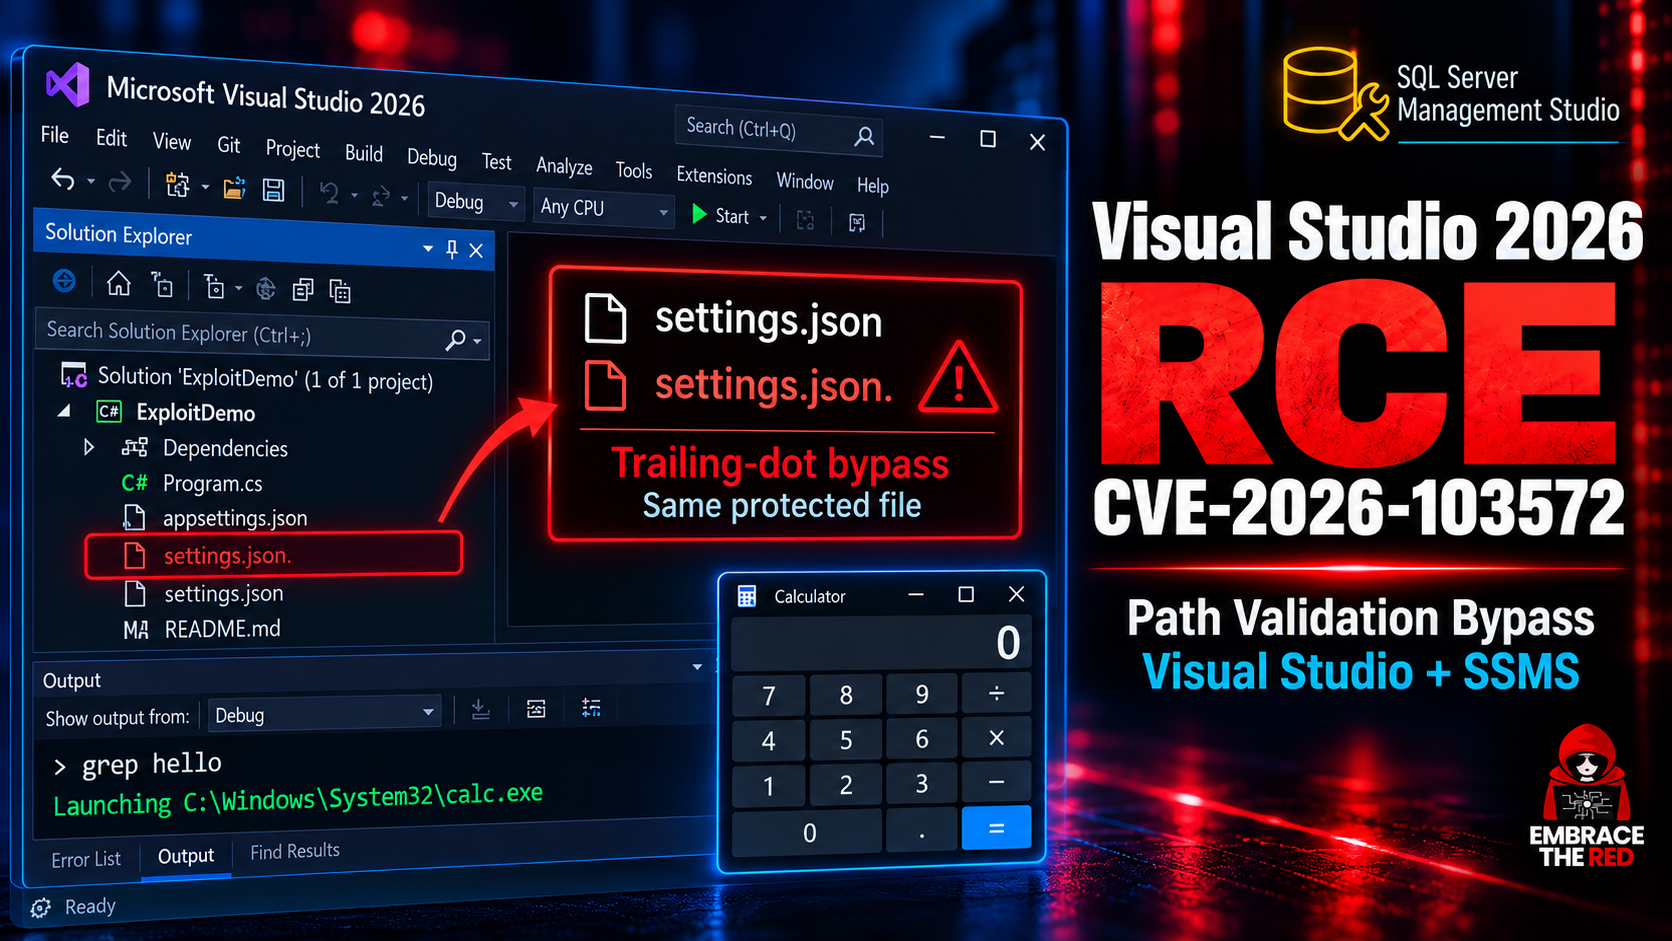
Zdalne wykonanie kodu w Visual Studio Copilot i SSMS (CVE-2026-103572)

Microsoft wydał poprawkę na poważną lukę w Visual Studio Copilot, która pozwala na obejście walidacji ścieżek i zdalne wykonanie kodu.

Czego się uczymy
  • Wykorzystuj mechanizm kropki na końcu nazwy pliku w Windows, aby obejść proste filtry walidacji ścieżek (np. 'file.json.' zamiast 'file.json').
  • Zwracaj uwagę na ryzyko 'indirect prompt injection', gdzie dane pochodzące z zewnętrznych źródeł mogą manipulować zachowaniem agentów AI.
AI
Unit 42EN→PL

Hałas wewnątrz sieci: jak mało wyrafinowany atak obnażył ryzyko dostawców zewnętrznych

Analiza ataku na europejski bank pokazuje, jak błędy w konfiguracji urządzeń zewnętrznych i brak MFA umożliwiły intruzowi szeroko zakrojoną rekonesans i próby eskalacji uprawnień.

Czego się uczymy
  • Wdrażaj rygorystyczne uwierzytelnianie wieloskładnikowe (MFA) dla wszystkich dostępów VPN i bramek zewnętrznych, zwłaszcza tych zarządzanych przez podmioty trzecie.
  • Monitoruj i ograniczaj masowe skanowanie sieci oraz nietypowe zapytania do wewnętrznych zasobów dokumentacji, które mogą świadczyć o rekonesansie.
Hacking
Dark ReadingEN→PL

Korea Północna stosuje phishing wobec Ukraińców w celu zdobycia informacji wywiadowczych o wojnie

Korea Północna wykorzystuje proste ataki phishingowe typu reply-baiting, aby wyciągnąć informacje na temat działań wojennych w Ukrainie.

Czego się uczymy
  • Należy zachować szczególną ostrożność przy odpowiadaniu na wiadomości, które próbują wyciągnąć informacje o charakterze strategicznym lub wojskowym.
  • Technika reply-baiting opiera się na budowaniu relacji poprzez proste pytania, co wymaga od użytkowników krytycznego podejścia do każdej interakcji.
Cyber
Dark ReadingEN→PL

Anthropic odkrywa składniki przyszłych robaków AI

Badania Anthropic łączące testy IoT i sieciowe analizują zdolność AI do samoreplikacji, co może utrudnić powstrzymanie takich zagrożeń.

Czego się uczymy
  • Zrozumienie interakcji między modelami AI a urządzeniami IoT jest kluczowe dla przewidywania nowych wektorów ataków typu self-replicating.
  • Tradycyjne metody odcinania zainfekowanych węzłów mogą okazać się niewystarczające w przypadku robaków opartych na autonomicznej sztucznej inteligencji.
AI
SANS ISC
SANS ISCEN→PL

Microsoft Patch Tuesday – październik 2026

Microsoft wydał poprawki dla 1417 podatności, z czego 76 ma status krytyczny. Siedem z nich nie wymaga żadnych działań ze strony użytkowników.

Czego się uczymy
  • Należy zweryfikować systemy pod kątem 76 krytycznych podatności, pamiętając, że część z nich wymaga ręcznej instalacji aktualizacji.
  • Warto sprawdzić, czy jedna z wcześniej ujawnionych luk nie została wykorzystana w infrastrukturze przed wydaniem oficjalnych łatek.
Hacking
SecurityWeekEN→PL

Łańcuch podatności zero-day w Ivanti dał atakującym uprawnienia roota w w pełni załatanych urządzeniach VPN

Wykryto wykorzystywanie luki CVE-2026-104935 w urządzeniach Ivanti Connect Secure, co pozwala na zdalne wykonanie kodu z uprawnieniami roota.

Czego się uczymy
  • Zaktualizuj urządzenia Ivanti Connect Secure do wersji 22.8R2.5, 25.1.1.2, 25.1.3.0 lub 25.1.3.1, aby wyeliminować luki CVE-2026-104935.
  • Monitoruj urządzenia pod kątem nieautoryzowanych prób dostępu do Active Directory, kradzieży kluczy BitLocker oraz haseł LAPS.
Hacking
The Hacker NewsEN→PL

Anthropic ostrzega: małe modele AI mogą wkrótce tworzyć samopowielające się botnety IoT

Małe modele sztucznej inteligencji mogą w ciągu kilku miesięcy zyskać zdolność do samoreplikacji na urządzeniach IoT, tworząc autonomiczne botnety typu worm.

Czego się uczymy
  • Należy monitorować nietypowe wzorce wykorzystania kluczy API u dostawców usług AI, które mogą sygnalizować działanie samoreplikujących się agentów.
  • Urządzenia IoT o niskich standardach bezpieczeństwa stanowią kluczowy cel dla budowy rozproszonych sieci obliczeniowych typu botnet.
AI
The Hacker NewsEN→PL

Docker naprawia krytyczną, dwuletnią lukę w Hubie, która pozwalała przejąć uprawnienia innego użytkownika

Błąd w Docker Hub umożliwiał użytkownikom przesyłanie, pobieranie lub usuwanie obrazów w imieniu innych osób. Luka została naprawiona 30 września.

Czego się uczymy
  • Weryfikuj tokeny PAT w ustawieniach konta i usuwaj te, których nie rozpoznajesz lub których nie stworzyłeś osobiście.
  • Do automatyzacji procesów wewnątrz organizacji używaj dedykowanych tokenów dostępu organizacji (Organization Access Tokens) zamiast osobistych tokenów PAT.
Hacking
The Hacker NewsEN→PL

Atakujący wykorzystali łańcuch trzech podatności zero-day w Ivanti Connect Secure, aby uzyskać uprawnienia roota

Grupa UTA0576 wykorzystała trzy luki zero-day w urządzeniach VPN Ivanti Connect Secure, aby wykonać polecenia z uprawnieniami roota bez logowania.

Czego się uczymy
  • Monitoruj nietypowe zapytania do ścieżki /dana-na/auth/urldefault/welcome.cgi oraz nagłówki HTTP X-DSCGI-PATH, których wartość nie zgadza się z ścieżką URL.
  • W przypadku podejrzenia ataku przeprowadź analizę śledczą pamięci (memory forensics), ponieważ zmiany w kodzie bibliotek mogą nie być trwałe na dysku.
Hacking
The Hacker NewsEN→PL

SAP ujawnia krytyczną lukę o ocenie CVSS 10 w Cloud SDK dla Pythona, umożliwiającą kradzież poświadczeń OAuth2

Błąd w SAP Cloud SDK dla Pythona pozwala na przekierowanie poświadczeń OAuth2 aplikacji na serwer kontrolowany przez atakującego. Dotyczy to aplikacji wielodostępowych na platformie SAP BTP.

Czego się uczymy
  • Upewnij się, że używasz SAP Cloud SDK dla Pythona w wersji 0.55.1 lub nowszej, aby uniknąć luki SSRF w module Destination.
  • W wersjach podatnych (0.53.0-0.55.0) należy ręcznie walidować subdomeny najemców, dopuszczając jedynie znaki alfanumeryczne i myślniki (do 63 znaków).
Hacking
SecurityWeekEN→PL

Adobe łata 140 podatności w 10 produktach

Adobe opublikowało 10 nowych komunikatów bezpieczeństwa, naprawiając około 140 luk w takich programach jak Photoshop, ColdFusion czy Adobe Commerce.

Czego się uczymy
  • Zaktualizuj Adobe Commerce oraz ColdFusion w pierwszej kolejności, ze względu na krytyczne błędy umożliwiające zdalne wykonanie kodu bez uwierzytelnienia.
  • Monitoruj aktualizacje dla produktów z rodziny Substance 3D oraz Photoshop, w których wykryto liczne luki typu arbitrary code execution.
Hacking
Pokaż więcej