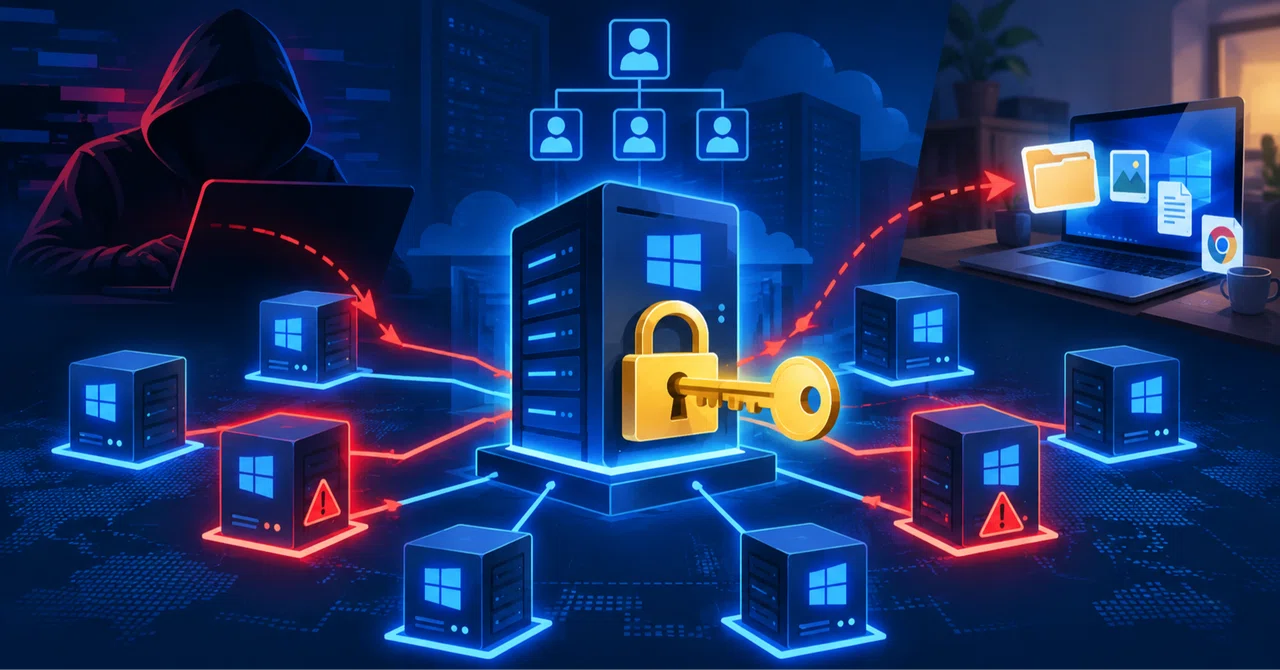
Prawda o cyberataku na GMO: Jak wykorzystano uprawnienia administratora Active Directory?
Analiza ataku na usługę Onamae.com Desktop Cloud od GMO Internet, w którym zagrożonych mogło być ponad 26 tysięcy serwerów poprzez błędy w zarządzaniu Active Directory.
Dodatkowym wektorem ryzyka była konfiguracja protokołu RDP, która umożliwiała udostępnianie dysków lokalnych komputera łączącego się z serwerem. Jeśli klient łączył się z zainfekowanym VPS-em, napastnik mógł uzyskać dostęp do plików na jego prywatnym komputerze. Firma przyznała, że wcześniej otrzymano ostrzeżenia o lukach, jednak decyzje biznesowe opóźniły wdrożenie poprawek.