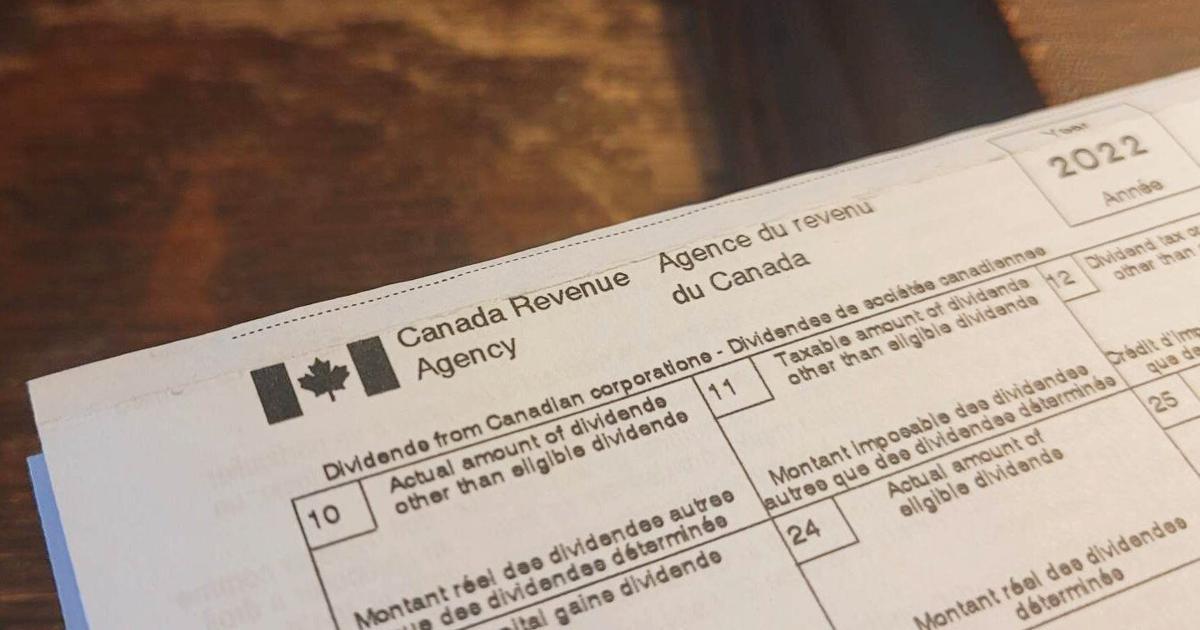
W Kanadzie odnotowano nową kampanię phishingową, w której przestępcy wykorzystują tożsamość Canada Revenue Agency (CRA). Celem ataku jest skłonienie użytkowników do pobrania złośliwego oprogramowania na ich urządzenia.
Mechanizm oszustwa opiera się na wysyłaniu fałszywych wiadomości e-mail, które imitują oficjalne powiadomienia o ocenie podatkowej (notice of assessment). Takie podejście ma na celu wzbudzenie zaufania lub niepokoju u odbiorcy.
Po kliknięciu w zainfekowany załącznik lub link, użytkownik może nieświadomie zainstalować szkodliwe oprogramowanie. Atak jest wymierzony bezpośrednio w obywateli Kanady, wykorzystując autorytet instytucji państwowej.