Artykuł zapowiada materiał dotyczący przygotowania profesjonalnego środowiska do analizy złośliwego oprogramowania. Autor podkreśla, że kluczowym elementem pracy z malware jest odpowiednia konfiguracja laboratorium, która pozwoli na bezpieczne i kontrolowane badania.
W tekście zwrócono uwagę na ogromną wygodę, jaką daje współczesna wirtualizacja. Dzięki niej analitycy mogą swobodnie korzystać z migawek (snapshots), co umożliwia szybki powrót do czystego stanu systemu po zakończeniu niebezpiecznych operacji.
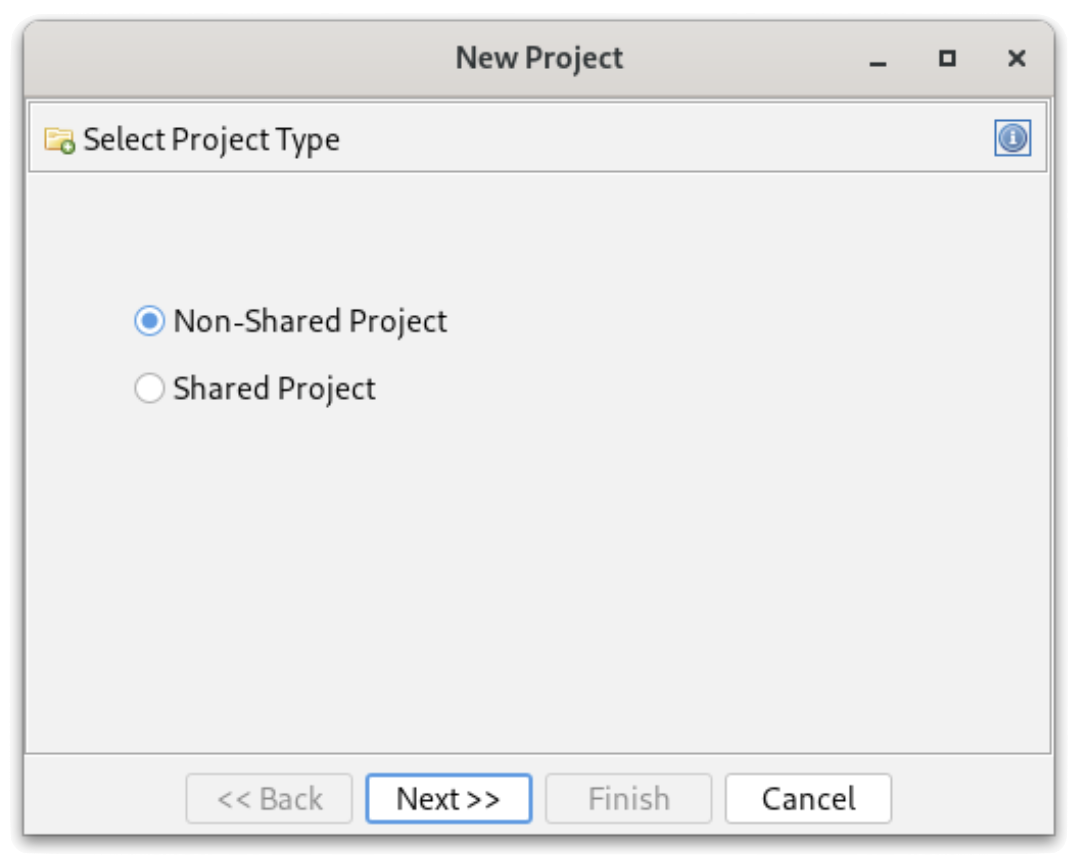
Tematem przewodnim jest również wdrożenie lokalnego serwera Ghidra. Rozwiązanie to ma usprawnić proces inżynierii wstecznej w ramach dedykowanego laboratorium, pozwalając na lepszą organizację pracy z kodem binarnym.