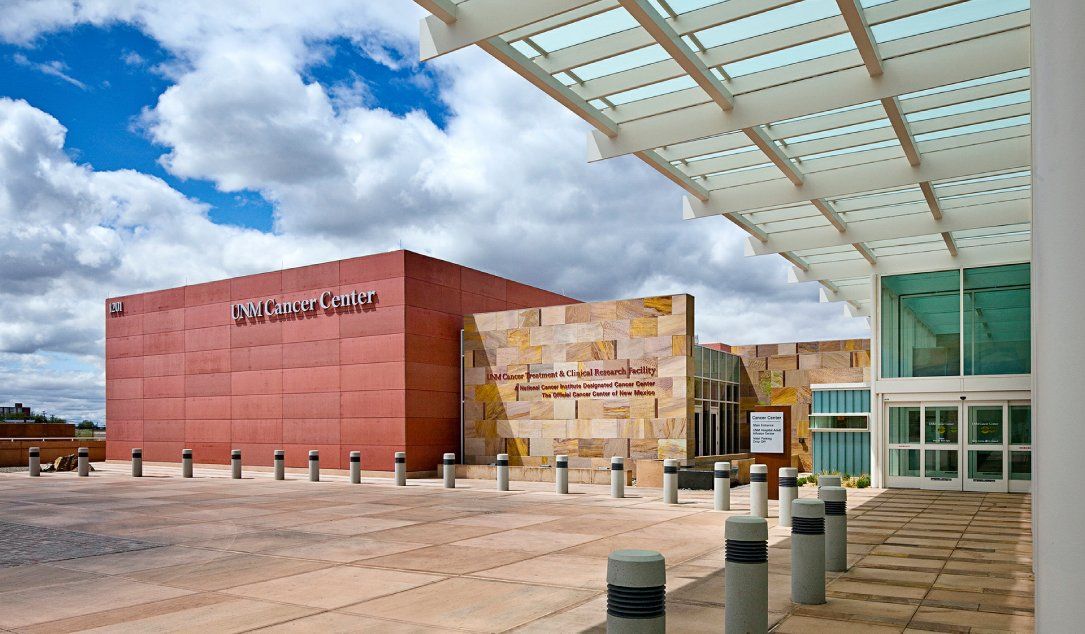
Health Sciences Center przy Uniwersytecie Nowego Meksyku odzyskał kontrolę nad systemami po cyberataku przeprowadzonego przez grupę ransomware BYOD. Incydent miał poważne skutki operacyjne, w tym konieczność przekierowania karetek do innych placówek oraz odwołanie licznych operacji i wizyt u specjalistów. Uczelnia poinformowała, że nie zdecydowała się na zapłacenie okupu napastnikom.
Nowa grupa ransomware, działająca pod nazwą BYOD, ogłosiła odpowiedzialność za atak i w nietypowy sposób przeprosiła za spowodowane szkody, twierdząc, że nie chciała uderzyć w placówki ratujące życie. Mimo to hakerzy grozili dalszym wykorzystaniem skradzionych danych pacjentów i pracowników, oferując zniszczenie informacji w zamian za opłatę w wysokości 2500 dolarów.
W związku z sytuacją, uniwersytet ostrzegł całą społeczność przed próbami wyłudzeń i bezpośrednim kontaktem z przestępcami. Zaleca się, aby nie klikać w żadne linki ani nie przesyłać danych finansowych osobom podszywającym się pod sprawców, a wszelkie próby kontaktu zgłaszać do FBI.