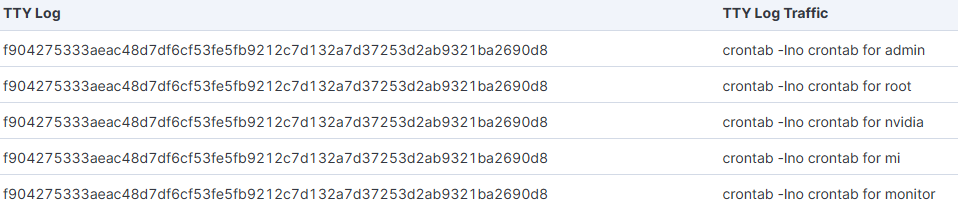
Artykuł skupia się na analizie danych pochodzących z logów TTY, które są generowane podczas sesji interaktywnych. Autor przeprowadził eksperyment, tworząc specjalny skrypt służący do parsowania tych zapisów.
Logi te rejestrują komendy wpisywane przez osoby trzecie lub zautomatyzowane boty po uzyskaniu dostępu do czujnika DShield. Dzięki temu możliwe jest dokładne odtworzenie działań podjętych przez napastnika wewnątrz systemu.
Dane te są przesyłane w cyklach dobowych, co pozwala na systematyczne monitorowanie i badanie wzorców zachowań w sieciach sensorów. Jest to istotne narzędzie do analizy post-mortem incydentów bezpieczeństwa.


