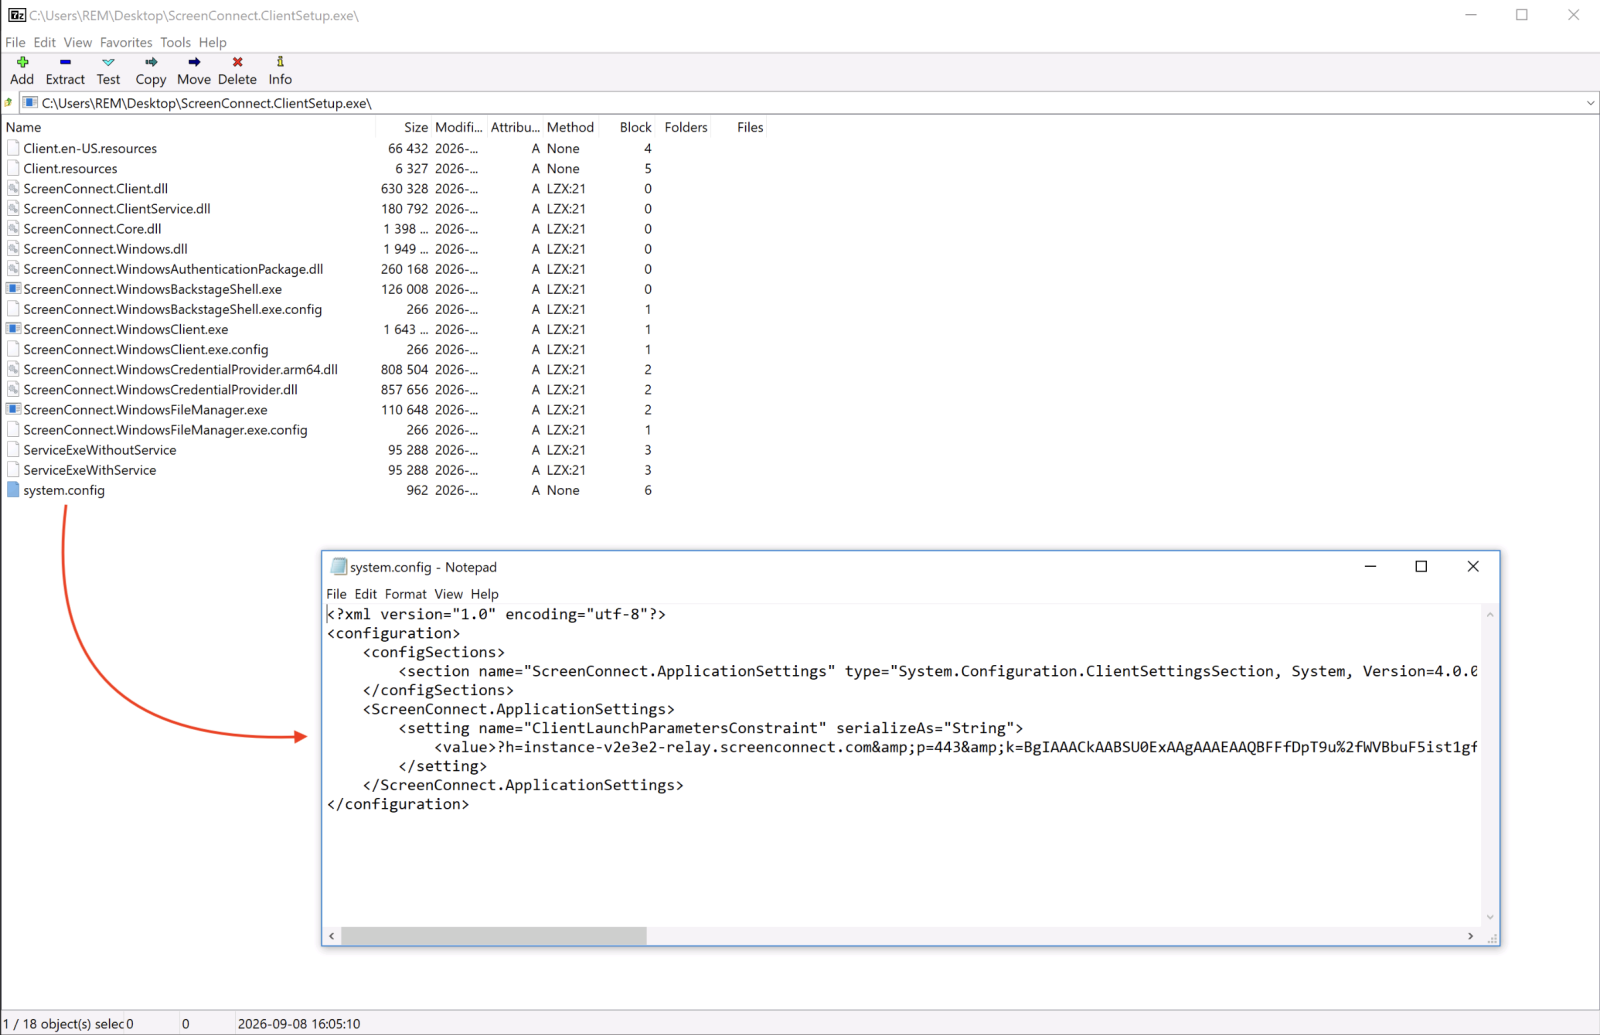
Artykuł zwraca uwagę na rosnące wykorzystywanie legalnego oprogramowania do zdalnego pulpitu, w tym konkretnie ScreenConnect Client, w celach przestępczych. Zamiast tworzyć własne, wykrywalne narzędzia, atakujący wolą wykorzystywać zaufane aplikacje, które są już obecne w infrastrukturze ofiar.
Takie podejście pozwala napastnikom na łatwiejsze unikanie systemów detekcji oraz pozostawanie niezauważonymi przez dłuższy czas. Wykorzystanie narzędzi typu „living-off-the-land” sprawia, że ruch generowany przez złośliwe działania może wyglądać jak standardowa praca administratorów IT.
Zjawisko to podkreśla, jak ważne jest monitorowanie nie tylko podejrzanych plików, ale przede wszystkim nietypowych zachowań legalnego oprogramowania w sieci firmowej. Skuteczne wykrywanie takich kampanii wymaga analizy kontekstu użycia narzędzi do zdalnego zarządzania.


