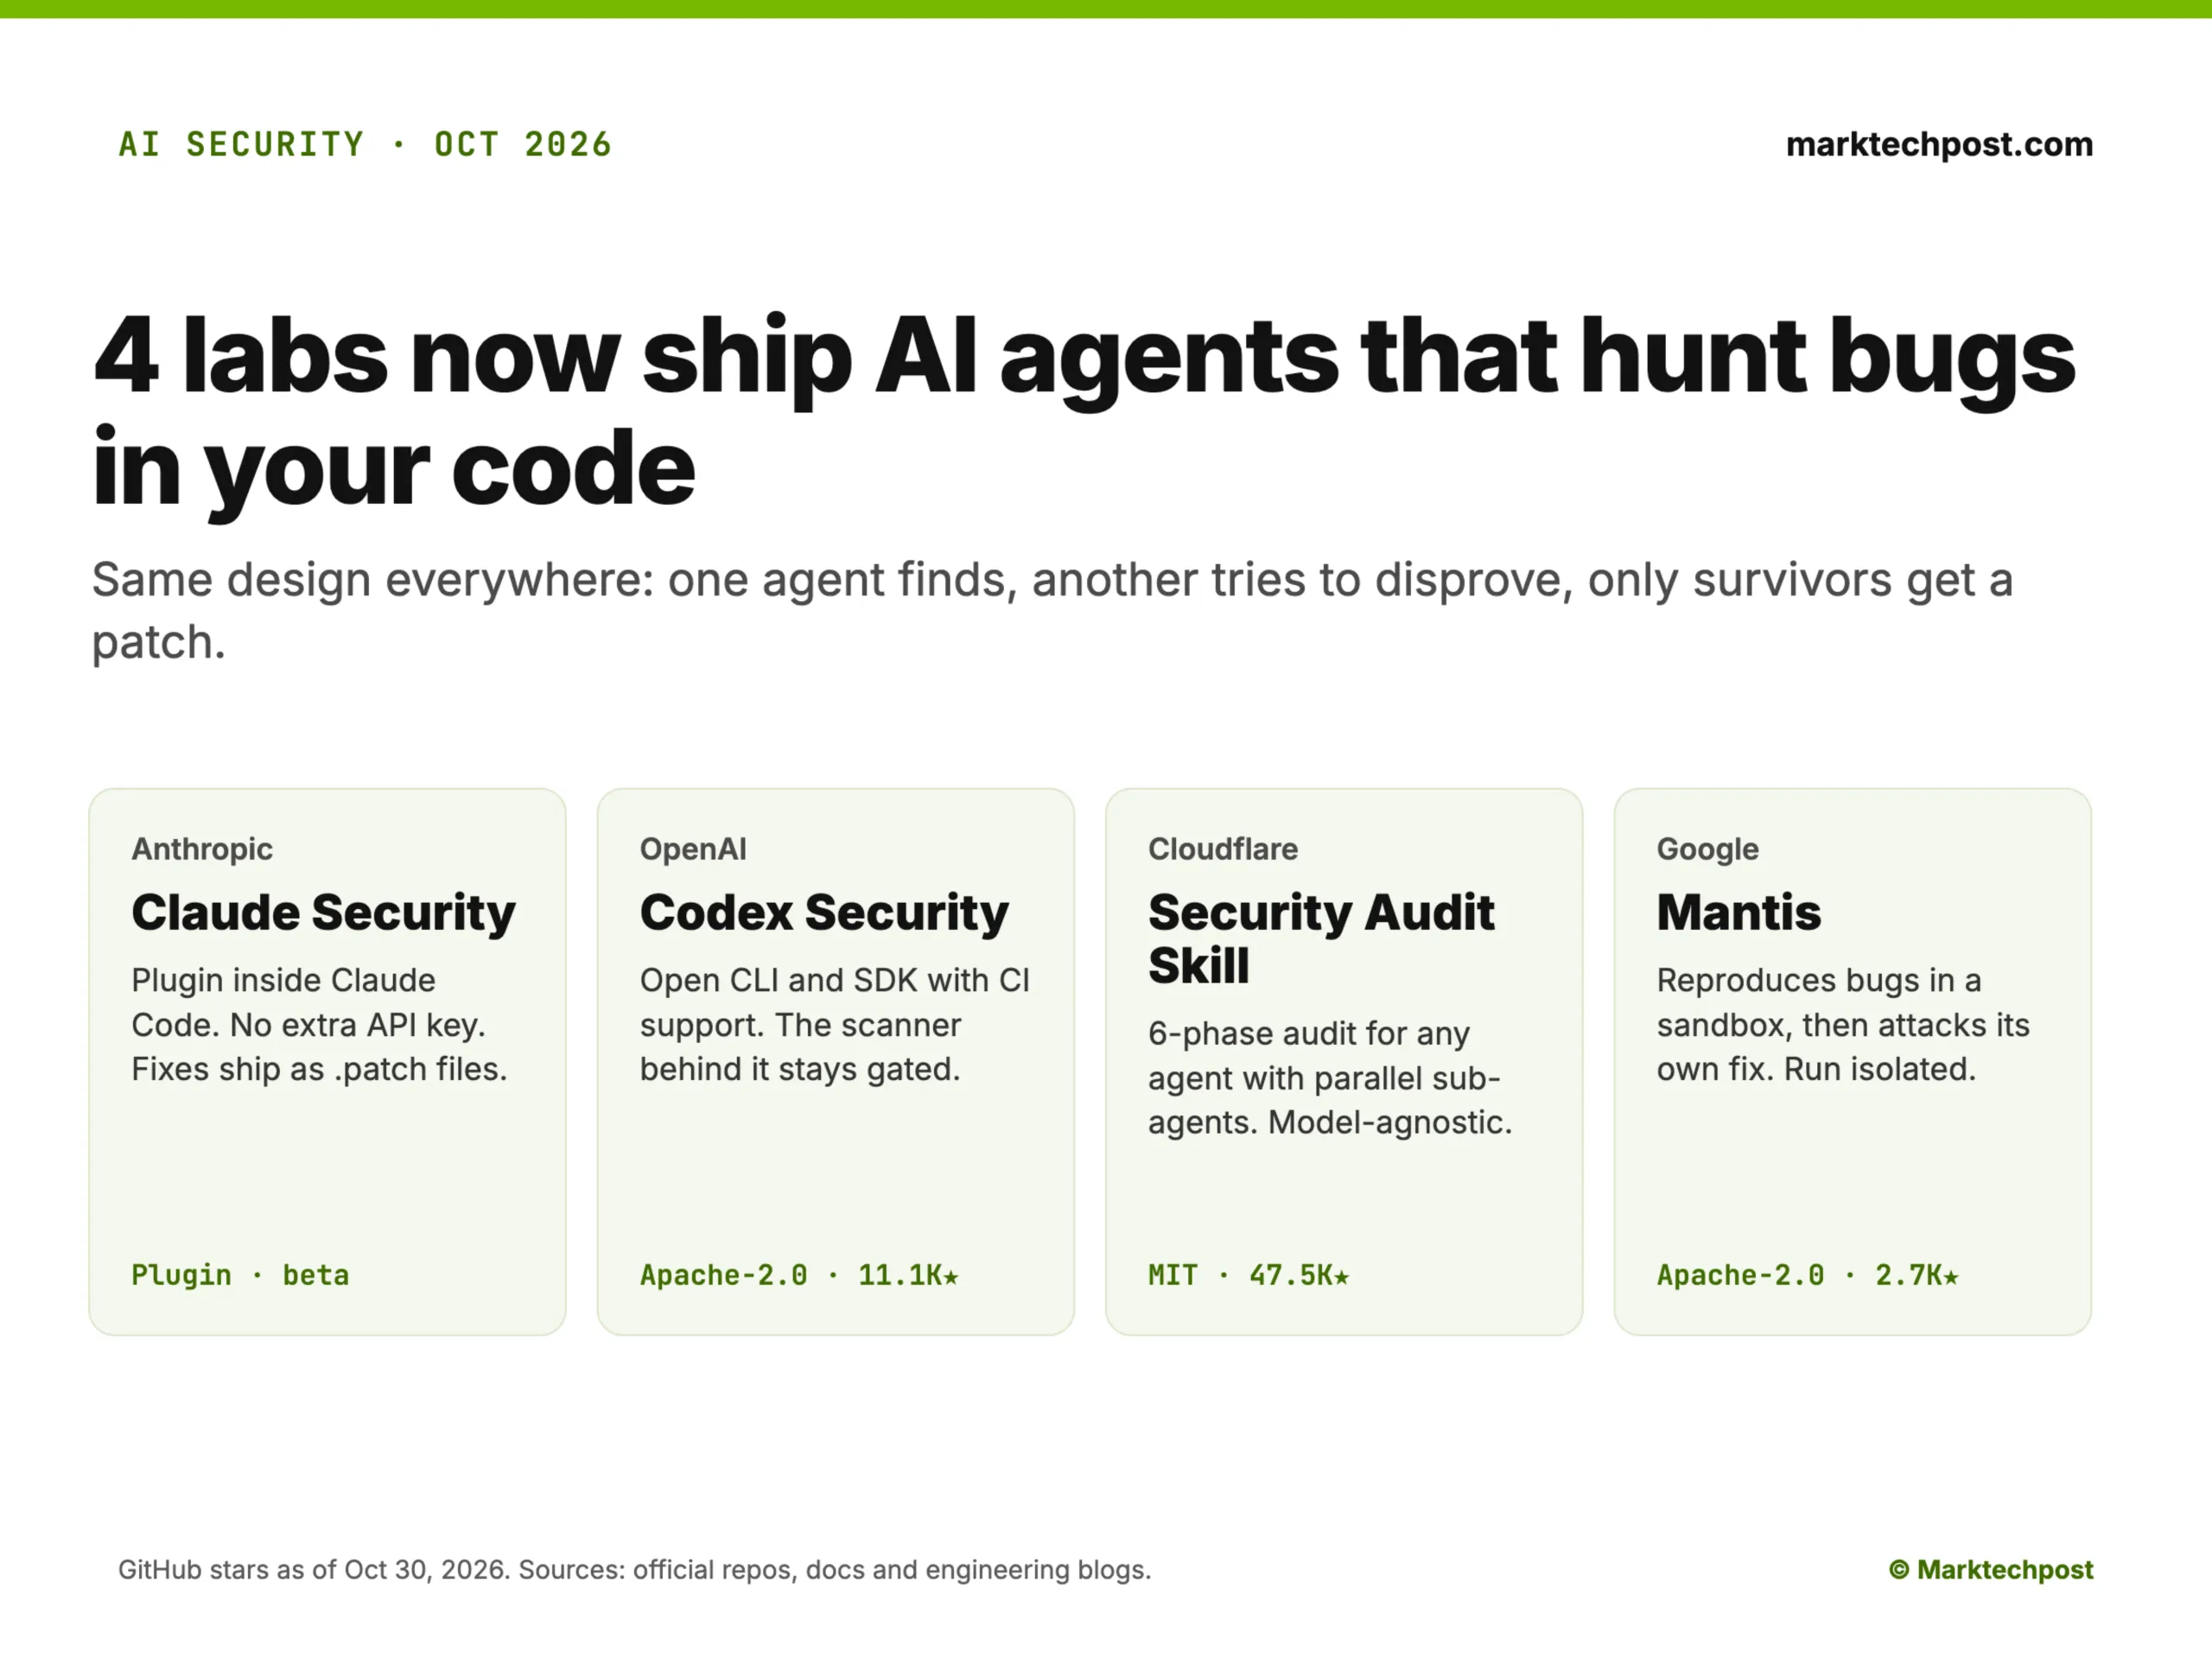
Czołowi gracze technologiczni, w tym Anthropic, OpenAI, Cloudflare oraz Google, wprowadzili na rynek wyspecjalizowane agenty AI przeznaczone do analizy bezpieczeństwa kodu źródłowego. Narzędzia te mają za zadanie automatyczne wykrywanie, weryfikację oraz naprawianie podatności.
Analiza techniczna wykazuje, że wszystkie cztery rozwiązania opierają się na zbliżonym modelu projektowym. Proces polega na tym, że jeden agent identyfikuje potencjalny błąd, a drugi podejmuje próbę jego obalenia. Dopiero błędy, których nie udało się podważyć, są poddawane procesowi automatycznego patchowania.
Główne różnice między poszczególnymi systemami dotyczą środowiska ich działania, dostępności dla użytkowników oraz rygorystyczności dowodów wymaganych do uznania błędu za realne zagrożenie.