Skalowanie backportingu poprawek bezpieczeństwa za pomocą Codex
Stabilne wydania Linuxa często nie posiadają najnowszych poprawek bezpieczeństwa, ponieważ backporting jest czasochłonny. Projekt Codex wykorzystuje agentów AI, aby skrócić ten proces z dni do godzin.
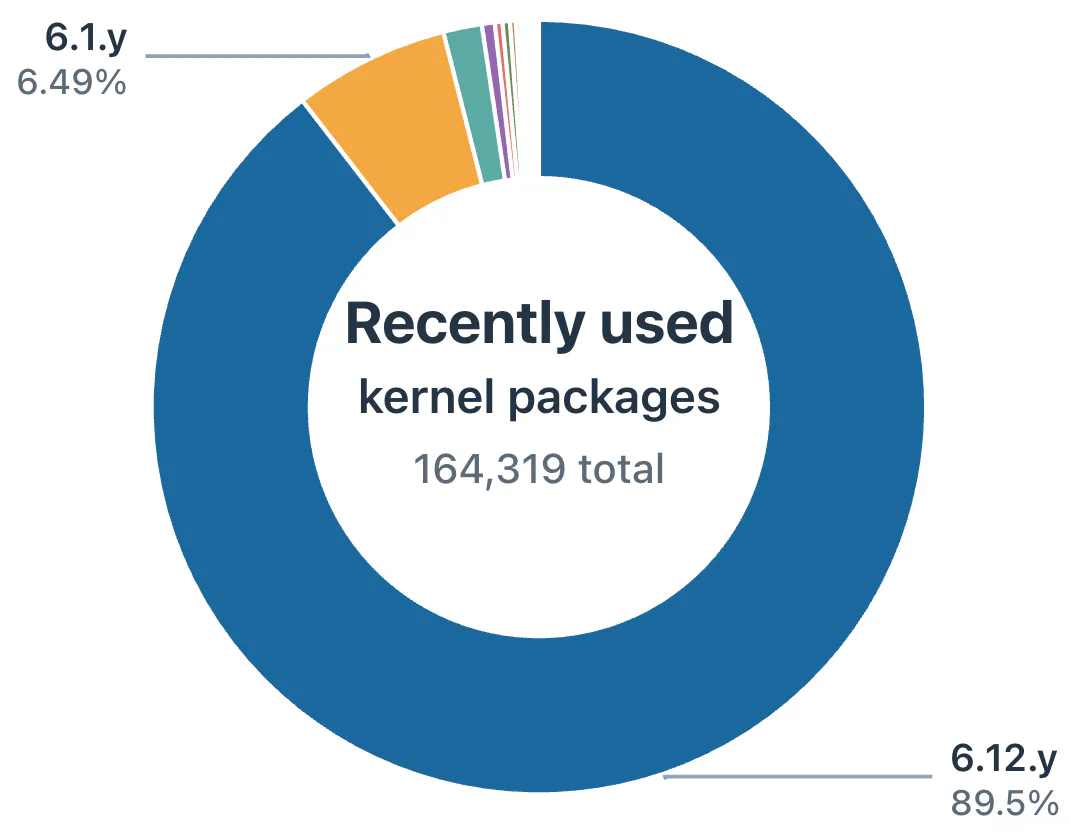
Artykuł opisuje wykorzystanie systemu Codex do automatyzacji procesu backportingu, czyli przenoszenia poprawek bezpieczeństwa z najnowszych wersji oprogramowania do starszych, stabilnych wydań. Problem ten dotyczy głównie dystrybucji takich jak Ubuntu LTS czy Fedora, gdzie użytkownicy preferują stabilność kosztem bezpieczeństwa, co prowadzi do zalegania tysięcy niezałatanych podatności CVE w starszych gałęziach jądra Linux.