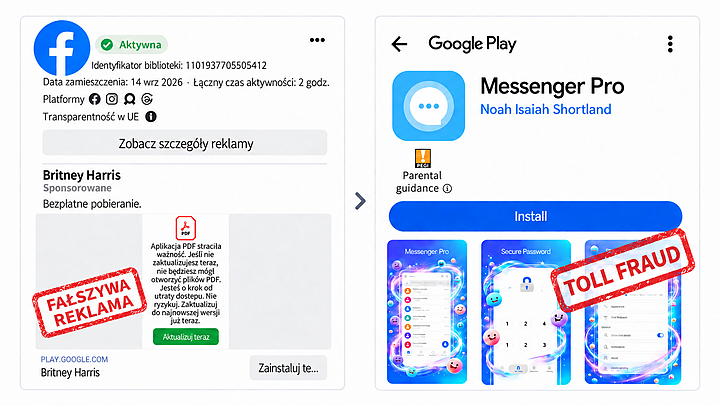
Eksperci z CERT Polska zidentyfikowali szeroko zakrojoną operację toll fraud, która wykorzystywała fałszywe reklamy na Facebooku. Reklamy te, podszywające się pod komunikaty o wygaśnięciu aplikacji do plików PDF, kierowały użytkowników do złośliwych aplikacji w sklepie Google Play, takich jak Messenger Pro czy Phone Cleaner Master.
Złośliwe oprogramowanie stosuje wielowarstwowy mechanizm ładowania kodu, co pozwala na ukrycie właściwego payloadu przed weryfikacją w sklepie. Aplikacje te potrafią rozpoznawać kraj użytkownika (na podstawie kodu MCC) i dostarczać odpowiedni moduł do ataku. W przypadku Polski, mechanizm ten służył do automatycznego wyłudzania płatności za usługi SMS Premium oraz subskrypcji przez operatora (Direct Carrier Billing).
Atak przebiega w sposób niemal niewidoczny dla użytkownika. Złośliwy kod może automatycznie wywołać interfejs SMS z gotowym numerem i słowem kluczowym lub przejąć kod weryfikacyjny z przychodzącej wiadomości, aby potwierdzić zakup. Dzięki temu abonenci są obciążani dodatkowymi kosztami bez swojej świadomej zgody.
Po zgłoszeniu incydentu przez CERT Polska, firma Google usunęła zainfekowaną aplikację Messenger Pro ze swojego sklepu. Należy jednak pamiętać, że usunięcie aplikacji ze sklepu nie chroni użytkowników, którzy zainstalowali ją wcześniej.


