Zespół badawczy PortSwigger wprowadził nową funkcjonalność do Burp Suite, która automatyzuje proces eskalacji podatności HTTP header injection. Nowa umiejętność (skill) w ramach Burp AT pozwala na przekształcenie zwykłego wstrzyknięcia nagłówka w zaawansowany atak typu desynchronizacja (CRLF-Powered Desync).
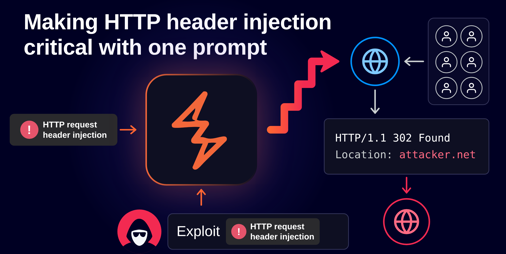
Proces automatyzacji obejmuje kilka faz: od identyfikacji, czy wstrzyknięty nagłówek trafia do niestandardowych pól upstream, przez fuzzing prefiksów w celu potwierdzenia desynchronizacji, aż po wykrywanie podatnych punktów przekierowań (open redirects). Dzięki temu tester może automatycznie zbudować exploit, który przekierowuje losowych użytkowników na serwer atakującego.
Autorzy zdecydowali się na bezpieczniejszą metodę eksploatacji niż klasyczne zatruwanie kolejki odpowiedzi (Response Queue Poisoning), aby zminimalizować ryzyko przypadkowego uszkodzenia usług realnych użytkowników. Wybrany model skupia się na wykorzystaniu mechanizmu przekierowań, co w połączeniu z zatruwaniem pamięci podręcznej może prowadzić do pełnego przejęcia witryny.
Narzędzie wspiera również trudne przypadki, takie jak ślepe tunelowanie żądań (blind request tunnelling). Jeśli pełna desynchronizacja nie jest możliwa, system przełącza się na tryb tunelowania, co może prowadzić do obejścia kontroli dostępu lub przygotować sesję dla testera do dalszej manualnej pracy.