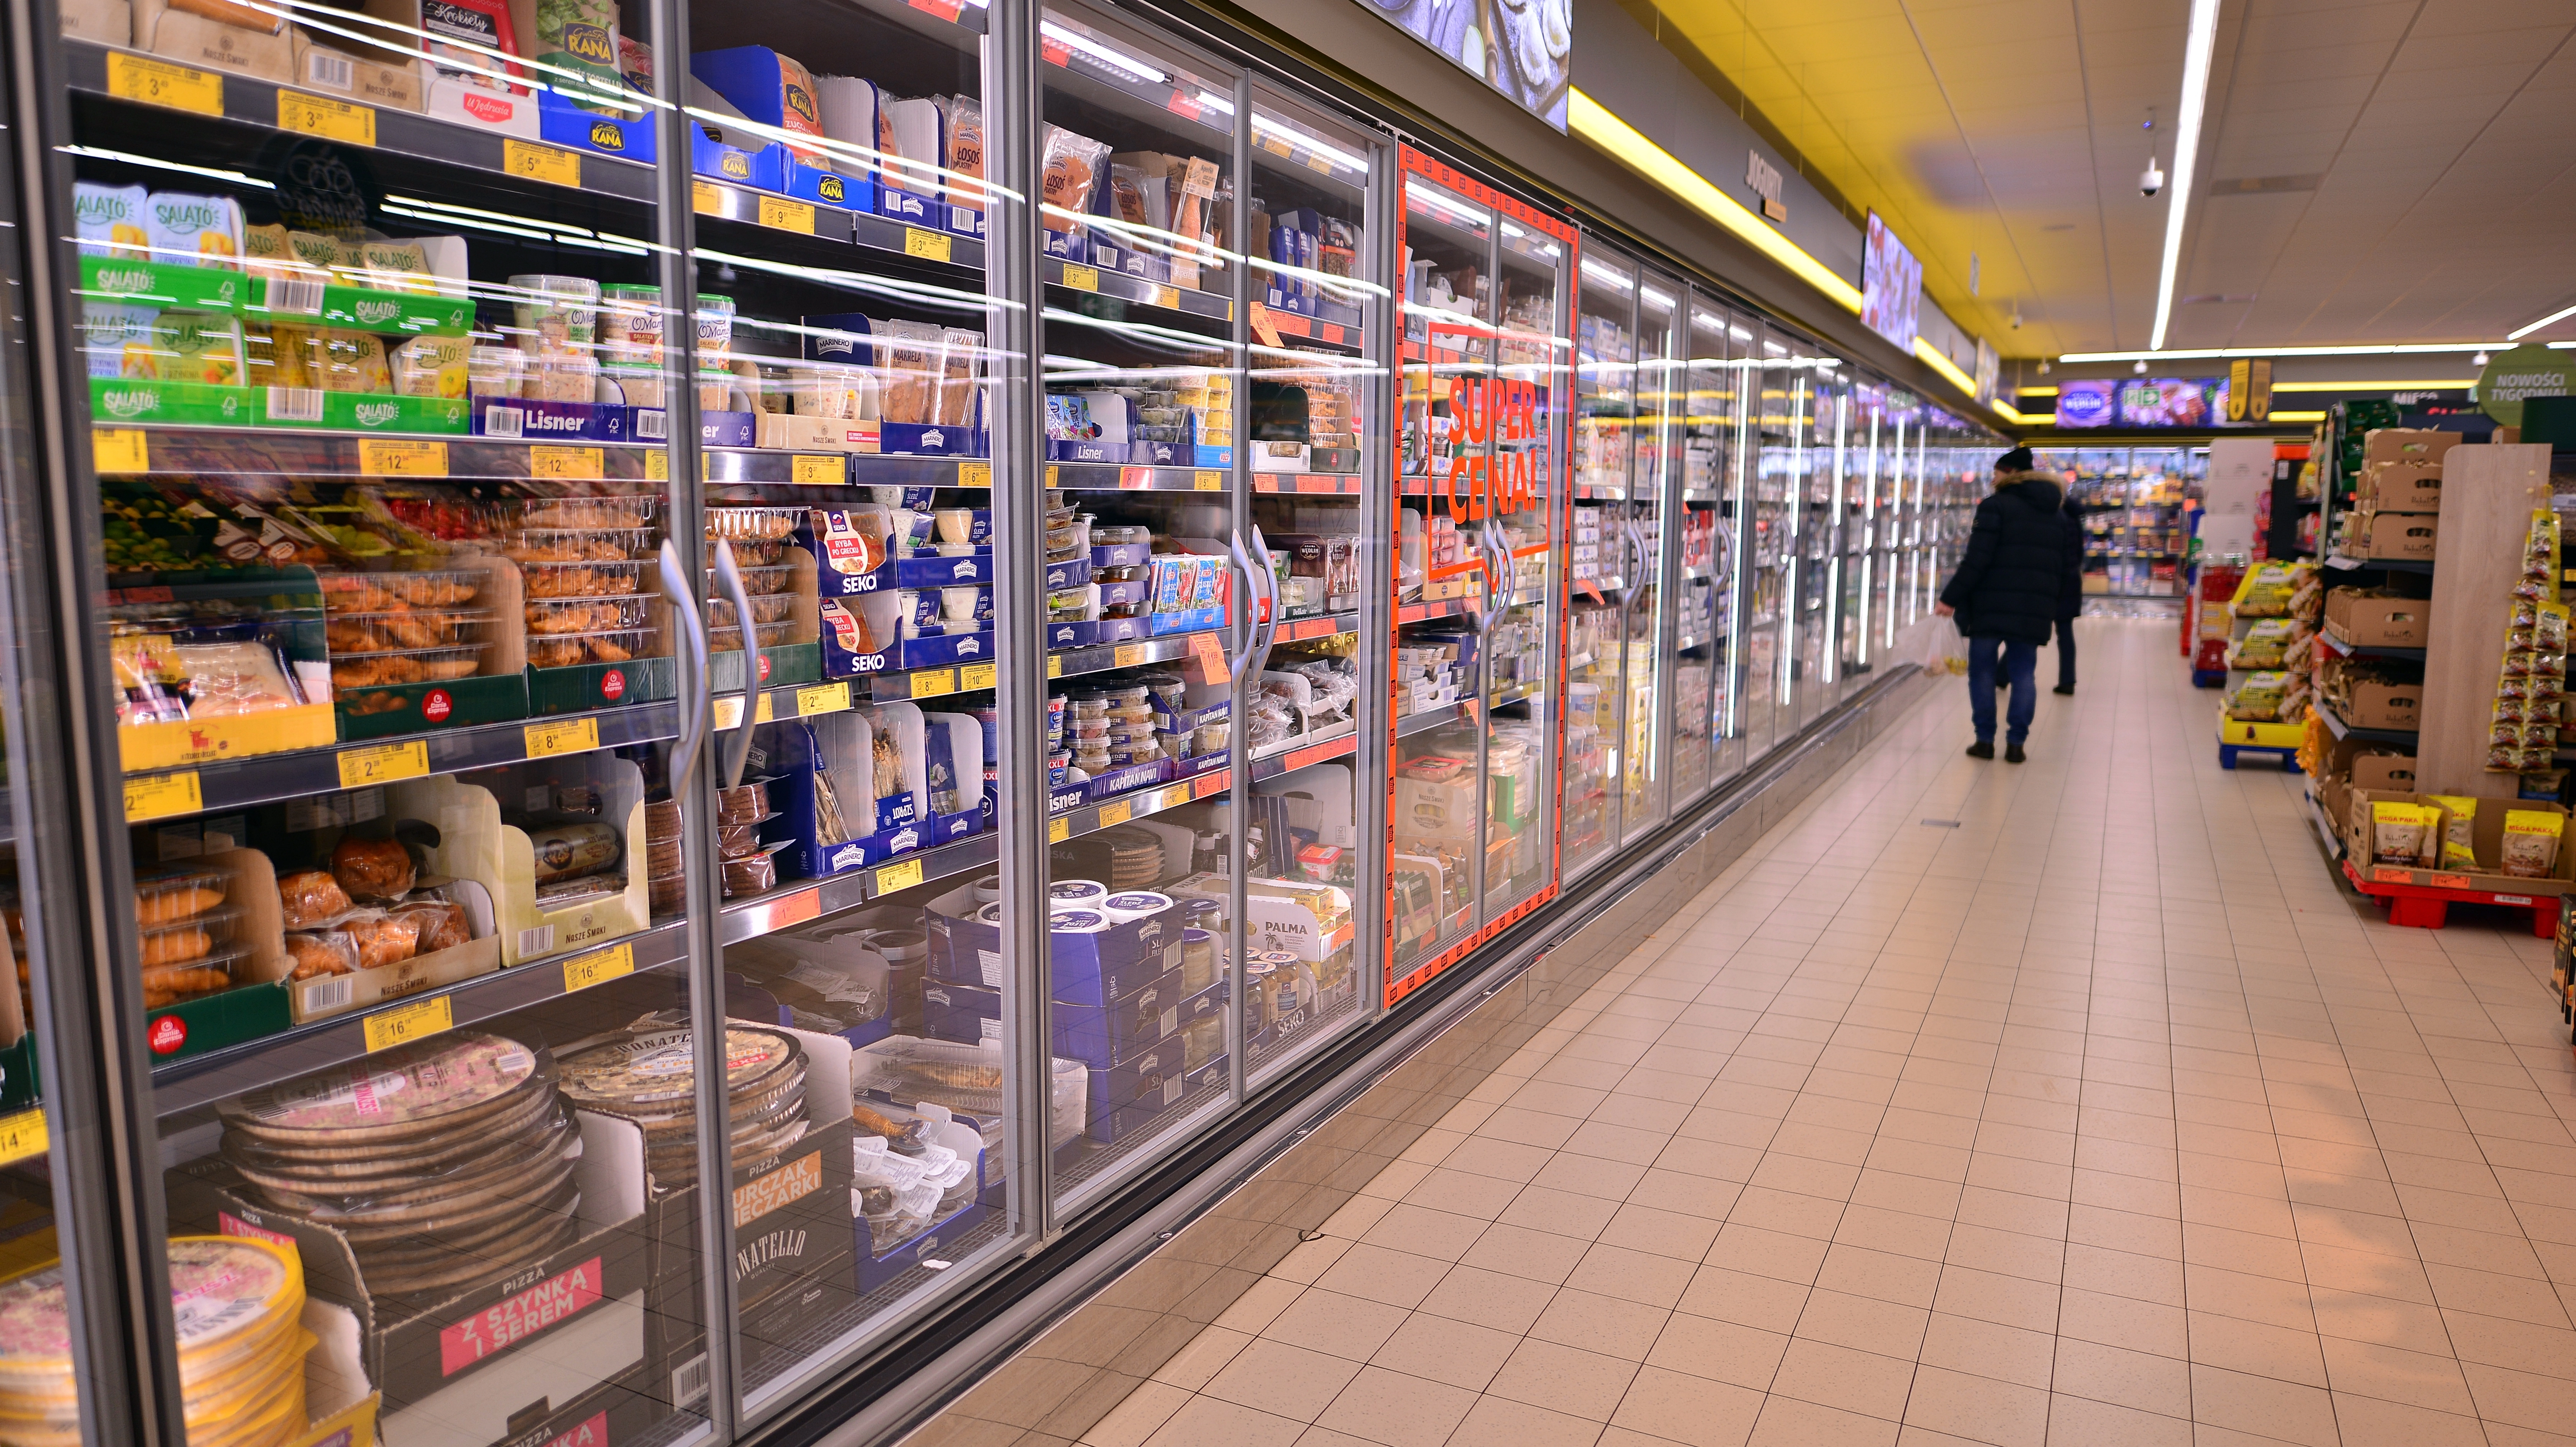
W listopadzie doszło do serii cyberataków na placówki handlowe w dziewięciu krajach europejskich, w tym na duże sieci, takie jak Carrefour czy Intermarché. Atakujący skupili się na systemach chłodniczych, manipulując temperaturą w lodówkach i zamrażarkach, co doprowadziło do konieczności utylizacji ogromnych ilości żywności.
Instytucje takie jak Komisja Europejska, ENISA oraz Europol wydały wspólny komunikat, ostrzegając przed próbami zakłócania łańcuchów dostaw. Eksperci wskazują, że celem ataków może być podważenie zaufania konsumentów do bezpieczeństwa żywności.
Problemem okazuje się nie tylko klasyczne IT, ale przede wszystkim infrastruktura operacyjna i urządzenia przemysłowe. Coraz częstsze zdalne zarządzanie chłodniami tworzy nowe wektory ataku, zwłaszcza gdy oprogramowanie jest przestarzałe, a połączenia z siecią słabo zabezpieczone. Firmy muszą traktować cyberbezpieczeństwo jako kluczowy element zarządzania operacyjnego, a nie tylko domenę działów IT.