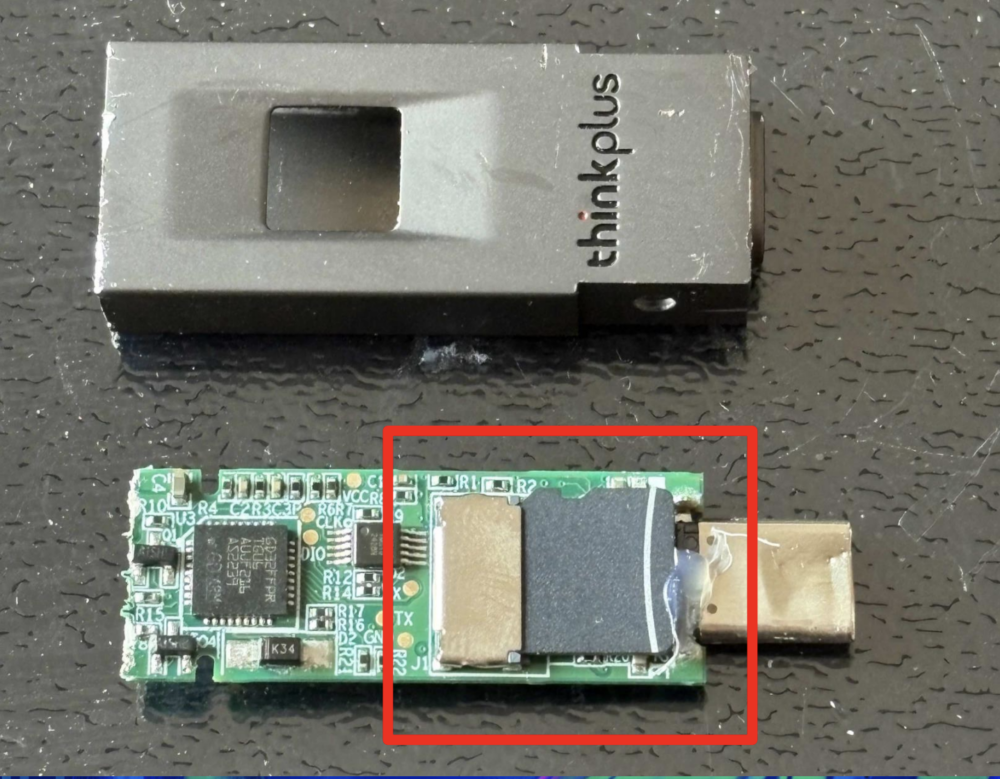
Model pendrive ThinkPlus FU100, oferowany przez Lenovo na rynku chińskim, okazał się posiadać poważną lukę w zabezpieczeniach. Mimo zapewnień o szyfrowaniu AES-256 i biometrycznym odblokowywaniu, dane użytkowników nie były w rzeczywistości chronione. Wewnątrz urządzenia znajdowała się nieszyfrowana karta SD, na której przechowywane były wszystkie pliki.
Analiza wykazała, że czytnik linii papilarnych nie służył do zarządzania kluczami szyfrującymi, a jedynie do włączania i wyłączania komunikacji USB z komputerem. W efekcie, po odblokowaniu urządzenia, dane były dostępne w formie jawnej. Lenovo przyznało, że problem dotyczy rynku chińskiego i podjęło współpracę z badaczem Xusheng Li w celu przygotowania poprawek sprzętowych oraz programowych.