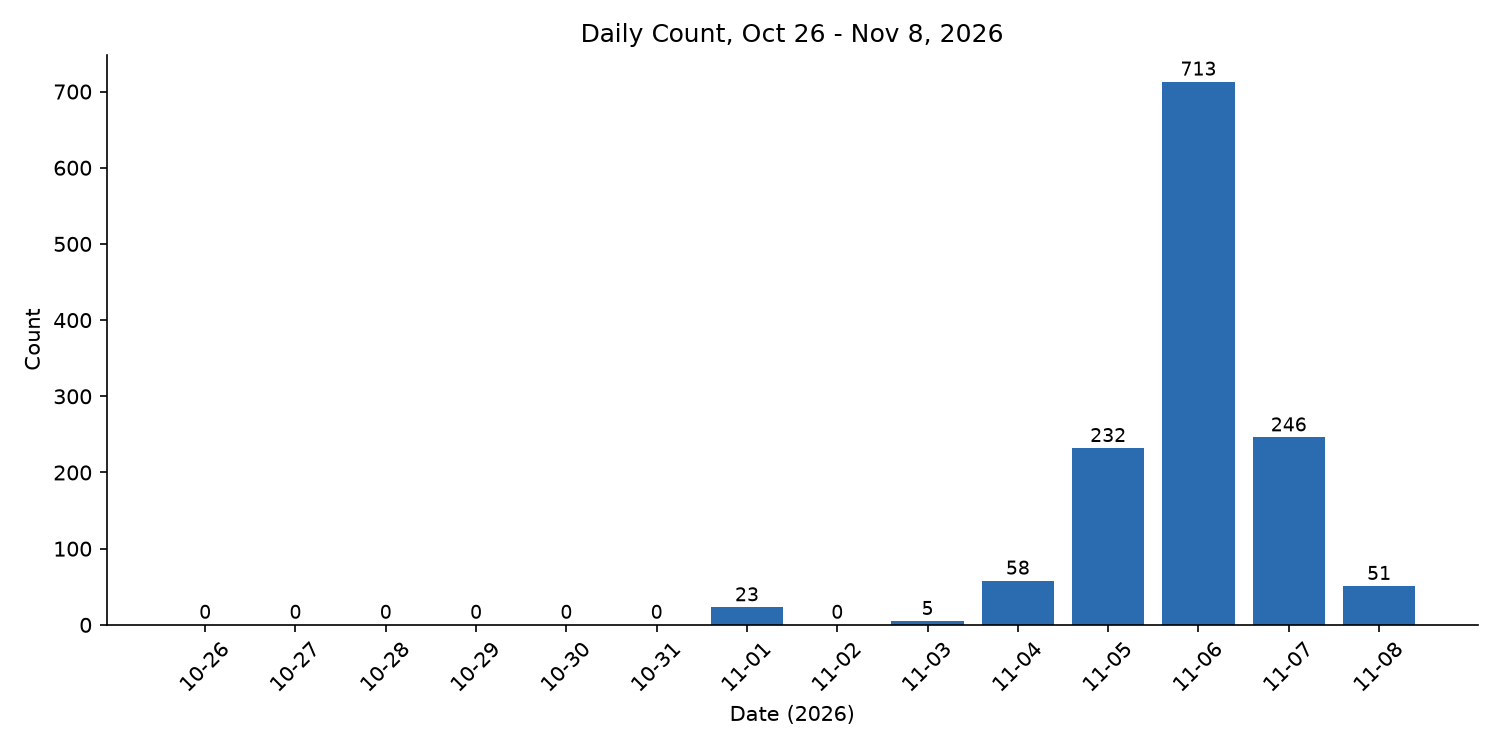
W ostatnim tygodniu zaobserwowano wzrost aktywności związanej z nową podatnością SSH o nazwie Sshole, zarejestrowaną jako CVE-2026-123158. Dane pochodzą z systemów typu honeypot wykorzystujących narzędzie Cowrie do zbierania danych dotyczących ruchu SSH. Choć materiał dowodowy jest obecnie ograniczony, widać wyraźne zainteresowanie napastników tym konkretnym błędem. Monitorowanie logów SSH może pomóc w wykryciu prób eksploatacji tej luki.
Skanowanie pod kątem podatności Sshole (CVE-2026-123158)
W honeypotach Cowrie odnotowano wzrost liczby prób wykorzystania nowej podatności Sshole (CVE-2026-123158).