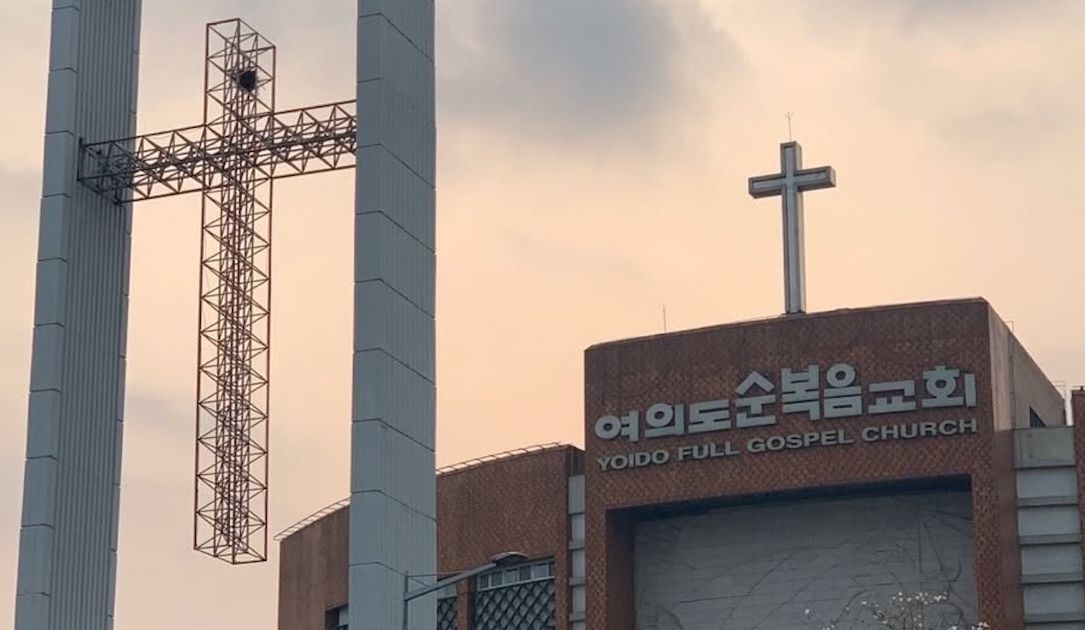
Dwie potężne południowokoreańskie wspólnoty religijne, Yoido Full Gospel Church oraz SaRang Church, padły ofiarą poważnych cyberataków. Badania przeprowadzone przez firmę Oasis Security wykazały, że napastnicy mogli przejąć dane osobowe, rekordy finansowe oraz dokumentację wewnętrzną setek tysięcy osób.
W pierwszym przypadku hakerzy zainstalowali web shell, co pozwoliło im na uzyskanie uprawnień administratora i swobodną eksplorację sieci. Dzięki temu przejęli bazy danych z listami członków, dokumentację płacową, komunikację wewnętrzną oraz poświadczenia pracowników. W jednym z przypadków wykradziono aż 47 GB danych.
Drugi atak opierał się na wykorzystaniu wyciekłych haseł oraz luk w wewnętrznych aplikacjach. Pozwoliło to sprawcom na dostęp do systemu SAP oraz resetowanie haseł innych użytkowników. Skutkiem było przejęcie danych osobowych blisko 90 tysięcy członków oraz plików kadrowych pracowników.
Analiza wykazała, że napastnicy wykorzystywali sztuczną inteligencję do analizy podatności, badania oprogramowania oraz poruszania się wewnątrz sieci. Istnieje prawdopodobieństwo, że za atakami stoi ta sama grupa, która wcześniej uderzyła w amerykańską platformę chrześcijańską.