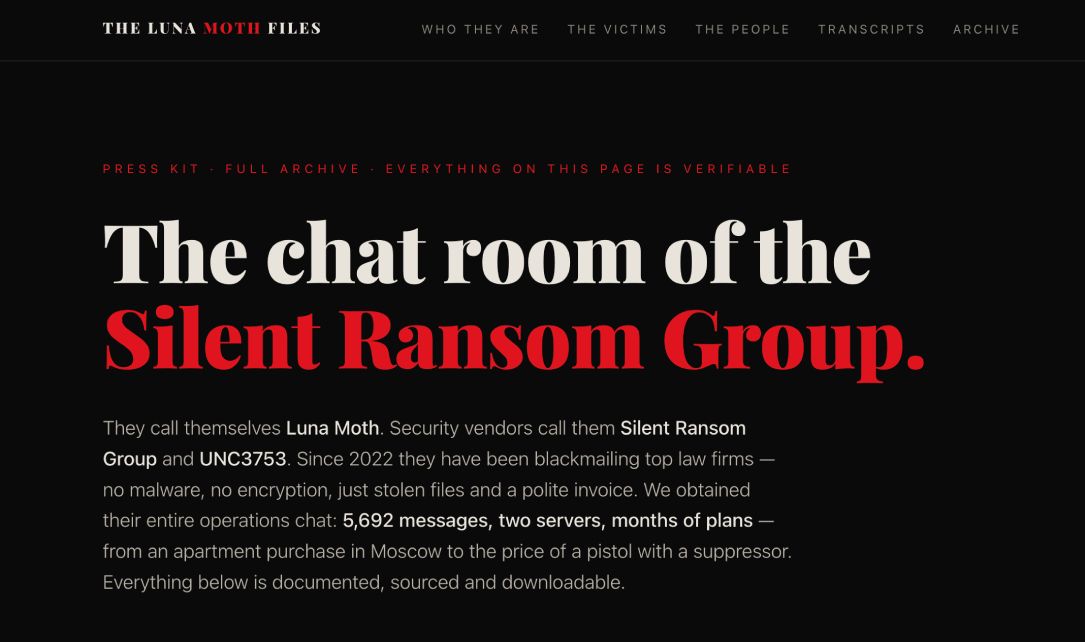
Ujawnione czaty rosyjskiej grupy cyberprzestępczej, znanej jako Silent Ransom Group (lub Luna Moth/Chatty Spider), rzucają nowe światło na metody działania grup wymuszających okup. Przestępcy nie ograniczają się jedynie do ataków cyfrowych, ale planują fizyczną infiltrację amerykańskich kancelarii prawnych i innych organizacji. Według dokumentacji, grupa rekrutuje „agentów” poprzez ogłoszenia w Telegramie, podszywając się pod kurierów lub pracowników ochrony.
Analiza rozmów wskazuje na bardzo kreatywne, choć drastyczne metody działania. Planowano m.in. wykorzystywanie przebrania dostawców pizzy w celu uzyskania dostępu do biur, używanie inteligentnych okularów do nagrywania wnętrz oraz podrabianie dokumentów tożsamości przy użyciu specjalistycznego sprzętu. FBI potwierdziło, że grupa stosowała taktykę podszywania się pod personel IT, aby uzyskać bezpośredni dostęp do komputerów wewnątrz placówek.
Zapisy rozmów zawierają również plany o charakterze szpiegowskim i ekstremalnie przestępczym, w tym próby rekrutacji marynarzy w celu pozyskania informacji o amerykańskich siłach nuklearnych oraz plany porwań kadry zarządzającej. Choć nie ma pewności, czy wszystkie te radykalne scenariusze zostały zrealizowane, skala planowanych operacji i metody rekrutacji wskazują na hybrydowy charakter zagrożenia, łączący cyberprzestępczość z działaniami w świecie rzeczywistym.