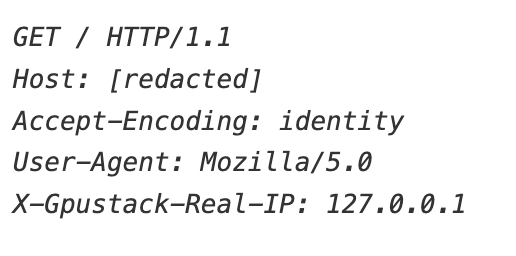
W systemie GPUStack zidentyfikowano poważną lukę bezpieczeństwa oznaczoną jako CVE-2026-102895. Podatność ta pozwala na całkowite obejście procesu uwierzytelniania, co czyni ją niezwykle niebezpieczną dla zainstalowanych instancji.
GPUStack to rozwiązanie open-source służące do zarządzania klastrami procesorów graficznych, które są kluczowe dla infrastruktury obsługującej obciążenia związane ze sztuczną inteligencją. Ze względu na swoją rolę, oprogramowanie to stanowi atrakcyjny cel dla napastników.
Problem dotyczy wszystkich wersji GPUStack sprzed wydania odpowiedniej poprawki. Wykorzystanie tej luki może prowadzić do nieautoryzowanego dostępu do zasobów obliczeniowych i danych przetwarzanych w klastrach GPU.


