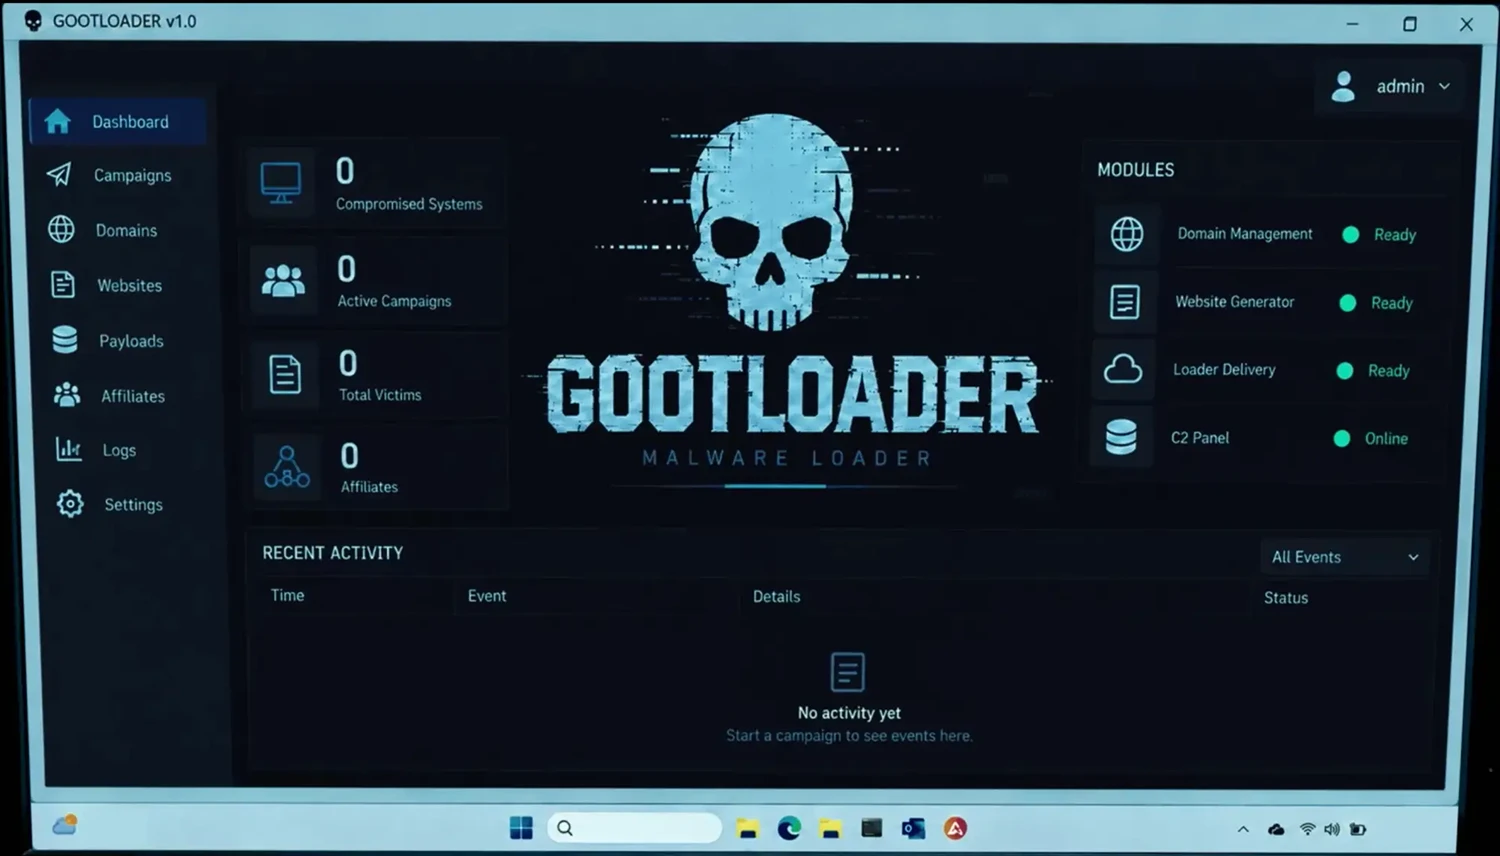
W ramach międzynarodowej operacji Endgame służby z dziewięciu państw, wspierane przez Europol, przeprowadziły uderzenie w infrastrukturę trzech groźnych rodzajów złośliwego oprogramowania. Akcja doprowadziła do przejęcia 235 serwerów oraz 257 domen powiązanych z Gootloader, CastleRAT i StealC. Skutkiem działań jest odzyskanie ponad 6 milionów poświadczeń, które były sprzedawane grupom ransomware do przeprowadzania dalszych ataków.
Gootloader działał poprzez infekowanie użytkowników pobierających fałszywe dokumenty prawne ze skompromitowanych stron, często opartych na systemie WordPress. CastleRAT to zaawansowany trojan zdalnego dostępu (RAT), zaprojektowany tak, aby utrudnić wykrycie i umożliwić pełną kontrolę nad zainfekowanym systemem. Z kolei StealC to infostealer wyspecjalizowany w kradzieży haseł i tożsamości cyfrowej.
Dane powiązane z CastleRAT zostaną przekazane do serwisów monitorujących wycieki, takich jak Have I Been Pwned, aby umożliwić poszkodowanym reakcję. Europol zaleca użytkownikom WordPressa pilną zmianę haseł, włączenie uwierzytelniania wieloskładnikowego oraz regularne aktualizowanie systemów w celu łatania podatności.


