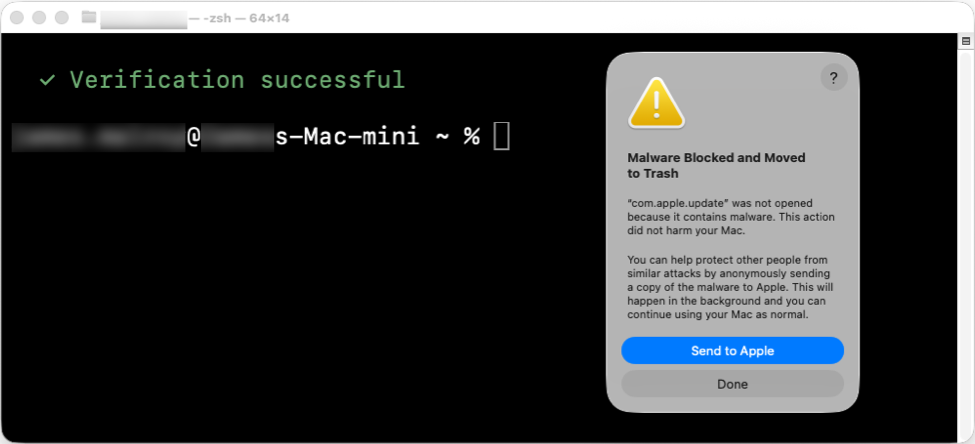
W ramach kampanii Macfinger ClickFix wykryto nowe zagrożenie wymierzone w użytkowników systemu macOS. Atak wykorzystuje mechanizm ClickFix do zainfekowania maszyn złośliwym oprogramowaniem typu infostealer.
Złośliwy kod, roboczo nazwany DownTheDRAIN, służy do wykradaania wrażliwych informacji z zainfekowanych urządzeń. Analiza opiera się na danych udostępnionych przez Huntress Cybersecurity Blog.
Atakujący wykorzystują techniki socjotechniczne, aby skłonić użytkowników do wykonania określonych akcji, co prowadzi do instalacji szkodliwego oprogramowania. Kampania ta stanowi bezpośrednie zagrożenie dla bezpieczeństwa danych na platformie macOS.


