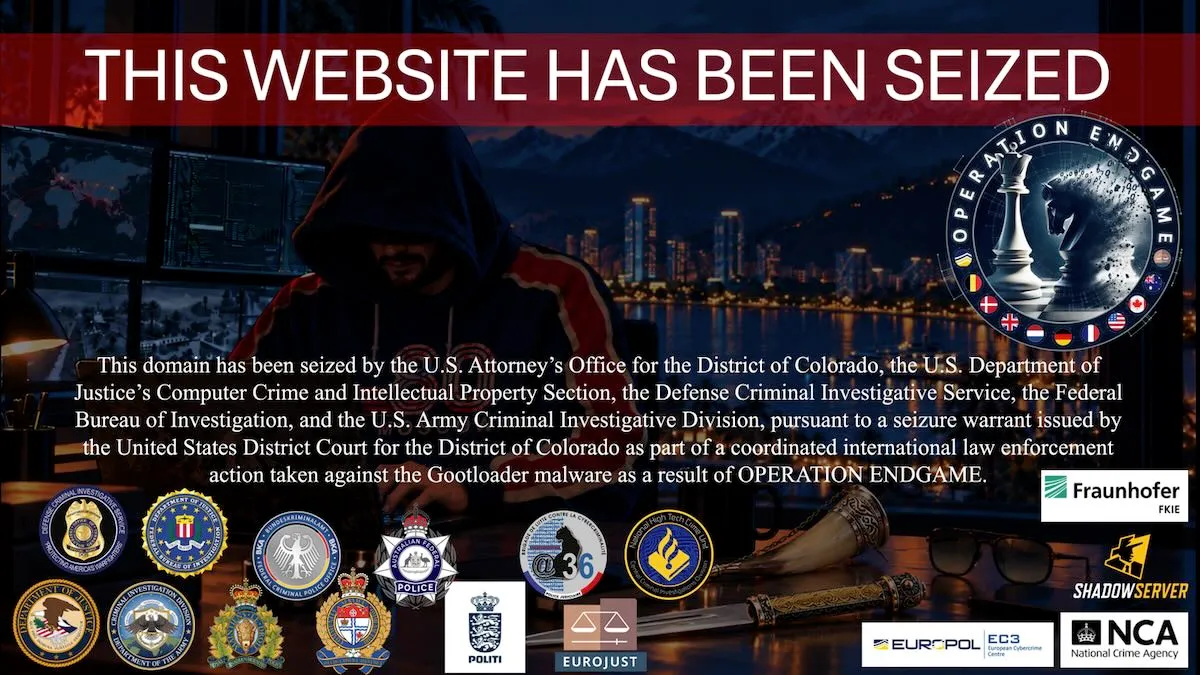
W międzynarodowej operacji o kryptonimie Endgame, prowadzonej przez służby z USA, Europy, Australii i Kanady, uderzono w infrastrukturę trzech groźnych rodzin złośliwego oprogramowania. Akcja doprowadziła do przejęcia setek serwerów i domen wykorzystywanych przez Gootloader, CastleRAT oraz StealC, co znacząco osłabiło ich sieci dystrybucji.
Gootloader, działający jako dropper dla ransomware, infekował komputery poprzez zainfekowane strony z fałszywymi dokumentami prawnymi. CastleRAT służył do przejmowania kontroli nad maszynami w celu szyfrowania plików, natomiast StealC specjalizował się w kradzieży haseł i tożsamości. Skutki działań przestępców były dotkliwe, a straty w samych USA wynikające z działalności Gootloader szacuje się na blisko 29 milionów dolarów.
Kluczowym elementem operacji było zabezpieczenie ogromnej ilości danych ofiar. Odzyskano 6,4 miliona zestawów danych uwierzytelniających, które zostały przekazane organizacjom zajmującym się bezpieczeństwem, takim jak HaveIBeenPwned czy Sekoia. Dane te miały służyć cyberprzestępcom do dalszych ataków, w tym do infekowania kolejnych użytkowników i przeprowadzania ataków ransomware.

