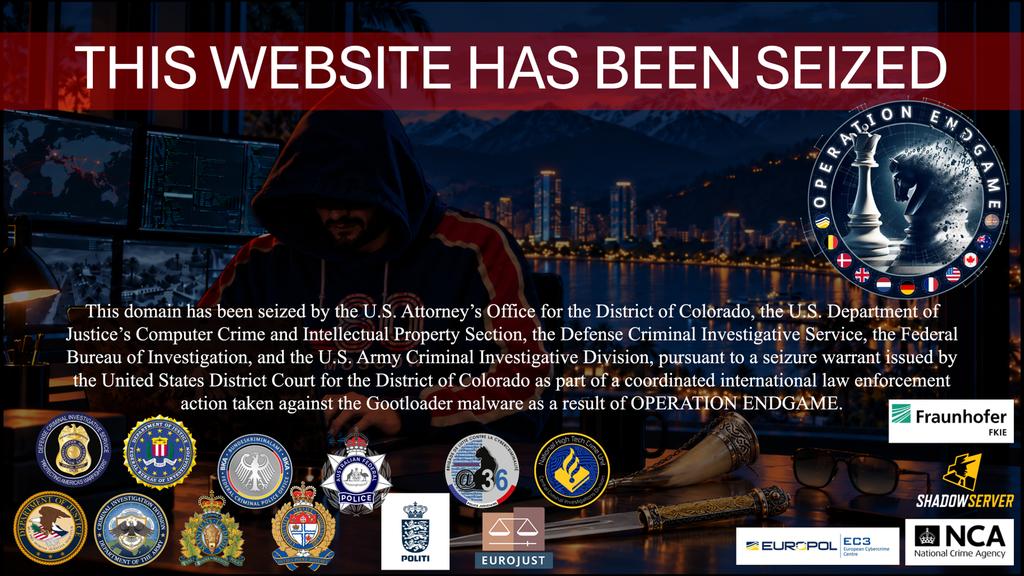
W ramach międzynarodowej operacji, w tym działań Operation Endgame, służby ścigania skutecznie uderzyły w infrastrukturę malware Gootloader. Akcja pozwoliła na przejęcie amerykańskich domen oraz wyłączenie ponad 100 serwerów, w tym skompromitowanych witryn WordPress, które służyły do dystrybucji złośliwego oprogramowania. Szacuje się, że od 2018 roku Gootloader zainfekował co najmniej 25 000 komputerów na całym świecie.
Mechanizm działania Gootloader opiera się na modelu access-as-a-service. Przestępcy infekują maszyny, a następnie sprzedają dostęp do nich grupom ransomware. Malware ten wykorzystuje techniki bezplikowe (fileless) do dostarczania takich zagrożeń jak SunCrypt, REvil (Sodinokibi), trojan Kronos czy Cobalt Strike. Ofiary w samych Stanach Zjednoczonych poniosły straty rzędu 28,8 miliona dolarów.
Infekcja następuje najczęściej poprzez zainfekowane strony internetowe, gdzie użytkownicy są manipulowani do pobrania fałszywego oprogramowania typu freeware lub dokumentów prawnych. W ramach działań naprawczych Shadowserver Foundation współpracuje z dostawcami usług internetowych, aby informować ofiary o incydentach i pomagać w usuwaniu skutków infekcji.

